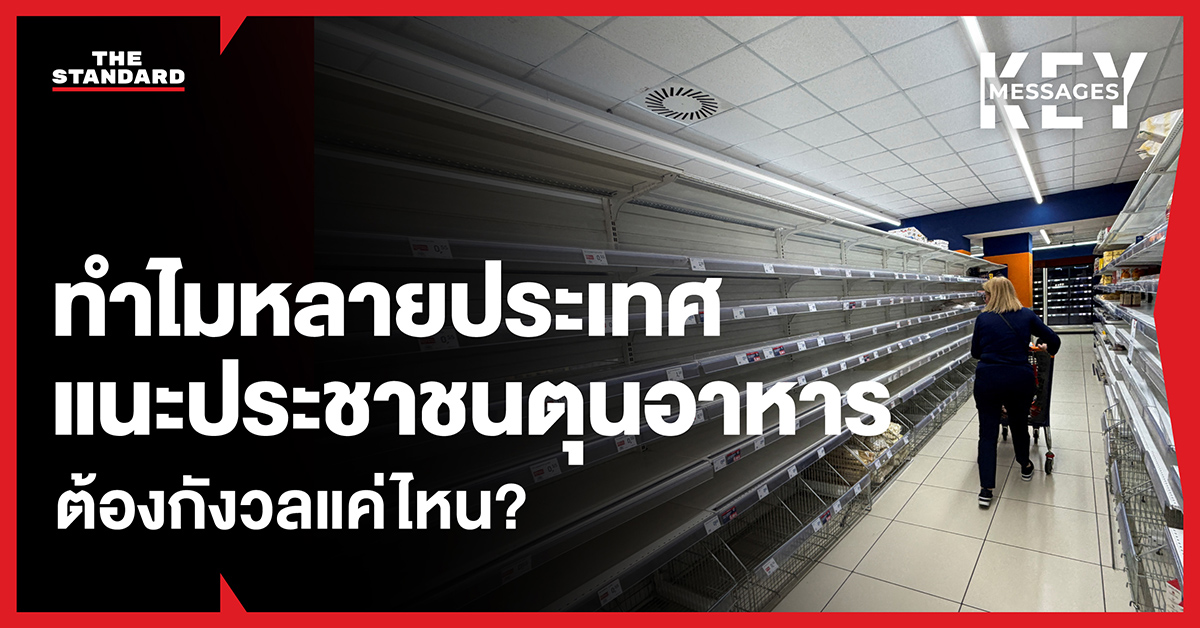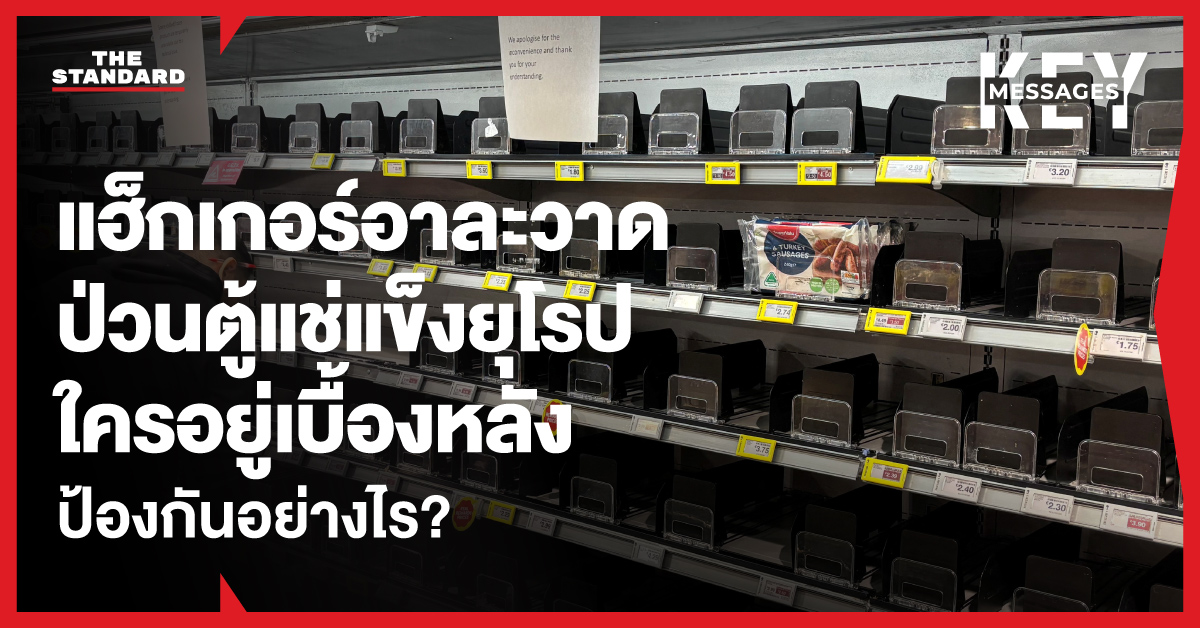

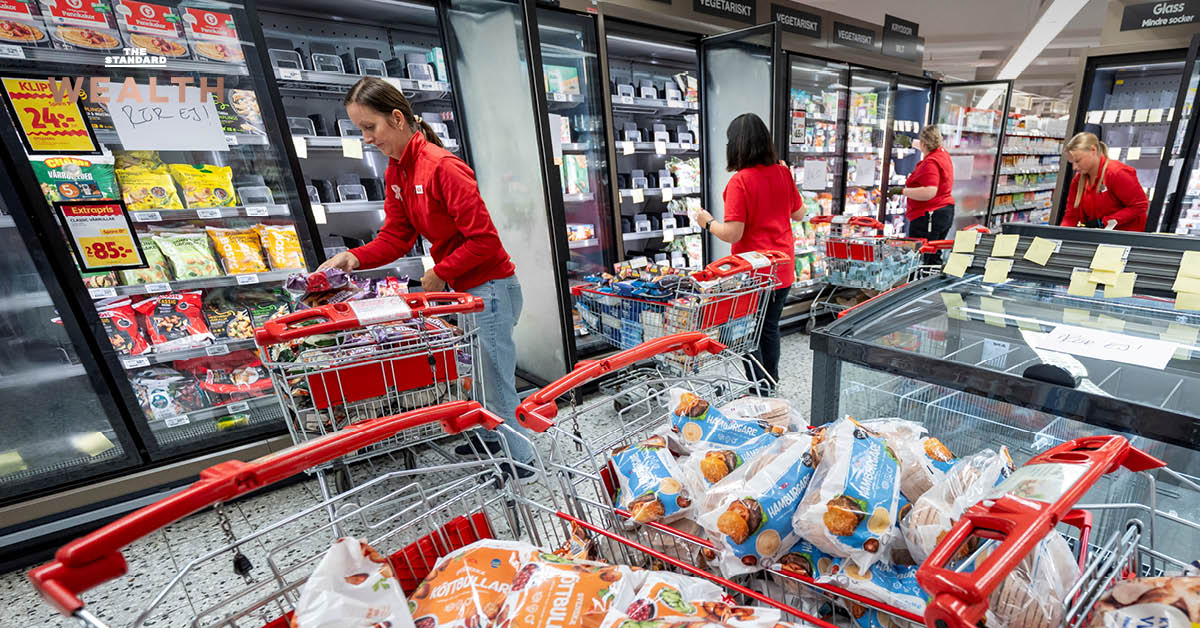
ซูเปอร์มาร์เก็ตในยุโรปอย่างน้อย 10 ประเทศ ถูกโจมตีทางไซเบอร์จนอุณหภูมิในตู้เย็นและตู้แช่แข็งพุ่งสูงขึ้นอย่างมากเมื่อวันจันทร์ที่ 2 พฤศจิกายน บางแห่งสูงถึง 50 องศาเซลเซียส ทำให้ร้านค้าต้องทิ้งอาหารจำนวนมาก และเจ้าหน้าที่สหภาพยุโรป (EU) เตือนว่าเป็นความพยายามจงใจป่วนระบบการกระจายอาหาร
ประเด็นสำคัญ
BBC รายงานว่าซูเปอร์มาร์เก็ตที่พบปัญหากระจายอยู่ในเบลเยียม, เอสโตเนีย, ฟินแลนด์, ไอร์แลนด์, อิตาลี, ลักเซมเบิร์ก, เนเธอร์แลนด์, โปรตุเกส, เยอรมนี และสวีเดน ขณะที่ Reuters ระบุว่ามีร้านค้าใน 8 ประเทศที่ต้องทิ้งอาหารจำนวนมาก โดยจนถึงตอนนี้ยังไม่มีใครออกมาอ้างว่าเป็นผู้โจมตี
การโจมตีครั้งนี้เป็นระลอกที่ 2 และมีลักษณะเดียวกับการโจมตีซูเปอร์มาร์เก็ตในฝรั่งเศสเมื่อกลางเดือนตุลาคม ซึ่ง BBC ระบุว่ากระทบร้านค้ามากถึง 700 แห่ง และสร้างความเสียหายจากอาหารที่ต้องทิ้งรวมหลายสิบล้านยูโร
Carrefour ซึ่งมีร้านแฟรนไชส์ในฝรั่งเศสถูกแฮก 80 สาขาในครั้งนั้น ก็โดนโจมตีแบบเดียวกันอีกครั้งที่ร้านในเบลเยียม 15 สาขา
เบลเยียมโดนหนักที่สุด ร้านค้าหลายประเทศต้องทิ้งอาหาร
ซูเปอร์มาร์เก็ตในเบลเยียมได้รับผลกระทบหนักที่สุด Ahold Delhaize ระบุว่ามีร้าน Delhaize ในเบลเยียมและลักเซมเบิร์กหลายสิบสาขาที่ระบบทำความเย็นมีปัญหาจนต้องทิ้งอาหาร ก่อนที่สถานการณ์จะกลับสู่ปกติ ขณะที่ Colruyt Group ระบุว่าร้าน Spar 5 สาขาถูกโจมตี และ Intermarché ได้รับผลกระทบ 15 จาก 153 สาขาในเบลเยียม
อัยการกลางของเบลเยียมได้เปิดการสอบสวนเรื่องนี้แล้ว
“ผมไม่เข้าใจเลยว่าใครจะทำแบบนี้ได้ เราต้องทิ้งอาหารมากขนาดนี้ได้อย่างไร มันน่าเศร้าใจจริงๆ ในช่วงเวลาแบบนี้ คุณรู้สึกอยากลาออกจากงานเลย” มาติเยอ ทิลมัน หัวหน้างานของซูเปอร์มาร์เก็ต Delhaize ในเบลเยียม กล่าว
IKEA ระบุว่าตู้เย็นและตู้แช่แข็งที่สาขาเมืองมงส์ในเบลเยียมได้รับผลกระทบช่วงวันอาทิตย์ถึงวันจันทร์ แต่ร้านยังเปิดให้บริการ และกระทบเมนูในร้านอาหารและร้าน Swedish Food Market ไม่มากนัก
ในไอร์แลนด์ ร้าน SuperValu ได้รับผลกระทบ 13 สาขา ส่วนในสวีเดน ICA เครือซูเปอร์มาร์เก็ตรายใหญ่ที่สุดของประเทศ ระบุว่าร้านทั้ง 23 สาขาที่ถูกโจมตีใช้อุปกรณ์ที่เชื่อมต่อนอกเครือข่ายร้านค้าที่บริษัทดูแลจากส่วนกลาง และตำรวจสวีเดนระบุว่ามีการแจ้งความแล้วราว 10 ครั้ง
ขณะที่ Coop ในสวีเดน ซึ่งมีร้านถูกโจมตี 7 สาขา ระบุว่าร้านกลับมาเปิดได้แล้ว แต่ตัดระบบทำความเย็นออกจากอินเทอร์เน็ต และกำลังเปลี่ยนการเชื่อมต่อจาก 4G เป็น 5G พร้อมโมเด็มรุ่นใหม่
ในอิตาลี รัฐบาลของนายกรัฐมนตรี จอร์เจีย เมโลนี เรียกประชุมหัวหน้าหน่วยข่าวกรอง แต่ระบุว่าผลกระทบ ‘ยังจำกัดมากในตอนนี้’ โดยร้าน Co-op ในซิซิลีอย่างน้อย 4 สาขาและธุรกิจในทัสคานีอีก 1 แห่งได้รับผลกระทบ
ทำเนียบนายกรัฐมนตรีอิตาลีระบุว่าธุรกิจเหล่านี้ ‘ส่วนใหญ่ยังใช้ระบบความปลอดภัยที่ล้าสมัย มีหน้าจอควบคุมที่เปิดสู่อินเทอร์เน็ตโดยตรง และมีระบบยืนยันตัวตนที่ไม่เพียงพอ’
ส่วนในโปรตุเกส กลุ่ม Mosqueteiros ระบุว่าเหตุที่ร้าน Intermarché 7 สาขา เกิดจากการโจมตีที่ ‘ดูเหมือนจะพุ่งเป้าไปที่ผู้ให้บริการภายนอกที่ดูแลระบบทำความเย็น’ ขณะที่ร้านในเยอรมนี ฟินแลนด์ เอสโตเนีย และเนเธอร์แลนด์ ก็พบปัญหาเช่นกัน
ระบบควบคุมตู้แช่เปิดสู่อินเทอร์เน็ตโดยตรง
เฟรดริก บลิกซ์ ที่ปรึกษาด้านความปลอดภัยไซเบอร์ของ Visente AB มองว่าการแฮกครั้งนี้ไม่ได้ซับซ้อน เพราะอ้างอิงข้อมูลจากนักวิจัยที่เผยแพร่เมื่อเดือนสิงหาคม ระบุว่าตัวควบคุมตู้เย็น ‘เชื่อมต่อกับอินเทอร์เน็ตสาธารณะโดยตรง’ และมีบัญชีล็อกอินสำหรับฝ่ายซัพพอร์ตติดมากับเครื่อง ซึ่งหารหัสผ่านได้ภายในวันเดียว
“ผู้ผลิตออกแพตช์แก้ไขไปแล้วเมื่อเดือนสิงหาคม แต่เครื่องหลายพันเครื่องไม่เคยได้รับการอัปเดต และรุ่นเก่าที่สุดก็อัปเดตไม่ได้เลย” บลิกซ์ระบุ
ระบบของ Danfoss ผู้ให้บริการซอฟต์แวร์ เป็นหนึ่งในระบบที่ถูกโจมตีอีกครั้ง โดยบริษัทระบุว่าได้ประสานกับลูกค้าอย่างใกล้ชิดตลอด 3 สัปดาห์ที่ผ่านมา และแนะนำไม่ให้ระบบเชื่อมต่อกับอินเทอร์เน็ตโดยตรง
“ร้านค้าปลีกต้องลงมือตอนนี้ ตรวจสอบว่าตัวควบคุมตู้เย็นมีช่องโหว่หรือไม่ เชื่อมต่ออินเทอร์เน็ตอยู่หรือไม่ ได้อัปเดตความปลอดภัยล่าสุดหรือยัง และผู้ผลิตยังซัพพอร์ตอยู่หรือไม่ ถ้าไม่รู้เลย ก็ให้ตัดออกจากอินเทอร์เน็ตสาธารณะทันที” แฟรงก์ โกรเนเวเกน ผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ของ Deloitte ในกรุงเฮก กล่าว
ปัญหาอีกข้อคือซูเปอร์มาร์เก็ตในยุโรปจำนวนมากดำเนินการโดยเจ้าของร้านอิสระในรูปแบบสหกรณ์ ระบบในแต่ละร้านจึงไม่เหมือนกัน เช่น Edeka ซึ่งมีร้านในเยอรมนีถูกแฮก ระบุว่าร้านในเครือข่ายที่ดำเนินการโดยผู้ค้าปลีกอิสระไม่ได้ใช้ระบบทำความเย็นมาตรฐานเดียวกัน
“บทเรียนจากเหตุการณ์นี้คือ ผู้โจมตีไม่จำเป็นต้องมีความสามารถที่ซับซ้อนมากในการสร้างความปั่นป่วน หากพวกเขาเจอระบบที่เปิดโล่งและควบคุมสิ่งสำคัญในโลกจริง” ราฟ พิลลิง ผู้อำนวยการอาวุโสด้านข่าวกรองภัยคุกคามของ Sophos ระบุ
EU และอังกฤษเพิ่มการเฝ้าระวัง
คริสตอฟ ฮันเซน กรรมาธิการด้านอาหารและการเกษตรของ EU ระบุว่า EU ให้ความสำคัญกับเหตุการณ์นี้อย่างมาก และเตือนว่าอาจเกิดความปั่นป่วนอีกในอนาคต โดยเมื่อเดือนตุลาคมเขาเคยโพสต์บน X ว่า “การใช้อาหารเป็นอาวุธได้กลายเป็นความจริงแล้ว”
ด้าน โทมัส เรนเยร์ โฆษกคณะกรรมาธิการยุโรป ระมัดระวังที่จะไม่กล่าวโทษใคร แต่ระบุว่า “เหตุการณ์เหล่านี้ไม่ได้เกิดขึ้นแบบโดดๆ และเราต้องร่วมกันเตรียมพร้อมรับมือเหตุการณ์ไซเบอร์ลักษณะนี้” ขณะที่คณะกรรมาธิการยุโรปได้เรียกประชุมคณะทำงานร่วม พร้อมหน่วยงานของ EU อย่าง ENISA และ Europol
ในอังกฤษ ศูนย์ความปลอดภัยไซเบอร์แห่งชาติ (NCSC) เตือนให้ร้านค้าปลีกอัปเดตซอฟต์แวร์ควบคุมอุณหภูมิตู้เย็น โดย ริชาร์ด ฮอร์น ซีอีโอของ NCSC ระบุว่ามีแฮกเกอร์พยายามโจมตีธุรกิจแปรรูปเนื้อสัตว์ขนาดเล็ก แต่ผลกระทบมีน้อย
“เราอยู่ในภาวะเฝ้าระวังสูง” ฮอร์นกล่าว พร้อมเตือนว่าเหตุการณ์นี้เป็นเพียงสัญญาณแรกของความปั่นป่วนที่น่าจะเกิดบ่อยขึ้น เมื่อเทคโนโลยีเก่าตามแฮกเกอร์ไม่ทัน
แหล่งข่าว 4 รายยังบอกกับ Reuters เมื่อเดือนตุลาคมว่า กระทรวงกลาโหมสหรัฐฯ กำลังสอบสวนเหตุตู้แช่แข็งในร้านค้าของฐานทัพสหรัฐฯ 6 แห่งขัดข้องเมื่อปลายเดือนสิงหาคมว่าอาจเกิดจากการแฮก และกำลังประสานงานกับทางการฝรั่งเศส
ส่วนคำถามว่าใครอยู่เบื้องหลัง พิลลิงมองว่ายังสรุปไม่ได้ว่าผู้โจมตีเป็นอาชญากรไซเบอร์หรือมีเจตนาอื่น ‘ตู้เย็นว่างเปล่าในซูเปอร์มาร์เก็ตเป็นภาพที่มีพลังทางจิตวิทยา ทำให้การโจมตีทางไซเบอร์ขนาดค่อนข้างเล็กดูเหมือนเป็นความปั่นป่วนครั้งใหญ่ของสังคม เพราะคนจะนึกถึงภาวะขาดแคลนและวิกฤตทันที’
ขณะที่บลิกซ์มองว่าการที่ไม่มีใครออกมาอ้างความรับผิดชอบเป็น ‘เบาะแสที่น่าสนใจที่สุด’ เพราะตัดความเป็นไปได้ที่จะเป็นกลุ่มเรียกค่าไถ่ออกไป จึงเหลือ 2 ทาง คือมีคนทำเพียงเพราะทำได้ หรือมีคนต้องการสร้าง ‘ความไม่สงบในประเทศที่สนับสนุนยูเครน โดยไม่ทิ้งร่องรอย’
ภาพ: Johan Nilsson/TT News Agency/via REUTERS ATTENTION EDITORS
อ้างอิง: