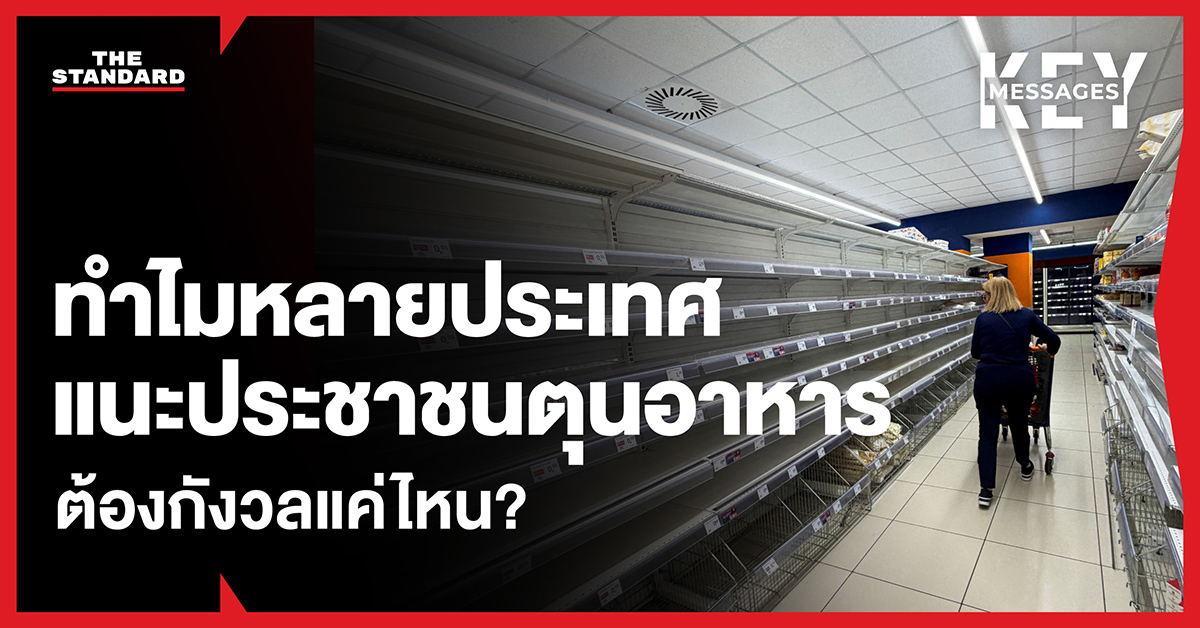

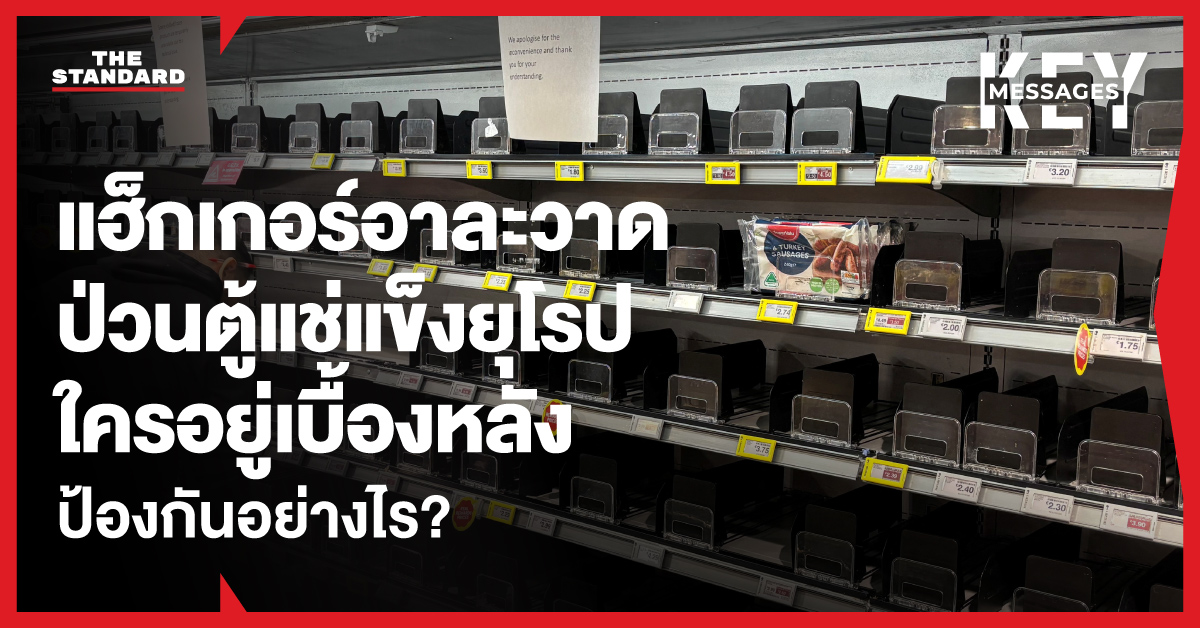
หลายประเทศในยุโรปเผชิญเหตุการณ์ปริศนา หลัง ‘ตู้แช่แข็ง’ ในซูเปอร์มาร์เก็ตถูกปรับอุณหภูมิให้สูงถึง 50 องศาเซลเซียสในช่วงกลางดึก ส่งผลให้อาหารจำนวนมากเน่าเสีย และเกิดเหตุไฟไหม้ในบางพื้นที่ ท่ามกลางข้อสันนิษฐานว่า กลุ่มแฮ็กเกอร์อาจอยู่เบื้องหลังปฏิบัติการครั้งนี้ โดยมีเป้าหมายก่อวินาศกรรมทางไซเบอร์ (Cyber Sabotage)
ประเด็นสำคัญ
- เกิดอะไรขึ้นกับ 7 ประเทศในยุโรป หลังแฮ็กเกอร์โจมตีตู้แช่เย็นพร้อมกัน
- ย้อนรอยฝรั่งเศส ตู้แช่ถูกปรับอุณหภูมิจาก -27 เป็น 50 องศาฯ
- ทำไมแฮ็กเกอร์จึงสามารถควบคุมตู้แช่จากระยะไกลได้?
- ใครอยู่เบื้องหลัง ทำไปเพื่ออะไร?
- ทำไมการโจมตีตู้แช่จึงอาจกระทบความมั่นคงทางอาหาร?
- แล้วตู้เย็นในบ้านจะถูกแฮ็กได้หรือไม่ ป้องกันอย่างไร?
สิ่งที่น่ากังวลคือ เหตุการณ์ลักษณะนี้เกิดขึ้นซ้ำภายในเวลาเพียงไม่กี่สัปดาห์ หลังฝรั่งเศสเผชิญการโจมตีระบบทำความเย็นของซูเปอร์มาร์เก็ตหลายร้อยแห่งในเดือนตุลาคมที่ผ่านมา ขณะที่ยังไม่มีกลุ่มใดออกมาอ้างความรับผิดชอบหรือเรียกร้องเงินค่าไถ่ ทำให้แรงจูงใจและเป้าหมายที่แท้จริงของผู้ก่อเหตุยังคงเป็นปริศนา
THE STANDARD ชวนทำความเข้าใจว่า เหตุใดตู้แช่เย็นจึงตกเป็นเป้าหมายของแฮ็กเกอร์ ใครอาจอยู่เบื้องหลังการโจมตีครั้งนี้ แล้วเหตุการณ์ดังกล่าวสะท้อนความเปราะบางของระบบจัดหาอาหารและโครงสร้างพื้นฐานยุคดิจิทัลอย่างไร?
เกิดอะไรขึ้นกับ 7 ประเทศในยุโรป หลังแฮ็กเกอร์โจมตีตู้แช่เย็นพร้อมกัน
เมื่อวานนี้ (2 พฤศจิกายน) Reuters และ The Guardian รายงานว่า ซูเปอร์มาร์เก็ตใน 7 ประเทศยุโรป ได้แก่ สวีเดน เบลเยียม ลักเซมเบิร์ก ไอร์แลนด์ ฟินแลนด์ เอสโตเนีย และเนเธอร์แลนด์ เผชิญเหตุการณ์ปริศนา หลังตู้แช่เย็นถูกปรับอุณหภูมิผ่านระบบควบคุมระยะไกล จนบางแห่งมีอุณหภูมิสูงถึง 50 องศาเซลเซียส
เช่น ในสวีเดน มีรายงานว่า เครือข่ายซูเปอร์มาร์เก็ต ICA และ Coop พบความผิดปกติของตู้แช่แข็ง หลังมีอุณหภูมิสูงถึง 50 องศาเซลเซียส โดย เอ็งลา อิงวอลล์ (Engla Ingwall) ผู้จัดการฝ่ายขายของร้านค้า ICA คาดการณ์กับ Reuters ว่า การโจมตีเกิดขึ้นในเวลาประมาณ 02.00 น. ตามเวลาท้องถิ่น แต่พนักงานเพิ่งตรวจพบความผิดปกติในอีกหลายชั่วโมงต่อมา
เช่นเดียวกับในไอร์แลนด์ Musgrave ผู้ประกอบธุรกิจค้าส่งรายใหญ่ระบุว่า ระบบทำความเย็นของซูเปอร์มาร์เก็ต SuperValu จำนวน 13 สาขาได้รับผลกระทบ ทำให้บริษัทต้องนำอาหารแช่แข็งบางส่วนออกจากการจำหน่าย ขณะที่ฟินแลนด์และเอสโตเนียก็มีรายงานเหตุผิดปกติของระบบทำความเย็นเช่นกัน
ส่วนในเบลเยียม Carrefour ยืนยันว่า ร้านค้า 15 สาขา จากทั้งหมด 700 สาขา ได้รับผลกระทบจากการโจมตี ขณะที่ Colruyt Group รายงานว่า ร้านค้า 5 สาขาถูกโจมตี ส่วน IKEA มีร้านค้าที่ได้รับผลกระทบ 1 แห่ง
หนึ่งในผู้ประกอบการที่ได้รับความเสียหายคือ ลุก เดอ ลาต (Luc De Laet) เจ้าของเครือข่ายร้านขายเนื้อ De Laet & Van Haver ในเบลเยียม โดยเล่าว่า พนักงานโทรศัพท์มาปลุกในเวลาประมาณ 03.30 น. เพื่อแจ้งว่า ระบบทำความเย็นภายในร้านมีปัญหา แต่เมื่อเดินทางไปถึงร้าน อุณหภูมิของตู้แช่เย็นกลับเพิ่มสูงถึง 18 องศาเซลเซียส ทำให้เนื้อสัตว์เสียหายคิดเป็นมูลค่า 15,000 ยูโร (ประมาณ 5.6 แสนบาท)
“มันน่ากลัวมาก พวกเขาแฮ็กระบบที่ใช้บันทึกอุณหภูมิ และสามารถตั้งค่าระบบเหล่านี้ได้จากระยะไกล” เดอ ลาต กล่าวกับ Reuters พร้อมแสดงความไม่พอใจที่ต้องทิ้งอาหารจำนวนมาก
ย้อนรอยฝรั่งเศส ตู้แช่ถูกปรับอุณหภูมิจาก -27 เป็น 50 องศาฯ
ที่น่าสนใจ คือ เหตุการณ์ล่าสุดเกิดขึ้นเพียงไม่กี่สัปดาห์ หลังฝรั่งเศสเผชิญการโจมตีทางไซเบอร์ครั้งใหญ่ในเดือนตุลาคม โดยเจ้าหน้าที่ตำรวจเปิดเผยว่า แฮ็กเกอร์สามารถเข้าควบคุมระบบทำความเย็นของซูเปอร์มาร์เก็ตได้มากถึง 700 แห่ง ครอบคลุมเครือข่ายร้านค้าอย่าง Intermarché, Coopérative U, Carrefour, Leclerc และ Monoprix
รายงานระบุว่า แฮ็กเกอร์เข้าควบคุมระบบตู้เย็น ตู้แช่แข็ง และตู้เก็บอาหารหลายพันเครื่อง ก่อนเปลี่ยนการตั้งค่าอุณหภูมิจากระยะไกล โดยบางแห่งถูกปรับอุณหภูมิให้สูงถึง 50 องศาเซลเซียส ส่งผลให้ร้านค้าต้องทิ้งเนื้อสด ผลิตภัณฑ์นม และอาหารแช่แข็งจำนวนมาก
เบื้องต้น มีการประเมินมูลค่าความเสียหายตั้งแต่หลักหมื่นไปจนถึงหลักแสนยูโร ขณะที่ร้านค้า 2 แห่งในแคว้นอาลซัส (Alsace) รายงานความเสียหายรวมกันสูงถึง 270,000 ยูโร ยังไม่รวมถึงรายงานเหตุไฟไหม้ในร้านค้าบางแห่ง แต่ยังไม่ทราบสาเหตุที่แน่ชัด
ทำไมแฮ็กเกอร์จึงสามารถควบคุมตู้แช่จากระยะไกลได้?
ต้องเข้าใจก่อนว่า ระบบทำความเย็นของซูเปอร์มาร์เก็ตส่วนใหญ่เชื่อมต่อกับอินเทอร์เน็ต เพื่อให้ผู้ให้บริการตรวจสอบอุณหภูมิ บำรุงรักษา และรับการแจ้งเตือน เมื่อระบบทำงานผิดปกติได้จากระยะไกล เช่น หากระบบทำความเย็นขัดข้อง ช่างเทคนิคสามารถตรวจสอบหรือแก้ไขปัญหาได้ทันที โดยไม่จำเป็นต้องเดินทางไปยังร้านค้าทุกครั้ง
อย่างไรก็ตาม ระบบดังกล่าวมีความเสี่ยงถูกโจมตี โดยเฉพาะหากอุปกรณ์มีช่องโหว่ด้านความปลอดภัย หรือไม่ได้รับการอัปเดตซอฟต์แวร์อย่างสม่ำเสมอ โดย The Guardian ระบุว่า ระบบควบคุมตู้แช่เย็นบางประเภท อาจไม่ได้รับการติดตั้งแพตช์แก้ไขช่องโหว่เป็นเวลานาน ต่างจากคอมพิวเตอร์หรือโทรศัพท์มือถือที่มักแจ้งเตือนให้ผู้ใช้งานอัปเดตซอฟต์แวร์อยู่เสมอ
ด้าน นิก แจ็กสัน (Nick Jackson) ผู้อำนวยการฝ่ายปฏิบัติการไซเบอร์ของ Bitdefender ขยายความเพิ่มเติมว่า ผู้ประกอบการบางแห่งอาจติดตั้งแพตช์แก้ไขช่องโหว่ล่าช้า เพราะต้องหยุดการทำงานของอุปกรณ์ชั่วคราว ซึ่งเป็นปัญหาสำหรับธุรกิจค้าปลีกอาหารที่ต้องรักษาความเย็นตลอดเวลา อีกทั้งผู้ดูแลระบบบางแห่งอาจไม่ทราบด้วยซ้ำว่า ซอฟต์แวร์มีช่องโหว่ด้านความปลอดภัย
ใครอยู่เบื้องหลัง ทำไปเพื่ออะไร?
แรงจูงใจของผู้ก่อเหตุยังคงเป็นปริศนา เพราะโดยทั่วไป การโจมตีทางไซเบอร์มักมีเป้าหมายเพื่อขโมยข้อมูล เรียกร้องค่าไถ่ หรือสร้างความเสียหาย แต่เหตุการณ์ครั้งนี้กลับไม่มีกลุ่มแฮ็กเกอร์ออกมาอ้างความรับผิดชอบ และไม่มีรายงานการเรียกร้องเงินค่าไถ่จากผู้ประกอบการ
ทั้งนี้ เรฟ พิลลิง (Rafe Pilling) ผู้อำนวยการอาวุโสฝ่ายข่าวกรองภัยคุกคามจาก Sophos บริษัทด้านความมั่นคงปลอดภัยไซเบอร์ ประเมินความเป็นไปได้ไว้ 2 รูปแบบ คือ กลุ่มผู้ก่อเหตุอาจมีความเชื่อมโยงกับรัฐ ซึ่งต้องการส่งสัญญาณบางอย่างหรือแสดงขีดความสามารถ หรือแฮ็กเกอร์อาจลงมือเพียงลำพังด้วยแรงจูงใจส่วนตัว
เบื้องต้น ข้อสันนิษฐานเรื่องผู้ก่อเหตุที่มีความเชื่อมโยงกับรัฐได้รับความสนใจเป็นพิเศษ เพราะการโจมตีระบบทำความเย็นอาจสร้างผลกระทบทางจิตวิทยาต่อประชาชนจำนวนมาก โดยเฉพาะภาพของอาหารจำนวนมหาศาลที่ถูกนำออกจากชั้นวางไปทิ้ง
The Guardian ยังตั้งข้อสังเกตว่า กลุ่มแฮ็กเกอร์ที่มีความเชื่อมโยงกับรัสเซียหรือจีนอาจถูกจับตามอง โดยอ้างถึงคำเตือนของหน่วยข่าวกรองชาติตะวันตกที่ระบุว่า รัสเซียกำลังดำเนินปฏิบัติการก่อวินาศกรรมหลายรูปแบบในยุโรป ซึ่งอาจทวีความรุนแรงในช่วงหลายเดือนข้างหน้า
ขณะเดียวกัน ทอม เฮเกล (Tom Hegel) นักวิจัยจาก SentinelOne บริษัทด้านความมั่นคงปลอดภัยไซเบอร์วิเคราะห์ว่า การโจมตีครั้งนี้อาจเชื่อมโยงกับการข่มขู่เรียกค่าไถ่ แรงจูงใจทางการเมือง หรือปฏิบัติการที่ได้รับการสนับสนุนจากรัฐ
เฮเกลอธิบายเพิ่มเติมว่า ธุรกิจค้าปลีกเป็นเป้าหมายที่โจมตีได้ง่าย เพราะเครือข่ายร้านค้าขนาดใหญ่ มีทั้งระบบควบคุมความเย็น ระบบบริหารจัดการอาคาร ระบบควบคุมประตู และอุปกรณ์อีกจำนวนมาก ส่วนการติดตามตัวผู้ก่อเหตุก็ทำได้ยาก เพราะแฮ็กเกอร์อาจเข้าควบคุมระบบจากระยะไกลโดยแทบไม่ทิ้งร่องรอยไว้เลย
อย่างไรก็ตาม จนถึงขณะนี้ ยังไม่มีรายงานว่า แฮ็กเกอร์เรียกร้องเงินจากผู้ประกอบการ จึงมีข้อสันนิษฐานว่า ผู้ก่อเหตุอาจต้องการสร้างความเสียหายหรือก่อวินาศกรรม มากกว่าหวังผลประโยชน์ทางการเงิน
ทำไมการโจมตีตู้แช่จึงอาจกระทบความมั่นคงทางอาหาร?
สหภาพยุโรปให้ความสนใจเหตุการณ์นี้เป็นพิเศษ เนื่องจากอาจกระทบต่อห่วงโซ่อุปทานอาหารและความเชื่อมั่นของผู้บริโภค โดย คริสตอฟ ฮันเซน (Christophe Hansen) กรรมาธิการยุโรปด้านการเกษตรระบุว่า การโจมตีครั้งล่าสุดสะท้อนให้เห็นว่า ภัยคุกคามทางดิจิทัลสามารถสร้างความปั่นป่วนต่อระบบจัดหาอาหารได้
“นี่คือความพยายามโดยเจตนาที่จะขัดขวางห่วงโซ่อุปทานอาหารของเรา และบั่นทอนความเชื่อมั่นของผู้บริโภค ซึ่งเป็นสัญญาณเตือนที่เราต้องให้ความสำคัญอย่างจริงจัง” ฮันเซนกล่าว
นอกจากนี้ ในวิธีการโจมตีดังกล่าว แฮ็กเกอร์สามารถสร้างความเสียหายทางเศรษฐกิจได้ผ่านระบบควบคุมความเย็น ถือเป็นส่วนสำคัญของธุรกิจค้าปลีกอาหาร เนื่องจากอาหารสดและอาหารแช่แข็งต้องเก็บรักษาในอุณหภูมิที่เหมาะสม หากระบบทำความเย็นถูกรบกวนเป็นเวลานาน ผู้ประกอบการอาจต้องนำสินค้าออกจากการจำหน่าย หรือทิ้งทั้งหมดเพื่อความปลอดภัยของผู้บริโภค
ซ้ำร้าย หากเกิดเหตุการณ์แฮ็กตู้แช่แข็งในร้านค้าจำนวนมากพร้อมกัน ก็อาจทำให้ผู้ประกอบการต้องเร่งตรวจสอบสินค้า จัดการความเสียหาย และฟื้นฟูระบบจำหน่ายอาหาร
อย่างไรก็ตาม ในเหตุการณ์ล่าสุดยังไม่มีรายงานผลกระทบใหญ่ เช่น เกิดภาวะขาดแคลนอาหารในวงกว้าง หรือระบบจัดหาอาหารทั่วยุโรปหยุดชะงัก
แล้วตู้เย็นในบ้านจะถูกแฮ็กได้หรือไม่ ป้องกันอย่างไร?
คำตอบคือ ‘มีความเป็นไปได้’ โดยเฉพาะตู้เย็นอัจฉริยะหรือเครื่องใช้ไฟฟ้าที่เชื่อมต่อกับอินเทอร์เน็ต โดย Reuters อธิบายว่า อุปกรณ์ทุกชนิดที่เชื่อมต่อกับอินเทอร์เน็ต ไม่ว่าจะเชื่อมต่อผ่านแอปพลิเคชัน บริการคลาวด์ หรือเครือข่ายภายในบ้าน ล้วนมีโอกาสถูกโจมตีทางไซเบอร์ หากระบบมีช่องโหว่ด้านความปลอดภัย
ย้อนกลับไปในปี 2015 นักวิจัยเคยสาธิตการเจาะระบบตู้เย็นอัจฉริยะของ Samsung ภายในงานประชุมที่ลาสเวกัส โดยเผยให้เห็นว่า แฮ็กเกอร์สามารถดักจับข้อมูลบางส่วนที่รับส่งผ่านอินเทอร์เน็ตของอุปกรณ์ได้
นอกจากนี้ ในปีเดียวกัน นักวิจัยยังเคยสาธิตแฮ็กระบบควบคุมรถยนต์ Jeep ระหว่างวิ่งอยู่บนถนนจากระยะไกล โดยใช้วิธีเจาะผ่านระบบความบันเทิงภายในรถที่เชื่อมต่ออินเทอร์เน็ต ส่งผลให้บริษัทต้องเรียกคืนรถยนต์ประมาณ 1.4 ล้านคันเพื่อแก้ไขช่องโหว่
อนึ่ง ความเสี่ยงดังกล่าวยังครอบคลุมเครื่องใช้ไฟฟ้าและอุปกรณ์ภายในบ้านประเภทอื่นๆ เช่น กล้องวงจรปิด กริ่งประตูอัจฉริยะ ระบบสัญญาณกันขโมย กลอนประตูอัจฉริยะ เครื่องซักผ้า เตาอบ และระบบควบคุมอุณหภูมิ โดยหากแฮ็กเกอร์เจาะระบบอุปกรณ์เหล่านี้ได้สำเร็จ ก็สามารถขโมยข้อมูล เปลี่ยนการตั้งค่า สั่งเปิดหรือปิดเครื่อง หรือใช้เป็นช่องทางเข้าสู่ระบบอื่นภายในเครือข่ายเดียวกัน
สำหรับวิธีการป้องกัน ผู้เชี่ยวชาญแนะนำให้ร้านค้าปลีกติดตั้งแพตช์แก้ไขช่องโหว่ของซอฟต์แวร์อย่างสม่ำเสมอ รวมถึงตรวจสอบระบบควบคุมอุปกรณ์ที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ต
ส่วนผู้บริโภคทั่วไปควรเปลี่ยนรหัสผ่านเริ่มต้นของอุปกรณ์ เปิดใช้งานการยืนยันตัวตนสองชั้น อัปเดตซอฟต์แวร์สม่ำเสมอ ไปจนถึงหลีกเลี่ยงการเชื่อมต่ออุปกรณ์กับอินเทอร์เน็ตภายนอกโดยไม่จำเป็น
ภาพ: Stringer / Reuters
อ้างอิง:
- https://www.reuters.com/business/retail-consumer/temperature-soars-swedish-grocery-store-freezers-one-store-blames-hackers-2026-11-02/
- https://www.theguardian.com/technology/2026/nov/02/europe-supermarket-fridges-freezers-who-hacking-why
- https://www.theguardian.com/world/2026/nov/02/supermarket-freezers-across-europe-hit-by-second-suspected-cyber-attack
- https://www.bbc.com/news/articles/cq1kd1nee80eo