
ภัยคุกคามทางไซเบอร์ระดับโลกกำลังเปลี่ยนโฉมเข้าสู่ยุค ‘การโจมตีเชิงระบบ’ (Systemic Cyber Attacks) อย่างเต็มตัว ซึ่งพร้อมจะสร้างแรงกระเพื่อมเป็นลูกโซ่ ลุกลามกระทบทั้งระบบการเงินสากล ห่วงโซ่อุปทานการขนส่ง และโครงสร้างพื้นฐานสำคัญในชีวิตจริง
ประเด็นสำคัญ
- การเจาะห่วงโซ่อุปทานภาคการบิน
- การก่อวินาศกรรมระบบเทคโนโลยีปฏิบัติการ (OT) ในภาคค้าปลีกยุโรป
- วิกฤตการณ์ภาคการเงินและการธนาคาร
- แนวทางปรับตัวและยกระดับมาตรการรับมือภัยคุกคามทางไซเบอร์
- ยุโรป: ยกระดับมาตรการป้องกันการโจมตีทางไซเบอร์
- ญี่ปุ่น: ปรับยุทธศาสตร์สู่ ‘การป้องกันเชิงรุก’ (Active Cyber Defense)
- ผู้เชี่ยวชาญมองเรื่องนี้อย่างไร
เป้าหมายของแฮกเกอร์ในปัจจุบันไม่ได้จำกัดอยู่แค่การขโมยข้อมูลหรือล็อกไฟล์เพื่อเรียกค่าไถ่ทีละองค์กรเหมือนในอดีต แต่หันมาเล่นงานจุดที่มีผลกระทบเป็นวงกว้าง ไม่ว่าจะเป็น จุดเชื่อมต่อศูนย์กลาง (Central Hubs), ผู้ให้บริการภายนอก (Third-Party Providers) ตลอดจน ระบบเทคโนโลยีปฏิบัติการ (Operational Technology: OT) ที่ควบคุมอุปกรณ์กายภาพในชีวิตประจำวัน
การเจาะห่วงโซ่อุปทานภาคการบิน
ภาคการบินระหว่างประเทศพึ่งพาโครงสร้างพื้นฐาน IT ร่วมกัน (Shared IT Infrastructure) ในการบริหารจัดการตั๋วโดยสาร แผนการเดินทาง และไมล์สะสม ความเชื่อมโยงแนบแน่นนี้ทำให้ ‘ผู้ให้บริการซอฟต์แวร์ภายนอก’ กลายเป็นทางลัดสำคัญที่แฮกเกอร์ใช้เจาะเข้าถึงฐานข้อมูลผู้โดยสารข้ามสายการบินพร้อมกันจำนวนมหาศาล
หนึ่งในตัวอย่างชัดเจนที่สุดคือ วิกฤตข้อมูลรั่วไหลผ่านแพลตฟอร์ม Amadeus ยักษ์ใหญ่ด้านระบบสำรองที่นั่งและเทคโนโลยีการเดินทางจากสเปน ที่ตรวจพบช่องโหว่ความปลอดภัยในระบบแสดงผลข้อมูลการจองตั๋ว (Travel Booking Display Environment) เมื่อช่วงต้นเดือนพฤศจิกายน 2026 ส่งผลให้ผู้ไม่ประสงค์ดีสามารถเข้าถึงข้อมูลการเดินทางของสายการบินชั้นนำระดับโลกหลายแห่ง
เหตุการณ์นี้ส่งผลกระทบต่อสายการบิน Singapore Airlines (SIA) โดยข้อมูลการจอง (Passenger Name Record: PNR) ถูกเข้าถึงโดยมิชอบประมาณ 46,000 รายการ ครอบคลุมชื่อผู้โดยสาร รหัสอ้างอิงการจอง แผนการเดินทาง และชั้นที่นั่ง ในจำนวนนี้มีผู้โดยสารราว 620 คน ที่ข้อมูลส่วนบุคคลละเอียดอ่อน เช่น อีเมล เบอร์โทรศัพท์ ข้อมูลเอกสารเดินทาง และหมายเลขสมาชิก KrisFlyer ถูกเข้าถึงด้วย
ทาง Singapore Airlines ยืนยันว่า ระบบ IT ภายในของสายการบินไม่ได้ถูกเจาะโดยตรง และไม่มีข้อมูลบัญชีธนาคาร บัตรเครดิต หรือการเปลี่ยนแปลงข้อมูลตั๋วแต่อย่างใด อย่างไรก็ตาม สายการบินได้เร่งประสานกับผู้โดยสารที่มีกำหนดบินเพื่อเปลี่ยนรหัสอ้างอิงการจองใหม่เพื่อตัดความเสี่ยงทันที
ผลกระทบจาก Amadeus ยังลุกลามเป็นโดมิโนไปยังสายการบินพันธมิตรทั่วเอเชีย เช่น Cathay Pacific ข้อมูลการจองได้รับผลกระทบราว 53,000 รายการ จากการใช้สิทธิ์ล็อกอิน (Credentials) ในระบบ Amadeus โดยไม่ได้รับอนุญาต ขณะที่ Japan Airlines (JAL) และ Japan Transocean Air มีข้อมูลลูกค้าได้รับผลกระทบประมาณ 92,000 รายการ ทางด้าน Korean Air, Asiana Airlines และ Malaysia Airlines ต่างออกมายืนยันว่า พบข้อมูลลูกค้าบางส่วนถูกเข้าถึงผ่านระบบของ Amadeus เช่นเดียวกัน
ขณะที่ การบินไทย ก็เป็นอีกหนึ่งสายการบินที่ได้รับผลกระทบจากเหตุการณ์ครั้งนี้ จากการตรวจสอบเบื้องต้น พบข้อมูลประมาณ 60,529 รายการได้รับผลกระทบ ครอบคลุมชื่อผู้โดยสาร, หมายเลขอ้างอิงการจอง (PNR), วันเดินทาง, เส้นทางบิน และชั้นโดยสาร ขณะที่อีกประมาณ 376 รายการ อาจมีข้อมูลเพิ่มเติม เช่น อีเมล, หมายเลขโทรศัพท์, หมายเลขหนังสือเดินทาง, สัญชาติ, หมายเลขสมาชิกสะสมไมล์ ตลอดจนข้อมูลเที่ยวบิน บัตรโดยสาร และหมายเลขที่นั่ง
โดยการบินไทยยืนยันว่า ข้อมูลหน้าบัตรเครดิตไม่ได้รับผลกระทบ รวมทั้งเหตุการณ์ดังกล่าวไม่ได้เกิดขึ้นกับระบบของการบินไทย และไม่กระทบต่อการปฏิบัติการหรือการให้บริการเที่ยวบิน
ด้าน Amadeus ได้ยกเลิกบัญชีผู้ใช้งานที่เกี่ยวข้องกับการเข้าถึงโดยไม่ได้รับอนุญาต เปลี่ยนรหัสผ่านของบัญชีที่ได้รับผลกระทบ และเพิ่มมาตรการตรวจสอบและเฝ้าระวังระบบ เพื่อป้องกันเหตุในลักษณะเดียวกัน
การก่อวินาศกรรมระบบเทคโนโลยีปฏิบัติการ (OT) ในภาคค้าปลีกยุโรป
ธุรกิจค้าปลีกและซูเปอร์มาร์เก็ตทั่วยุโรปกำลังเผชิญกับคลื่นการโจมตีทางไซเบอร์ระลอกใหม่ที่สร้างความหวาดวิตกอย่างยิ่ง เนื่องจากแฮกเกอร์เลือกใช้วิธีส่งคำสั่งควบคุมทางไกลเข้ามาทำลาย ระบบเทคโนโลยีปฏิบัติการ (Operational Technology: OT) และ ระบบบริหารจัดการอาคาร (Building Management Systems: BMS) โดยตรง
โดยเฉพาะการโจมตีตู้แช่ใน 7 ประเทศยุโรป ซึ่งปะทุขึ้นช่วงเช้าตรู่ของวันที่ 2 พฤศจิกายน 2026 ครอบคลุมเครือข่ายซูเปอร์มาร์เก็ตในสวีเดน เบลเยียม ลักเซมเบิร์ก ไอร์แลนด์ ฟินแลนด์ เอสโตเนีย และเนเธอร์แลนด์ โดยผู้ไม่หวังดีได้แทรกซึมเข้าสู่ระบบควบคุมอุณหภูมิแช่เย็น-แช่แข็งของห้างสรรพสินค้าหลายสิบแห่ง แล้วสั่งปรับเปลี่ยนค่าตั้งอุณหภูมิ (Setpoints) รวมถึงบังคับให้เครื่องระเหย (Evaporators) เปลี่ยนไปทำงานในโหมด ‘ละลายน้ำแข็ง’ (Defrost Mode) ส่งผลให้อุณหภูมิภายในตู้แช่พุ่งสูงขึ้นตั้งแต่ 18°C ไปจนถึง 50°C ทำให้อาหารสด เนื้อสัตว์ และสินค้าแช่แข็งเน่าเสียทั้งหมดในทันที
ผลกระทบกระจายไปยังกลุ่มบริษัทค้าปลีกระดับโลกและระดับภูมิภาค เช่น เครือข่ายซูเปอร์มาร์เก็ต Delhaize ในเบลเยียมและลักเซมเบิร์กได้รับผลกระทบกว่า 40 สาขา, ซูเปอร์มาร์เก็ตรายใหญ่ในสวีเดนอย่าง ICA และ Coop ก็ประสบปัญหาสินค้าแช่แข็งเสียหายในหลายสาขา, IKEA ยืนยันว่า ร้านค้าอย่างน้อย 1 แห่งในเบลเยียมได้รับผลกระทบเช่นเดียวกัน ขณะที่ Selver ซูเปอร์มาร์เก็ตในเอสโตเนียถูกเข้าถึงระบบตู้แช่ แต่ทีมงานตรวจพบและระงับเหตุได้ทันท่วงที
จากการสอบสวนเบื้องต้นพบว่า อุปกรณ์ที่ตกเป็นเป้าหมายส่วนใหญ่ใช้เทคโนโลยีควบคุมความเย็นของบริษัท Danfoss จากเดนมาร์ก ซึ่งมีลักษณะสอดคล้องกับเหตุการณ์ในฝรั่งเศสเมื่อเดือนตุลาคม 2026 ที่ซูเปอร์มาร์เก็ตหลายร้อยแห่งถูกโจมตีในรูปแบบเดียวกัน จนสินค้าเน่าเสียและบางแห่งเกิดเพลิงไหม้จากอุปกรณ์ทำงานเกินกำลัง
ทาง Danfoss ชี้แจงว่า อุปกรณ์ที่ถูกเจาะระบบส่วนใหญ่ใช้เฟิร์มแวร์รุ่นเก่าที่หมดอายุการสนับสนุน (End-of-Life: EOL) หรือไม่ได้ติดตั้งแพตช์อัปเดตความปลอดภัยตามที่บริษัทเคยแจ้งเตือนไว้
ผู้เชี่ยวชาญด้านความมั่นคงไซเบอร์จาก SentinelOne และวิศวกรจาก WITTENSTEIN วิเคราะห์ตรงกันว่า การโจมตีครั้งนี้มีลักษณะเป็น ‘การก่อวินาศกรรม’ (Sabotage) ชัดเจน เพราะไม่มีการเรียกร้องค่าไถ่ โดยอาศัยจุดตายจากการที่อุปกรณ์อุตสาหกรรมถูกต่อตรงเข้ากับอินเทอร์เน็ตโดยขาดการยืนยันตัวตนที่รัดกุม (Missing Authentication & Input Validation) ทำให้ผู้โจมตีสามารถส่งคำสั่งปรับอุณหภูมิที่ขัดต่อขีดจำกัดทางกายภาพได้ เช่น ตู้แช่แข็งยอมรับคำสั่งให้ทำความร้อนถึง 50°C โดยไม่มีระบบความปลอดภัยขั้นพื้นฐานป้องกันไว้
วิกฤตการณ์ภาคการเงินและการธนาคาร
สถาบันการเงินคือ ‘หัวใจสำคัญ’ ของระบบเศรษฐกิจโลก หากจุดเชื่อมต่อหรือระบบชำระเงินส่วนกลางขัดข้องเพียงจุดเดียว ผลกระทบสามารถส่งแรงสะเทือนลุกลามไปยังสภาพคล่องของตลาดการเงินทั่วโลกได้อย่างรวดเร็ว
ความเปราะบางของระบบศูนย์กลางสะท้อนให้เห็นอย่างชัดเจนในประเทศญี่ปุ่น เมื่อช่วงปลายสัปดาห์ที่ผ่านมา ธนาคารชินคิน (สถาบันการเงินชุมชน) รวม 128 แห่ง โดยเฉพาะในภูมิภาคโทไก โฮกูริกุ และพื้นที่ฝั่งตะวันตก ต้องระงับการให้บริการกะทันหัน ส่งผลให้ธุรกรรมหน้าเคาน์เตอร์ ตู้เอทีเอ็ม และระบบออนไลน์เป็นอัมพาต แม้ทีมวิศวกรจะกู้คืนระบบได้ในเวลาไม่กี่ชั่วโมง และองค์กรผู้ดูแลระบบศูนย์กลางในเมืองโกเบยืนยันว่าเกิดจาก “ความขัดข้องของฮาร์ดแวร์ มิใช่การโจมตีทางไซเบอร์” แต่เหตุการณ์นี้ก็ตอกย้ำให้เห็นว่า หากโครงสร้างพื้นฐานทางการเงิน ตกเป็นเป้าหมายวินาศกรรมทางไซเบอร์ ความเสียหายจะรุนแรงมากเพียงใด
ภาพความเสี่ยงดังกล่าวเกิดขึ้นจริงแล้วในยุโรป กับกรณีการโจมตีทางไซเบอร์ครั้งใหญ่ต่อ Crédit Mutuel Arkéa กลุ่มธนาคารพาณิชย์ชั้นนำของฝรั่งเศส เมื่อช่วงต้นเดือนพฤศจิกายน 2026 สร้างความเสียหายมูลค่ากว่า 100 ล้านยูโร
การโจมตีครั้งนี้แสดงให้เห็นถึงยุทธวิธีขั้นสูง แฮกเกอร์ไม่ได้พุ่งเป้าไปที่บัญชีเงินฝากของลูกค้ารายย่อย แต่แทรกซึมผ่านแพลตฟอร์มของผู้ให้บริการภายนอก (Third-Party Service Provider) เพื่อเจาะเข้าสู่ระบบเครือข่ายภายใน จากนั้นจึงใช้สิทธิ์ผ่านบัญชีปฏิบัติการและบริหารสภาพคล่องของตัวธนาคารเอง อนุมัติคำสั่งโอนเงินก้อนโตกระจายไปยังสถาบันการเงินอื่นๆ และแปลงสภาพผ่านกระดานเทรดคริปโทเคอร์เรนซี เพื่อหลบเลี่ยงการตรวจสอบ
แม้ธนาคารจะยืนยันว่า เงินฝากและทรัพย์สินของลูกค้าทุกคนยังปลอดภัย แต่ก็จำเป็นต้องสั่งระงับระบบโอนเงินภายนอกชั่วคราวเพื่อควบคุมความเสียหาย โดยขณะนี้หน่วยงานปราบปรามอาชญากรรมทางไซเบอร์ของสำนักงานอัยการกรุงปารีส ร่วมกับตำรวจไซเบอร์ฝรั่งเศส (OFAC) ได้เปิดการสอบสวนคดีอาญาอย่างเป็นทางการแล้ว
แนวทางปรับตัวและยกระดับมาตรการรับมือภัยคุกคามทางไซเบอร์
ความรุนแรงและความเสียหายที่กระจายเป็นลูกโซ่ บีบให้นานาประเทศต้องยกระดับการตั้งรับอย่างเป็นรูปธรรม ทั้งการสังคายนากฎหมายกำกับดูแล การอุดช่องโหว่ห่วงโซ่อุปทาน และการเปลี่ยนยุทธศาสตร์ไปสู่การตอบโต้เชิงรุก
ยุโรป: ยกระดับมาตรการป้องกันการโจมตีทางไซเบอร์
ฝรั่งเศส หนึ่งในประเทศที่ได้รับผลกระทบจากการโจมตีทางไซเบอร์ระลอกล่าสุด เบื้องต้น เซบาสเตียน เลอกอร์นู นายกรัฐมนตรีฝรั่งเศสได้มอบหมายให้สำนักงานความมั่นคงระบบสารสนเทศแห่งชาติ (ANSSI) เร่งสืบสวนและประสานงานระดับภูมิภาค เพื่อหาแนวทางรับมือที่มีประสิทธิภาพร่วมกัน
ส่วนในภาคการเงิน ธนาคาร Crédit Mutuel Arkéa ได้ระงับการโอนเงินทางไกลบางประเภทชั่วคราว พร้อมยกระดับการตรวจสอบสิทธิ์ระบบผู้ให้บริการภายนอก (Third-Party) และประสานงานกับผู้ออกสินทรัพย์ดิจิทัล เพื่ออายัดเหรียญ USDT มูลค่า 1.1 ล้านดอลลาร์สหรัฐของกลุ่มแฮกเกอร์
ขณะที่อีกหลายประเทศ เช่น ศูนย์ความมั่นคงไซเบอร์แห่งชาติสวีเดน ก็ได้เข้าสำรวจอุปกรณ์ OT ที่สุ่มเสี่ยงทั่วประเทศ เพื่อบังคับให้อัปเดตซอฟต์แวร์และเพิ่มมาตรการด้านความปลอดภัย, ด้านเนเธอร์แลนด์ ได้สั่งการและแนะนำให้ร้านค้าปลีกนำระบบควบคุมอุณหภูมิออกจากระบบอินเทอร์เน็ตและยกเลิกรหัสผ่านตั้งต้นจากโรงงาน ขณะที่ไอร์แลนด์ ผู้ประกอบการบางรายได้ขนย้ายสินค้าแช่เย็นออกจากตู้แช่รุ่นที่มีปัญหา ปลดการเชื่อมต่ออินเทอร์เน็ต และแก้ไขจนระบบกลับมาใช้งานได้ภายในวันเดียวกับที่เกิดเหตุ
ทางด้านสถาบันความมั่นคงปลอดภัยทางไซเบอร์แห่งสหภาพยุโรป (ENISA) ร่วมกับคณะกรรมาธิการยุโรป, ศูนย์อาชญากรรมทางไซเบอร์ยุโรปของยูโรโพล และเครือข่ายด้านความมั่นคง ได้ร่วมกันออกคำเตือนฉุกเฉินระดับภูมิภาค โดยกำชับให้องค์กรและโครงสร้างพื้นฐานสำคัญตัดช่องทางการเข้าถึงระบบควบคุมกายภาพผ่านอินเทอร์เน็ตโดยตรง และบังคับใช้การเชื่อมต่อผ่าน Virtual Private Network (VPN) ที่มีการยืนยันตัวตนด้วยหลายเงื่อนไข
นอกจากนี้ สหภาพยุโรปได้เน้นย้ำการบังคับใช้กรอบกฎหมายสำคัญ ได้แก่ Cyber Resilience Act (CRA) ซึ่งเปิดใช้งานระบบแจ้งเตือนช่องโหว่รุนแรงผ่าน Single Reporting Platform มาตั้งแต่วันที่ 11 กันยายน 2026 โดยกำหนดให้ผู้ผลิตฮาร์ดแวร์และซอฟต์แวร์ต้องยึดหลัก Security-by-Design และรับผิดชอบดูแลความปลอดภัยตลอดช่วงชีวิตผลิตภัณฑ์ ควบคู่ไปกับคำสั่ง NIS2 Directive ที่กำหนดให้ผู้ให้บริการโครงสร้างพื้นฐานสำคัญต้องส่งรายงานเหตุการณ์ไซเบอร์รุนแรงต่อศูนย์ประสานงานด้านความมั่นคงไซเบอร์ (CSIRT) ของแต่ละประเทศภายใน 24 ชั่วโมง
ญี่ปุ่น: ปรับยุทธศาสตร์สู่ ‘การป้องกันเชิงรุก’ (Active Cyber Defense)
ญี่ปุ่นเปลี่ยนผ่านจากการตั้งรับแบบรอเหตุการณ์ มาเป็นการบังคับใช้กรอบกฎหมาย Active Cyber Defense กำหนดให้องค์กรโครงสร้างพื้นฐานสำคัญ 258 แห่ง ใน 15 ภาคส่วน ซึ่งรวมถึงการเงิน การบิน และโทรคมนาคม ต้องรายงานเหตุการณ์ผิดปกติต่อรัฐบาล และขึ้นทะเบียนอุปกรณ์-ซอฟต์แวร์สำคัญ เพื่อให้หน่วยงานกลางประเมินและแจ้งเตือนความเสี่ยงล่วงหน้า
ยิ่งไปกว่านั้น รัฐบาลญี่ปุ่นยังอนุมัติงบฉุกเฉิน 1 หมื่นล้านเยน จัดตั้งทีมกู้ภัยไซเบอร์ (Cyber Rescue Team) เพื่อเข้าช่วยเหลือองค์กรที่ถูกโจมตีได้ทันท่วงที พร้อมทั้งมอบอำนาจทางกฎหมายแก่สำนักงานตำรวจแห่งชาติ (NPA) และกองกำลังป้องกันตนเอง (SDF) ในการเข้าถึง ตรวจจับ และยับยั้งเซิร์ฟเวอร์ของแฮกเกอร์ตั้งแต่ต้นทาง เพื่อตัดวงจรภัยคุกคามก่อนลุกลามเข้าสู่โครงสร้างพื้นฐานของประเทศ
ผู้เชี่ยวชาญมองเรื่องนี้อย่างไร
ริชาร์ด ฮอร์น ประธานเจ้าหน้าที่บริหาร ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติ สหราชอาณาจักร ชี้ว่า เหตุการณ์นี้เป็นเพียงจุดเริ่มต้น เพราะปัญญาประดิษฐ์ (AI) ถูกนำมาใช้ค้นหาช่องโหว่ในเทคโนโลยีเก่า (Legacy technology) ได้เร็วขึ้น องค์กรต้องอยู่ในภาวะเฝ้าระวังขั้นสูง (Heightened alert) และค้นหาช่องโหว่เพื่อปิดกั้นก่อนถูกโจมตี
ทางด้าน เอลิซาเบธ บรอว์ นักวิจัยอาวุโส จาก Atlantic Council มองว่า การโจมตีตู้แช่และระบบการบินเป็น ‘สงครามพื้นที่สีเทา’ (Gray Zone Conflict) ที่มุ่งเป้าโครงสร้างพื้นฐานพลเรือน เพื่อสร้างความสับสนและบั่นทอนสังคม ชาติตะวันตกต้องเตรียมพร้อมรับมือ ‘ภัยคุกคามไฮบริด’ ที่ไม่ใช่สงครามทหารตรงๆ
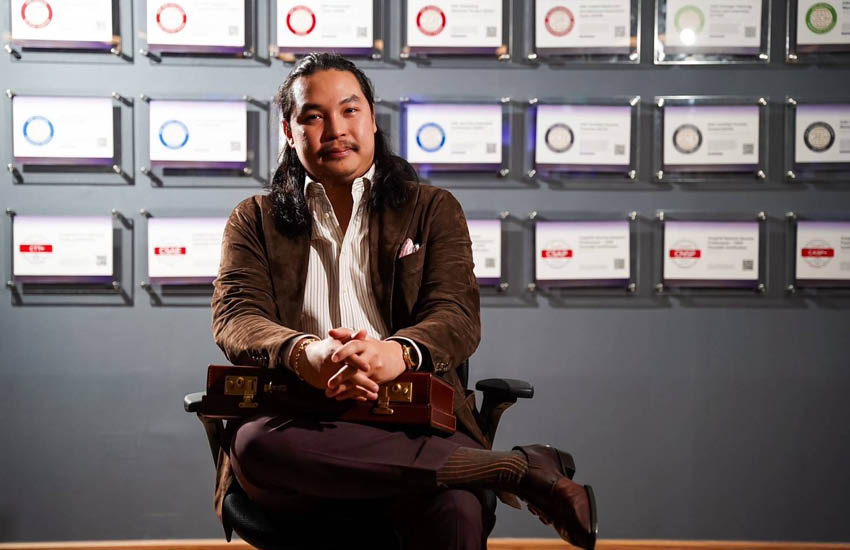
ขณะที่ ธนจักร วัฒนกิจ ผู้ก่อตั้งและประธานเจ้าหน้าที่ฝ่ายเทคโนโลยี (CTO) บริษัท ซินแคลร์ จำกัด (CYNCLAIR CO., LTD.) แสดงความเห็นกับ THE STANDARD ถึง ‘3 สัญญาณเตือน’ จากสถานการณ์ในปัจจุบัน
1. การโจมตีทางไซเบอร์ก้าวข้ามจากหน้าจอ มาสู่ผลกระทบทางกายภาพ (Physical Impact)
ผลกระทบไม่ได้จำกัดอยู่แค่ข้อมูลรั่ว โดนล็อกไฟล์เรียกค่าไถ่ หรือเว็บไซต์ล่มอีกต่อไป แต่ส่งผลต่อเครื่องจักรและชีวิตจริงของผู้คน เช่น ปัญหาระบบตู้แช่ในฝรั่งเศสที่ทำให้อาหารเสียหาย หรือความเสี่ยงต่อระบบเปิด-ปิดประตูเขื่อน และระบบโรงไฟฟ้า
2. การโจมตียังคงใช้เทคนิคพื้นฐาน
ผู้โจมตีไม่จำเป็นต้องใช้เทคโนโลยีซับซ้อนระดับภาพยนตร์ แต่ใช้ประโยชน์จากความประมาท เช่น การนำเครื่องจักรในโรงงานหรือระบบปรับอากาศ/ตู้แช่ (OT) ไปต่ออินเทอร์เน็ตโดยตรง เพื่อความสะดวกในการควบคุมระยะไกล (Remote Access) แต่ใช้รหัสผ่านที่คาดเดาง่าย เช่น 1111 หรือ 1234 และไม่ได้อัปเดตแพตช์ ซึ่งน่ากังวลว่า ขนาดใช้เทคนิคพื้นฐานยังสร้างความเสียหายได้ขนาดนี้ หากพัฒนาไปสู่ระดับหน่วยข่าวกรองหรือใช้ AI Agent ขั้นสูง ผลกระทบจะยิ่งร้ายแรงมากขึ้น
3. รู้รูปแบบการโจมตีแล้ว แต่ยังถูกโจมตีซ้ำ
หลังจากมีข่าวใหญ่เรื่องตู้แช่ในฝรั่งเศส อีกราวสามสัปดาห์ต่อมากลับมีอีกหลายประเทศถูกโจมตีด้วยวิธีคล้ายกัน สะท้อนว่า การแบ่งปันข้อมูล (Information Sharing) และการนำบทเรียนไปปิดช่องโหว่ ‘ยังทำได้ไม่เต็มที่’
ส่วน ‘แนวโน้มความเสี่ยงในอนาคตและข้อเสนอแนะ’ ของธนจักรนั้น เขามองว่า ในระยะ 3 ปี จะเห็นการโจมตีระบบโรงงานและโครงสร้างพื้นฐานนอกหน้าจอมากขึ้น เช่น เขื่อน, โรงไฟฟ้า, โรงกลั่นน้ำมัน และระบบควบคุมเครื่องจักร (PLC/HMI) ซึ่งน่าเป็นห่วงมากกว่าภาคธนาคาร เพราะระบบอุตสาหกรรมหลายแห่งยังมีจุดอ่อนและไม่ได้ตั้งค่าความปลอดภัยอย่างเหมาะสม
ขณะที่ในระยะ 5-6 ปี แรงผลักดันด้านการแข่งขันในการทำงาน อาจบีบให้คนต้องใช้อุปกรณ์สวมใส่ เช่น แว่น AI และอาจนำไปสู่เทคโนโลยีชิปฝังในร่างกาย (Transhumanism / Biocomputer Science) โดยความเสี่ยงจะเปลี่ยนเป็นการยินยอมมอบข้อมูลส่วนตัวให้ผู้ให้บริการโดยตรง และความเสี่ยงจาก ‘Bio Hacking’ หรือการที่อุปกรณ์ที่เชื่อมต่อกับร่างกายมนุษย์ ผ่านโครงข่ายอย่างดาวเทียมหรืออินเทอร์เน็ต อาจถูกแทรกซึมหรือควบคุมได้
และในอีกราว 10 ปีข้างหน้า ธนจักรมองว่า เมื่อเทคโนโลยีคอมพิวเตอร์ควอนตัมพัฒนาเต็มที่ แฮกเกอร์อาจนำมาใช้ถอดรหัสผ่านเก่าที่เคยรั่วไหลและถูกจัดเก็บในรูปของ Hash ได้ทั้งหมด ทำให้โลกต้องปรับมาตรฐานความปลอดภัยด้านรหัสผ่านไปสู่ระบบควอนตัม
ธนจักรยังเชื่อว่า เครื่องมือ AI สำหรับแฮกระบบอัตโนมัติในปัจจุบันยังอยู่ในขั้นเริ่มต้น แต่ในอนาคต หาก AI ฉลาดพอที่จะค้นหาช่องโหว่ใหม่ที่ไม่เคยมีใครรู้จักได้เอง แล้วนำไปใช้เจาะระบบยึดสิทธิ์ควบคุม อาจจุดชนวนการโจมตีระดับหายนะที่เรียกว่า ‘สงครามไซเบอร์ระดับนิวเคลียร์’ (Nuclear Cyber) และหาก AI เหล่านี้พัฒนาจนกลายเป็นปัญญาประดิษฐ์ขั้นสุดยอด (Superintelligence) ก็อาจสร้างมหันตภัยทางไซเบอร์ที่ยากจะควบคุม
ธนจักรระบุว่า การโจมตีส่วนใหญ่ยังเป็นเทคนิคเดิมๆ การป้องกันพื้นฐานจึงได้ผลสูงมาก ได้แก่ การตั้งรหัสผ่านที่รัดกุม, การเปิดใช้ระบบยืนยันตัวตนหลายชั้น (MFA), การตัดอุปกรณ์ที่ไม่จำเป็นออกจากอินเทอร์เน็ตสาธารณะ และการหมั่นอัปเดตแพตช์ (Patch) สำหรับประชาชนทั่วไป หากทราบว่ามีบัญชีอยู่ในเว็บไซต์ที่เคยถูกแฮก ให้รีบเปลี่ยนรหัสผ่าน เพื่อไม่ให้แฮกเกอร์นำข้อมูลเก่ามาใช้ซ้ำได้อีก
ท้ายที่สุด เหตุการณ์เหล่านี้สะท้อนให้เห็นว่า ภัยคุกคามทางไซเบอร์ได้ก้าวข้ามหน้าจอคอมพิวเตอร์มาสร้างผลกระทบต่อโลกกายภาพอย่างแท้จริง ทั้งระบบการเงิน การเดินทาง และโครงสร้างพื้นฐานที่ค้ำจุนชีวิตประจำวัน เมื่อช่องโหว่เพียงจุดเดียวสามารถสั่นคลอนความมั่นคงได้เป็นวงกว้าง หัวใจสำคัญของการรับมือจึงไม่ใช่เพียงการไล่ตามแก้ปัญหาหลังเกิดเหตุ แต่คือการยกระดับการป้องกันเชิงรุก ปิดทุกจุดเปราะบาง และสร้างความพร้อมก่อนที่ความเสียหายจะลุกลาม
แฟ้มภาพ: Sergey Nivens / Shutter Stock
อ้างอิง:
- https://www.reuters.com/world/asia-pacific/singapore-airlines-says-46000-booking-records-affected-by-amadeus-breach-2026-11-04/
- https://e.vnexpress.net/news/news/traffic/amadeus-data-breach-exposes-46-000-bookings-at-world-s-best-airline-5140683.html
- https://www.facebook.com/share/p/1GLjaxEuND/
- https://english.alarabiya.net/News/world/2026/11/02/sweden-s-coop-says-cooling-systems-hit-by-cyber-incident
- https://www.reuters.com/business/retail-consumer/temperature-soars-swedish-grocery-store-freezers-one-store-blames-hackers-2026-11-02/
- https://www.cnbc.com/2026/11/02/cyberattack-on-fridges-hits-supermarkets-across-europe.html
- https://www3.nhk.or.jp/nhkworld/news/20261107de72100/
- https://safeguard.sh/resources/blog/japan-active-cyber-defense-law-incident-reporting-october-2026
- https://apnews.com/article/japan-government-takaichi-cybersecurity-package-cyberattack-8ba038fde849e7ea9c49126ecd770972
- https://techgig.com/amp/news/industry/japan-announces-emergency-cybersecurity-package-with-ai-cyber-rescue-teams/135648849
- https://www.reuters.com/legal/government/french-bank-credit-mutuel-arkea-says-100-million-missing-after-cyberattack-2026-11-05/
- https://brandefense.io/security-news/credit-mutuel-arkea-cyberattack/
- https://euperspectives.eu/2026/11/hackers-strike-europes-frozen-aisles-again-eu-rules-stop-at-the-door/
- https://www.enisa.europa.eu/topics/product-security/vulnerability-services/eu-incident-response-and-cyber-crisis-management/single-reporting-platform-srp#
- https://www.msn.com/en-us/news/other/supermarket-fridge-attack-is-just-the-start-says-uk-cybersecurity-chief/ar-AA2gJa4j