
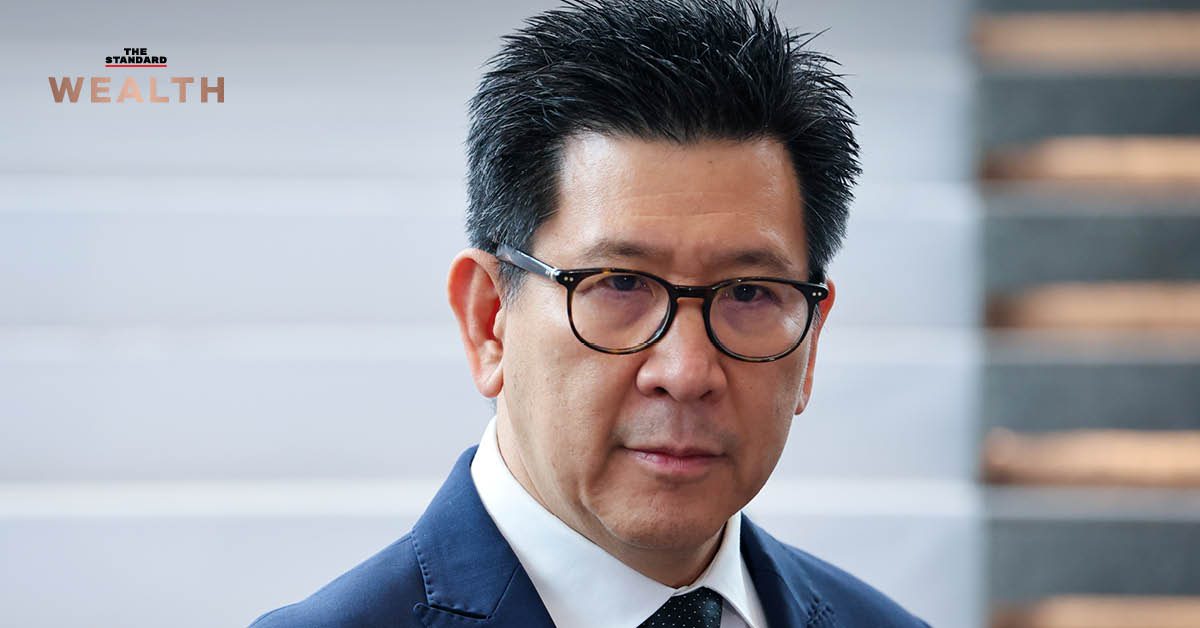
‘เอกนิติ’ รองนายกฯ และ รมว. คลัง ประสาน ‘ธปท.-สมาคมธนาคาร’ ยกระดับมาตรการรับมือภัยทางไซเบอร์ ย้ำไม่ประมาท เตรียมเฝ้าระวังอยู่เสมอ เผยการโจมตีมีตลอด แต่ถี่ขึ้นในช่วงหลัง ฝั่ง ‘ผยง’ ประธานสมาคมแบงก์เผยมีการป้องกันภัยทางไซเบอร์ทุกเซกเตอร์ เตรียมประชุม CIO ทุกแบงก์วันนี้
ประเด็นสำคัญ
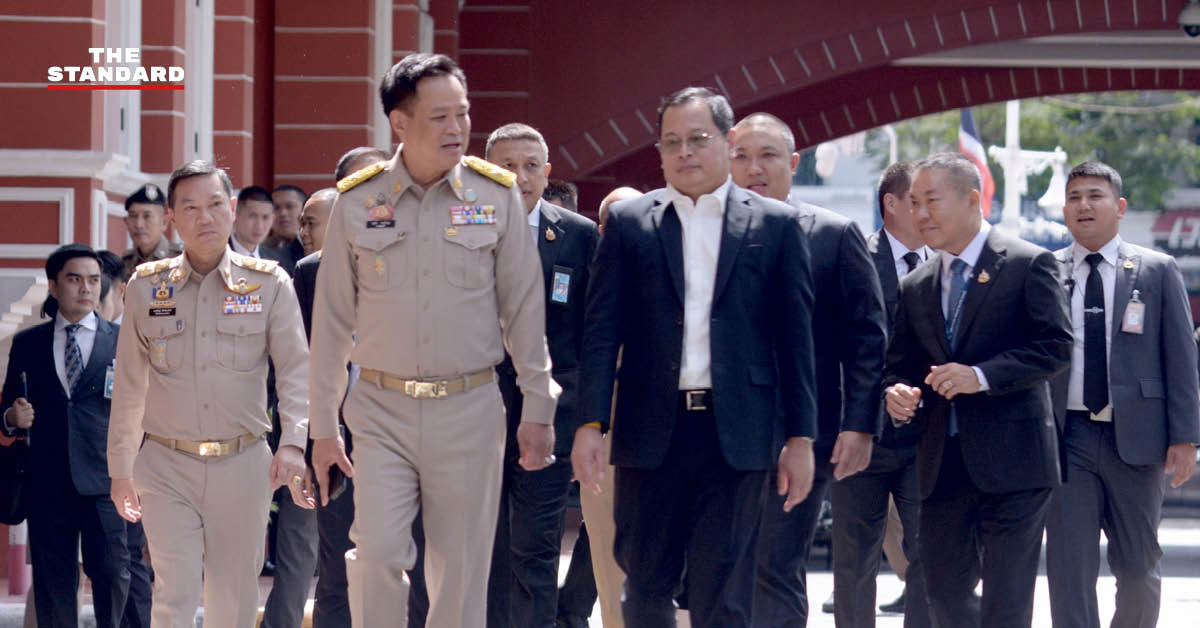
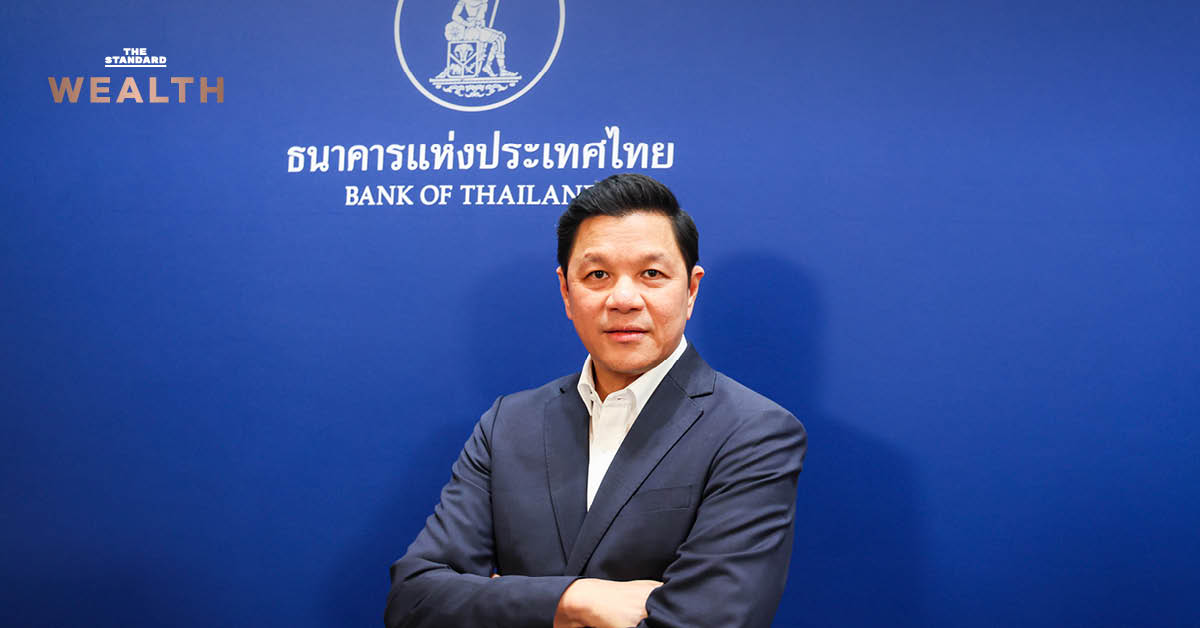
วันนี้ (9 พฤศจิกายน) ดร.เอกนิติ นิติทัณฑ์ประภาศ รองนายกรัฐมนตรี และรัฐมนตรีว่าการกระทรวงการคลัง เผยว่า ได้ประสานการยกระดับการป้องกันภัยทางไซเบอร์กับทาง ผยง ศรีวนิช ประธานสมาคมธนาคารไทย และวิทัย รัตนากร ผู้ว่าการธนาคารแห่งประเทศไทยแล้ว ในช่วงสุดสัปดาห์ที่ผ่านมา
พร้อมกล่าวว่า การโจมตีทางไซเบอร์ในหลายหน่วยงาน ทั้งสถาบันการเงิน และหน่วยงานต่างๆ ของภาครัฐ ไม่ได้เกิดขึ้นเฉพาะในไทย แต่เป็นปรากฏการณ์ที่มีขึ้นในทั่วโลก ซึ่งไทยต้องเตรียมความพร้อมไว้ และไม่ประมาท
“จริงๆ การโจมตีมีอยู่ตลอด แต่เราเห็นการโจมตีมีมากขึ้นในช่วงหลัง เพราะฉะนั้น เราต้องยกระดับการป้องกันของประเทศไทย ให้ไม่เกิดเหตุการณ์ถูกโจมตีเหมือนกับประเทศอื่น เราต้องไม่ประมาท” ดร.เอกนิติกล่าว
ไม่เพียงเท่านั้น ดร.เอกนิติยังระบุว่า ทางกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) และสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) จะต้องยกระดับการป้องกันภัยทางไซเบอร์ด้วยเช่นกัน เพื่อไม่ให้การโจมตีทางไซเบอร์ลุกลามไปยังอุตสาหกรรมอื่นๆ ซึ่งอาจย้อนกลับมาสร้างความเสียหายในภาคการเงินหรือหน่วยงานรัฐได้
“ยังไงเรื่องนี้เป็นปัญหาระดับโลก และสิ่งที่เราพยายามทำในเรื่องของ connect the dots มันไม่ใช่แค่เรื่องแค่ปราบสแกมเมอร์ ปราบคนเทา แต่มันเป็นเรื่องของการยกระดับในการเชื่อมโยงในเรื่องความปลอดภัยในเรื่องไซเบอร์เทคโนโลยีด้วย” ดร.เอกนิติกล่าว
CIO ทุกแบงก์เตรียมหารือ ยกระดับมาตรการรับมือ
ผยง ศรีวณิช ประธานสมาคมธนาคารไทย กล่าวว่า ทางสมาคมฯ ได้มีการประสานกับศูนย์ประสานงานด้านความมั่นคงปลอดภัยเทคโนโลยีสารสนเทศภาคการธนาคาร (TB-CERT) รวมถึงทำงานร่วมกับ สกมช. เพื่อเชื่อมโยงการป้องกัน (Cross-monitoring) ทั้งภายในภาคธนาคาร และอุตสาหกรรมอื่นๆ
“ระบบธนาคารมีการ plug-in, inter-op กับหลายๆ ภาคส่วนที่เป็นพันธมิตร แต่ทั้งหมดนั้นมีกฎเกณฑ์กติกา แล้วเราก็มีระบบในการที่จะเฝ้าดู pattern ต่างๆ รวมถึงในเรื่องของการเน้นย้ำ การยกระดับตัวซอฟต์แวร์เวอร์ชันต่างๆ เพราะต้องยอมรับว่าซอฟต์แวร์ในทุกเวอร์ชันที่แต่ละธนาคารนำมาใช้ ก็จะมีการอัปเดตอยู่ตลอดเวลาในทุกๆ component เราก็ต้อง make sure ว่าทุกอย่างมันถูกอัปเดตทันเวลา เพราะภัยทางไซเบอร์ปัจจุบันมันเร็วมาก และมันทั่วโลก” ผยงกล่าว
โดยผยงระบุว่า การป้องกันภัยทางไซเบอร์ที่ผ่านมาของไทย ประสบความสำเร็จได้ด้วยการดำเนินงานเชิงรุก (Proactive) อย่างต่อเนื่อง และจะยกระดับความระมัดระวังสูงสุดในระยะถัดไป ซึ่งวันนี้จะมีการหารือผู้บริหารสูงสุดด้านเทคโนโลยีสารสนเทศ (CIO) ของสถาบันการเงินทุกแห่ง ในการเพิ่มความเข้มข้นของมาตรการป้องกันการรับมือทางไซเบอร์
“ที่ผ่านมาเราป้องกันได้ เราเห็น detect ก่อน เป็นเรื่องของ proactive และเป็น ongoing” ผยงกล่าว