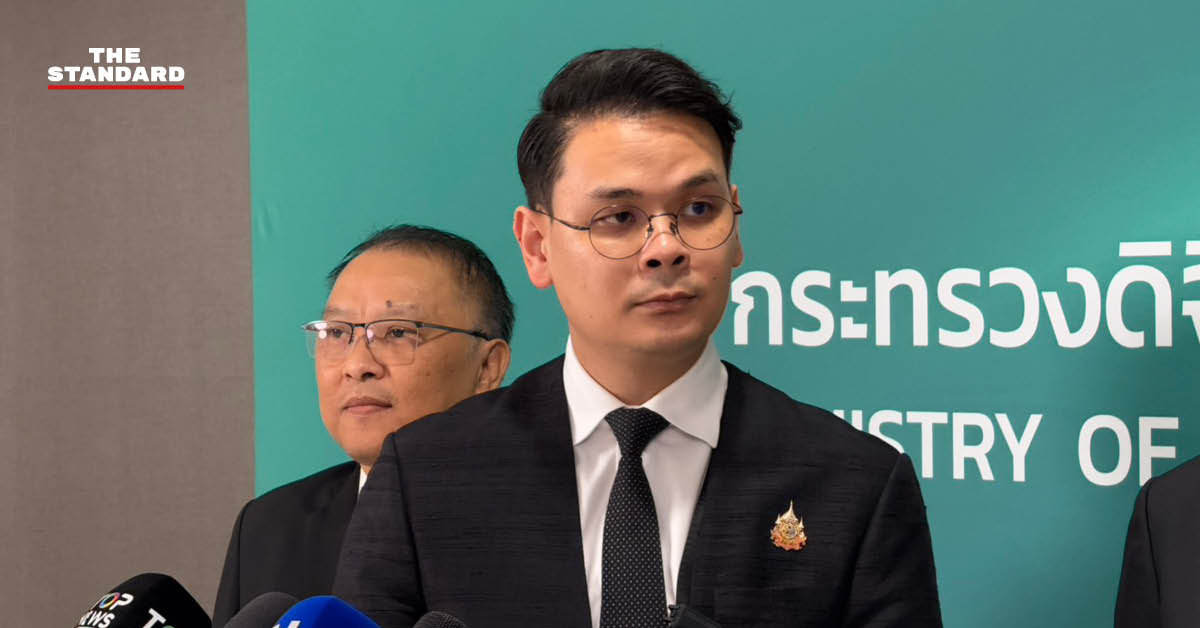

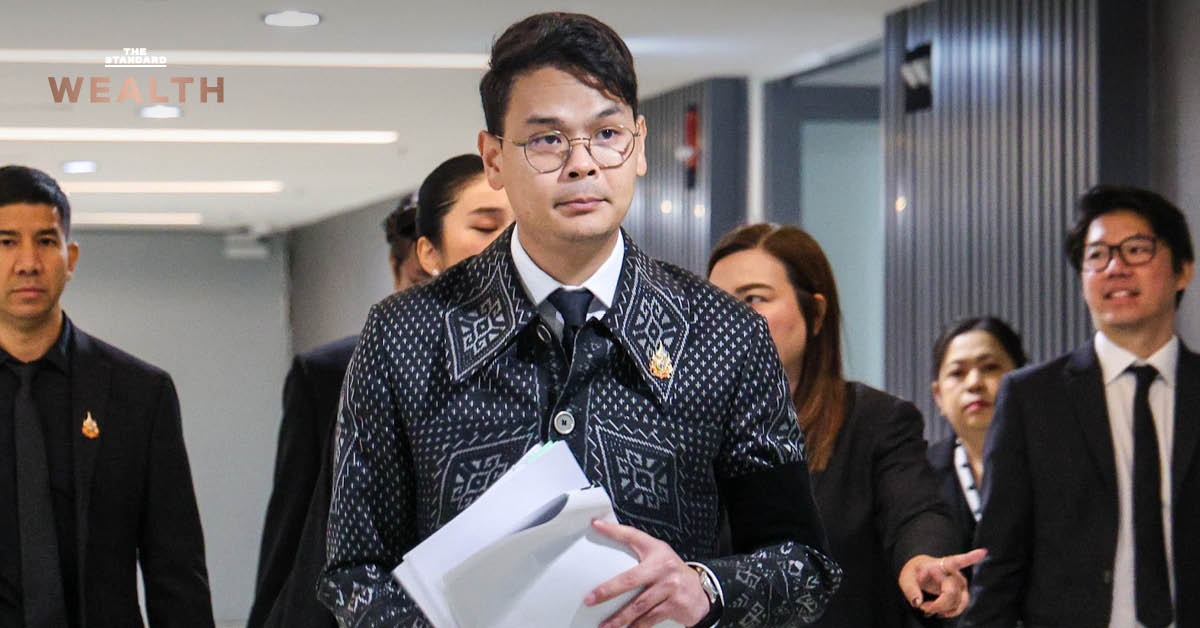
วันนี้ (12 พฤศจิกายน) ไชยชนก ชิดชอบ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) นำ 8 หน่วยงานภาครัฐ หารือร่วมกับองค์กรภาคเอกชน 14 แห่ง เพื่อยกระดับความร่วมมือรับมือภัยคุกคามทางไซเบอร์ หลังพบการโจมตีมีความถี่และซับซ้อนมากขึ้นจากพัฒนาการของเทคโนโลยีและ AI โดยที่ประชุมเตรียมตั้งคณะทำงานร่วมรัฐ-เอกชน เปิดช่องทางประสานงานโดยตรงเป็นแนวทางต่อไป
ประเด็นสำคัญ
สรุป 14 บริษัทและองค์กรที่เข้าร่วมหารือ
การประชุมครั้งนี้ได้รับการตอบรับความร่วมมือจากภาคเอกชนทั้งกลุ่มผู้ให้บริการเทคโนโลยี แพลตฟอร์มดิจิทัล และผู้ให้บริการเครือข่ายโทรคมนาคม โดยมีองค์กรที่เข้าร่วม ดังนี้
- GSMA
- Google Cloud (Thailand)
- Apple
- Australian Competition & Consumer Commission
- National Anti-Scam Centre Australia
- Mastercard
- Global Anti-Scam Alliance (GASA)
- State Department US
- TikTok / ByteDance
- LINE Thailand
- Meta / Facebook Thailand
- Gogolook
- True
- AIS
ส่วนหน่วยงานภาครัฐของไทยที่เข้าร่วม ได้แก่
- กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม
- สำนักงานปลัดกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม
- สำนักงานพัฒนาธุรกรรมทางอิเล็กทรอนิกส์ (ETDA)
- สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.)
- บริษัท โทรคมนาคมแห่งชาติ จำกัด (มหาชน) (NT)
- สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
- สำนักงานสภาความมั่นคงแห่งชาติ (สมช.)
- กองบังคับการปราบปรามการกระทำความผิดเกี่ยวกับอาชญากรรมทางเทคโนโลยี (บก.ปอท.)
สรุปที่ประชุมหารืออะไรบ้าง ภัยไซเบอร์ถี่ขึ้น-ซับซ้อนขึ้นจาก AI
ไชยชนกระบุว่า จากการหารือพบว่า ทุกบริษัทและหน่วยงานต่างเผชิญปัญหาภัยคุกคามทางไซเบอร์มาอย่างต่อเนื่อง แม้แต่ละแห่งจะมีแนวทางและมาตรการรับมือที่แตกต่างกัน แต่ในช่วง 1-2 ปีที่ผ่านมา ภัยคุกคามมีแนวโน้มเพิ่มขึ้นทั้งในด้านปริมาณและความซับซ้อน โดยมีพัฒนาการของเทคโนโลยีและการเข้ามาของ AI เป็นปัจจัยสำคัญ
ที่ประชุมจึงเห็นตรงกันว่าการรับมือไม่สามารถดำเนินการแยกส่วนได้อีกต่อไป แต่ต้องบูรณาการความร่วมมือระหว่างอุตสาหกรรม (Cross-sector) และระหว่างประเทศ (Cross-border) เพื่อแลกเปลี่ยนข้อมูลและประสานการรับมือภัยคุกคามให้รวดเร็วขึ้น
อย่างไรก็ตาม ข้อมูลบางส่วนที่มีการแลกเปลี่ยนในการประชุมเป็นข้อมูลภายในและข้อมูลส่วนตัวของแต่ละบริษัท จึงไม่สามารถเปิดเผยต่อสาธารณะได้ทั้งหมด
สำหรับประเด็นที่ Google และ Apple นำเสนอ ทั้งสองบริษัทได้แบ่งปันข้อมูลเกี่ยวกับภัยคุกคามที่ตรวจพบ ซึ่งเป็นส่วนหนึ่งของเหตุผลในการส่งการแจ้งเตือนให้ผู้ใช้งาน โดยเฉพาะกรณีการแจ้งเตือนจาก Apple ที่ครอบคลุมมากกว่า 150 ประเทศ
ไชยชนกชี้แจงว่า การแจ้งเตือนดังกล่าวอาศัยการวิเคราะห์ Metadata ซึ่งบ่งชี้ว่ามีความพยายามเข้าถึงอุปกรณ์หรือบัญชีผู้ใช้งาน แต่ Apple ไม่สามารถยืนยันได้ว่าผู้โจมตีเป็นใคร หรือเป็นสปายแวร์ Pegasus จริงหรือไม่
ส่วนการระบุถึง Pegasus เป็นการอ้างอิงจากลักษณะและรูปแบบการโจมตีที่คล้ายคลึงกัน โดยเป็นการโจมตีแบบ Non-click ซึ่งไม่จำเป็นต้องให้ผู้ใช้งานกดลิงก์หรือเชื่อมต่อกับเครือข่ายเปิดเพื่อให้เกิดการโจมตี ทั้งนี้ ยังไม่มีข้อมูลยืนยันว่าเป็นเครื่องมือ Pegasus โดยตรง
“ต้องเรียนว่า ได้ถาม Apple แล้ว ว่าทำไมถึงระบุว่าเป็น Pegasus ซึ่งทาง Apple ตอบว่า ไม่สามารถรู้ได้ แต่เหตุผลที่ระบุว่าเป็น Pegasus เป็นเพราะ Type หรือแนวทางในการพยายามเข้าถึงข้อมูลเป็นระบบแบบ Non-click เลยระบุเป็น Pegasus เพราะ Pegasus มีแนวทางลักษณะนี้และเป็นที่รู้จักทั่วโลก” ไชยชนกกล่าว
ตั้งคณะทำงานเชื่อมรัฐ-เอกชน
สำหรับแนวทางดำเนินการหลังจากนี้ กระทรวงดีอีเตรียม ‘ตั้งคณะทำงาน’ ร่วมกับหน่วยงานภาครัฐและบริษัทเอกชน เพื่อเปิดช่องทางให้สามารถประสานงานกันได้โดยตรงอย่างต่อเนื่อง ทั้งในสถานการณ์ปกติและกรณีเกิดเหตุเร่งด่วน
โดยมีเป้าหมายคือการแลกเปลี่ยนข้อมูล ประสบการณ์ และแนวทางรับมือภัยคุกคาม ตลอดจนพิจารณาว่า ภาครัฐจะสามารถสนับสนุนภาคเอกชนเพิ่มเติมได้อย่างไร เพื่อป้องกันความเสียหายที่อาจเกิดขึ้นกับประชาชนผู้ใช้บริการ ทั้งในกลุ่มอุปกรณ์ดิจิทัล แพลตฟอร์ม และบริการต่างๆ
ไชยชนกยังระบุว่า ภาคเอกชนทุกแห่งรับนโยบายและแสดงความพร้อมให้ความร่วมมือแล้ว แต่ยังต้องใช้เวลาในการจัดทำข้อเสนอและแผนดำเนินงานเพิ่มเติม ก่อนนำเข้าสู่การหารือในคณะทำงานร่วมกัน
ขณะเดียวกัน ฝั่งภาครัฐเตรียมยกระดับการทำงานจากเดิมที่หน่วยงานด้านความมั่นคงไซเบอร์ สำนักงานสภาความมั่นคงแห่งชาติ กองทัพ และกระทรวงดีอี ต่างดำเนินงานแยกส่วนกัน ให้เป็นการทำงานร่วมกันมากขึ้น
โดยจะมีการประชุมระหว่าง สมช. สกมช. และหน่วยงานที่เกี่ยวข้อง เพื่อแลกเปลี่ยนศักยภาพและทรัพยากร (Asset) ของแต่ละหน่วยงาน และกำหนดแนวทางใช้ขีดความสามารถร่วมกัน รวมถึงนำข้อมูลจากการหารือกับภาคเอกชนไปประกอบการจัดทำมาตรการรับมือในระยะต่อไป
แจ้งเตือน 5 เซกเตอร์สำคัญ เร่งซ้อมแผนรับมือวิกฤต
ด้านพชร อนันตศิลป์ ปลัดกระทรวงดีอีเปิดเผยว่า ภายหลังนายกรัฐมนตรีมอบหมายให้กระทรวงดีอีหารือกับ สมช. เพื่อพิจารณาการแจ้งเตือนและยกระดับการเตรียมความพร้อมรองรับภัยคุกคามที่มีแนวโน้มรุนแรงขึ้น กระทรวงดีอีได้ส่งหนังสือแจ้งเตือนไปยังหน่วยงานกลางใน 5 กลุ่มอุตสาหกรรมสำคัญแล้วตั้งแต่วันที่ 11 พฤศจิกายน ได้แก่
- ตลาดเงิน – ระบบและบริการทางการเงิน
- ตลาดทุน – ระบบและโครงสร้างพื้นฐานของตลาดทุน
- สาธารณสุข – ระบบบริการและโครงสร้างพื้นฐานด้านสุขภาพ
- โครงสร้างพื้นฐาน – ระบบโครงสร้างพื้นฐานสำคัญของประเทศ
- พลังงาน – ระบบและบริการด้านพลังงาน
พร้อมกันนี้ พชรย้ำว่าการแจ้งเตือนครั้งนี้ไม่ได้มีเป้าหมายเพื่อสร้างความตื่นตระหนก แต่เป็นการกระตุ้นให้แต่ละหน่วยงานทบทวนความพร้อมและเตรียมแผนรองรับเหตุฉุกเฉิน โดยจากการตรวจสอบเบื้องต้นพบว่าหน่วยงานต่าง ๆ มีแผนความต่อเนื่องทางธุรกิจ (Business Continuity Plan: BCP) อยู่แล้ว
อย่างไรก็ตาม กระทรวงดีอีต้องการให้หน่วยงานที่เกี่ยวข้องทบทวนและฝึกซ้อมตามแผนดังกล่าว เพื่อให้สามารถนำมาใช้ได้จริงเมื่อเกิดเหตุการณ์
สำหรับระบบการเงิน ปัจจุบันมีความพยายามโจมตีทางไซเบอร์เกิดขึ้นอย่างต่อเนื่อง แต่จากความร่วมมือระหว่าง สกมช. และหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ของภาคการเงิน ทำให้ยังสามารถรับมือกับการโจมตีที่ผ่านมาได้ โดยภาครัฐยังคงต้องติดตามและพัฒนามาตรการป้องกันเพิ่มเติม
แนะผู้ใช้ iPhone-Android เปิดระบบป้องกันขั้นสูง
นอกจากมาตรการระดับองค์กรแล้ว ไชยชนกยังแนะนำให้ประชาชนเพิ่มความปลอดภัยของอุปกรณ์ส่วนตัว โดยผู้ใช้งาน Apple สามารถเปิดใช้งาน Lockdown Mode ส่วนผู้ใช้งาน Android สามารถเปิดการตั้งค่าความปลอดภัยและความเป็นส่วนตัวระดับสูง (Advanced Pricavy Protection) ซึ่งเป็นฟังก์ชันที่ติดตั้งมาในอุปกรณ์อยู่แล้ว
สำหรับผู้ที่ได้รับการแจ้งเตือน หรือสงสัยว่าอุปกรณ์ของตนอาจถูกโจมตี ควรนำอุปกรณ์ไปตรวจสอบกับผู้ให้บริการที่ไว้วางใจ หรือใช้บริการตรวจสอบของ สกมช. ซึ่งสามารถตรวจสอบผ่านข้อมูล System Log เพื่อประเมินว่ามีมัลแวร์หรือซอฟต์แวร์อันตรายอยู่ในอุปกรณ์หรือไม่
ทั้งนี้ Apple และ Google ไม่ได้เปิดเผยข้อมูลว่าการโจมตีประสบความสำเร็จหรือไม่ หรือมีข้อมูลใดรั่วไหลออกไปแล้วบ้าง เนื่องจากมีข้อจำกัดด้านนโยบายความเป็นส่วนตัว
ไชยชนกย้ำว่า ภัยไซเบอร์ไม่ได้สร้างความเสียหายเพียงการขโมยข้อมูลหรือทรัพย์สิน แต่ยังกระทบต่อความเชื่อมั่นและความไว้วางใจ ซึ่งเป็นพื้นฐานสำคัญของเศรษฐกิจดิจิทัลและการพัฒนานวัตกรรมในระยะยาว โดยปัจจุบันยังไม่มีมาตรการใดที่สามารถแก้ไขปัญหาได้ทั้งหมด จึงจำเป็นต้องยกระดับความร่วมมือระหว่างภาครัฐและเอกชนอย่างต่อเนื่อง