


การโจมตีทางไซเบอร์เพิ่มขึ้นอย่างรวดเร็ว โดยในครึ่งแรกของปี 2569 การโจมตีเว็บไซต์แบบ Web DDoS ทั่วโลกเพิ่มขึ้น 110.6% จากช่วงเดียวกันของปีก่อน ขณะที่จำนวนธุรกรรมอันตรายต่อเว็บแอปพลิเคชันและ API เฉลี่ยต่อแอปพลิเคชันต่อวันเพิ่มขึ้น 104% จากระดับเฉลี่ยปี 2568 ตามรายงาน H1 2026 Global Threat Analysis Report ของ Radware ผู้ให้บริการโซลูชัน Cybersecurity ที่ขับเคลื่อนด้วย AI
ประเด็นสำคัญ
- Web DDoS พุ่ง 110.6% ระบบธุรกิจถูกโจมตีถี่ขึ้น
- องค์กรใช้ AI Agents มากขึ้น แต่ยังมองเห็นความเสี่ยงไม่ครบ
- Cybersecurity ไทยเผชิญความเสี่ยงไม่ต่างจากตลาดโลก
- จากการรอแก้ช่องโหว่ สู่การป้องกันภัยไซเบอร์เชิงรุก
- Radware เปิด Cloud Security Service Center ในไทย เชื่อมเครือข่ายกว่า 65 แห่งทั่วโลก
- Cybersecurity กลายเป็นโจทย์ที่องค์กรต้องเตรียมพร้อมสำหรับอนาคต
โดย Radware ประกาศขยายการลงทุนในไทย เปิด Cloud Security Service Center แห่งใหม่ เชื่อมต่อเครือข่ายรักษาความปลอดภัยบนคลาวด์มากกว่า 65 แห่งทั่วโลก เพื่อช่วยองค์กรธุรกิจและหน่วยงานภาครัฐรับมือภัยคุกคาม ท่ามกลางการใช้ Cloud และ AI ที่เพิ่มขึ้น และรูปแบบการโจมตีที่ถี่ ซับซ้อน และใช้ AI เป็นเครื่องมือมากขึ้น
Web DDoS พุ่ง 110.6% ระบบธุรกิจถูกโจมตีถี่ขึ้น
รายงาน H1 2026 Global Threat Analysis Report ของ Radware ระบุว่า ช่วงมกราคม–มิถุนายน 2569 การโจมตี Web DDoS ทั่วโลกเพิ่มขึ้น 110.6% จากช่วงเดียวกันของปีก่อน และเพิ่มขึ้น 36.3% จากครึ่งหลังของปี 2568 โดยจำนวนการโจมตีที่ตรวจจับและบรรเทาได้ในครึ่งปีแรก คิดเป็นเกือบ 83% ของทั้งปี 2568
การโจมตีไม่ได้หยุดแค่การทำให้บริการออนไลน์ล่ม ข้อมูลจากระบบรักษาความปลอดภัยของ Radware พบว่า ลูกค้าของบริษัทเผชิญ Network DDoS เฉลี่ย 110 ครั้งต่อรายต่อวัน ขณะที่ธุรกรรมอันตรายต่อ Web Application และ API เพิ่มเป็นมากกว่า 14,000 รายการต่อแอปพลิเคชันต่อวัน โดย 62.1% เป็นความพยายามใช้ประโยชน์จากช่องโหว่ของระบบ
เอเชียแปซิฟิกเป็นอีกภูมิภาคที่เผชิญภัยคุกคามเพิ่มขึ้น โดยในปี 2568 การโจมตี Web DDoS ที่มุ่งเป้าภูมิภาคนี้เพิ่มขึ้นถึง 485% จากปีก่อนหน้า และในครึ่งแรกปี 2569 มีสัดส่วน 18.5% ของกิจกรรม Web DDoS ทั่วโลก ส่วนเมื่อแยกการโจมตี Network DDoS ตามอุตสาหกรรมทั่วโลก พบว่าภาคเทคโนโลยีเป็นเป้าหมายหลักที่ 59.4% ตามด้วยบริการทางการเงิน 20.8%
Yaniv Hoffman รองประธานและกรรมการผู้จัดการประจำภูมิภาคเอเชียแปซิฟิกและญี่ปุ่นของ Radware อธิบายว่า ปัจจัยที่ทำให้ภัยไซเบอร์เปลี่ยนไปใน 2–3 ปีนี้ ได้แก่ การโจมตีที่รัฐสนับสนุนซึ่งมีทั้งทรัพยากรและงบประมาณ รวมถึงการใช้ AI ช่วยให้ผู้โจมตีปรับเปลี่ยนวิธีได้รวดเร็วขึ้น โดยมีแรงจูงใจตั้งแต่ภูมิรัฐศาสตร์ ผลประโยชน์ทางการเงิน ไปจนถึงความขัดแย้งภายในองค์กร
Yaniv Hoffman รองประธานและ
กรรมการผู้จัดการประจำภูมิภาคเอเชียแปซิฟิกและญี่ปุ่นของ Radware
องค์กรใช้ AI Agents มากขึ้น แต่ยังมองเห็นความเสี่ยงไม่ครบ
นอกจากจำนวนการโจมตีที่เพิ่มขึ้น AI ยังเปลี่ยนรูปแบบภัยคุกคามทางไซเบอร์ โดยเฉพาะการนำ AI Agents มาใช้ในองค์กร ผลสำรวจ 377 องค์กรโดย Osterman Research ให้ Radware พบว่า 77% ใช้งานหรืออยู่ระหว่างนำ AI Agents และระบบอัตโนมัติมาใช้ แต่มีเพียง 17.2% ที่ตรวจสอบการทำงานของระบบเหล่านี้ได้ครบถ้วน
ความเสี่ยงมาจากความสามารถของ AI Agents ที่เข้าถึงข้อมูล เรียกใช้ API และดำเนินงานแทนผู้ใช้ได้ Yaniv Hoffman อธิบายว่า หากผู้โจมตีสามารถเข้าควบคุม AI Agent ก็อาจใช้ระบบดังกล่าวเป็นช่องทางเข้าถึงข้อมูลภายในองค์กร ขณะที่ผู้โจมตีสามารถปรับเปลี่ยนวิธีการเมื่อแนวทางเดิมไม่สำเร็จ ทำให้การรับมือภัยไซเบอร์มีความซับซ้อนมากขึ้น
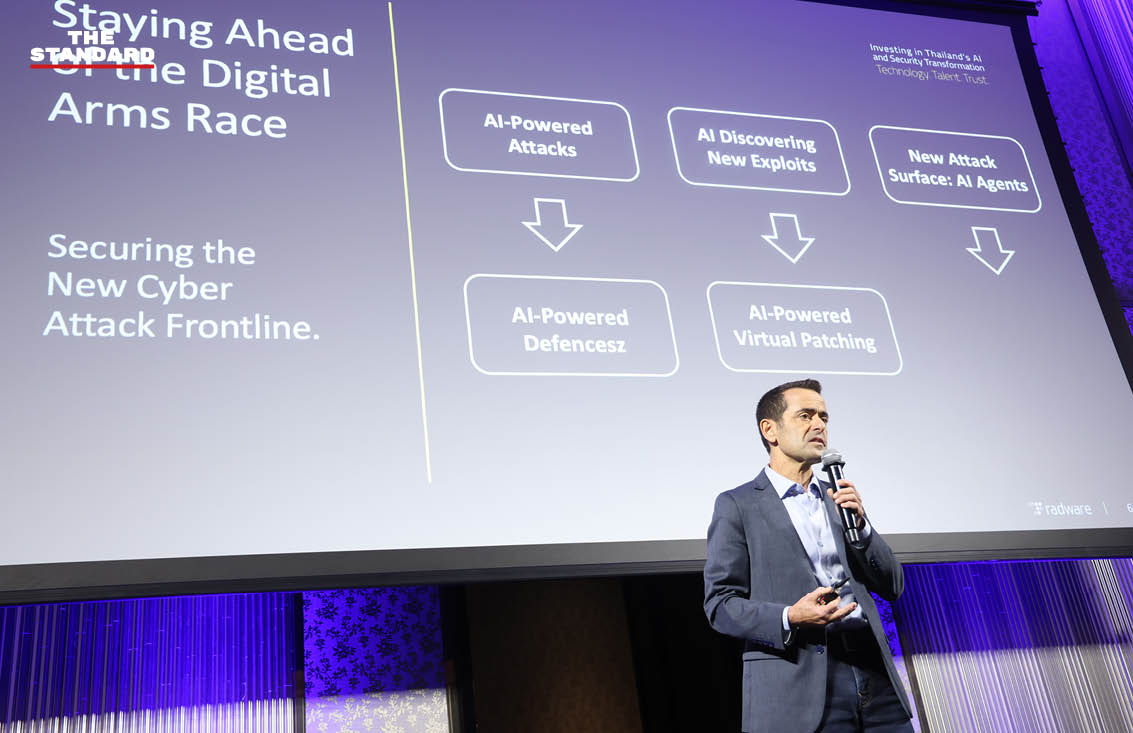
ปัญหานี้เชื่อมโยงกับ Shadow AI หรือระบบ AI ที่ฝ่าย IT ไม่สามารถมองเห็นหรือกำกับดูแลได้ทั่วถึง โดย Radware ยกตัวอย่าง ShadowLeak ซึ่งแสดงให้เห็นว่าคำสั่งที่ซ่อนอยู่ในอีเมลอาจหลอกให้ AI Agent เปิดเผยข้อมูลสำคัญได้โดยผู้ใช้ไม่ต้องคลิกอะไร ส่วน ZombieAgent แสดงความเสี่ยงจากการแทรกแซงหน่วยความจำของ AI Agent เพื่อให้ผู้โจมตีอาจคงการเข้าถึงระบบและขยายการโจมตีต่อไปได้
การขยายตัวของ API สร้างปัญหาแบบเดียวกัน โดย 81.1% ขององค์กรอัปเดต API ที่ใช้งานจริงอย่างน้อยสัปดาห์ละครั้ง แต่มีเพียง 6.9% ที่จัดทำเอกสาร API ภายในได้ครบถ้วน ช่องว่างนี้ทำให้การดูแลความปลอดภัยให้ทันการเปลี่ยนแปลงยากขึ้น โดยเฉพาะเมื่อต้องรองรับ AI และแอปพลิเคชันจำนวนมากพร้อมกัน
Cybersecurity ไทยเผชิญความเสี่ยงไม่ต่างจากตลาดโลก
ไทยเป็นหนึ่งในตลาดที่เร่งนำเทคโนโลยีดิจิทัลมาใช้ แต่การขยายตัวของ Cloud และ AI ก็มาพร้อมความเสี่ยงด้าน Cybersecurity ที่เพิ่มขึ้น รายงาน H1 2026 Global Threat Analysis Report ของ Radware ระบุว่า ครึ่งแรกของปี 2569 กลุ่ม Hacktivist กล่าวอ้างการโจมตีแบบ DDoS ที่มุ่งเป้าประเทศไทย 129 ครั้ง
ขณะที่ข้อมูลจาก Radware Threat Intelligence อีกชุดหนึ่งพบว่า ในช่วงที่เกิดความขัดแย้งชายแดน มีการกล่าวอ้างโจมตีองค์กรในไทย 73 ครั้งภายใน 2 สัปดาห์ โดยหน่วยงานภาครัฐและองค์กรสำคัญเป็นเป้าหมายหลัก ทั้งนี้ ตัวเลขดังกล่าวเป็นจำนวนการโจมตีที่มีการกล่าวอ้าง ไม่ใช่จำนวนเหตุการณ์ที่ยืนยันว่าประสบความสำเร็จทั้งหมด
Yaniv Hoffman มองว่าสถานการณ์ของไทยไม่ต่างจากตลาดอื่นที่เติบโตเร็ว เพราะองค์กรเดินหน้า Digital Transformation และนำ AI มาใช้มากขึ้น ขณะที่ Haim Zelikovsky รองประธานฝ่ายธุรกิจ Cloud Security ของ Radware ระบุว่าไทยเป็นตลาดที่รับเทคโนโลยีใหม่อย่างต่อเนื่อง และได้รับการสนับสนุนด้าน Cybersecurity จากภาครัฐ ทำให้ความเสี่ยงที่องค์กรไทยเผชิญใกล้เคียงกับประเทศอื่นทั่วโลก
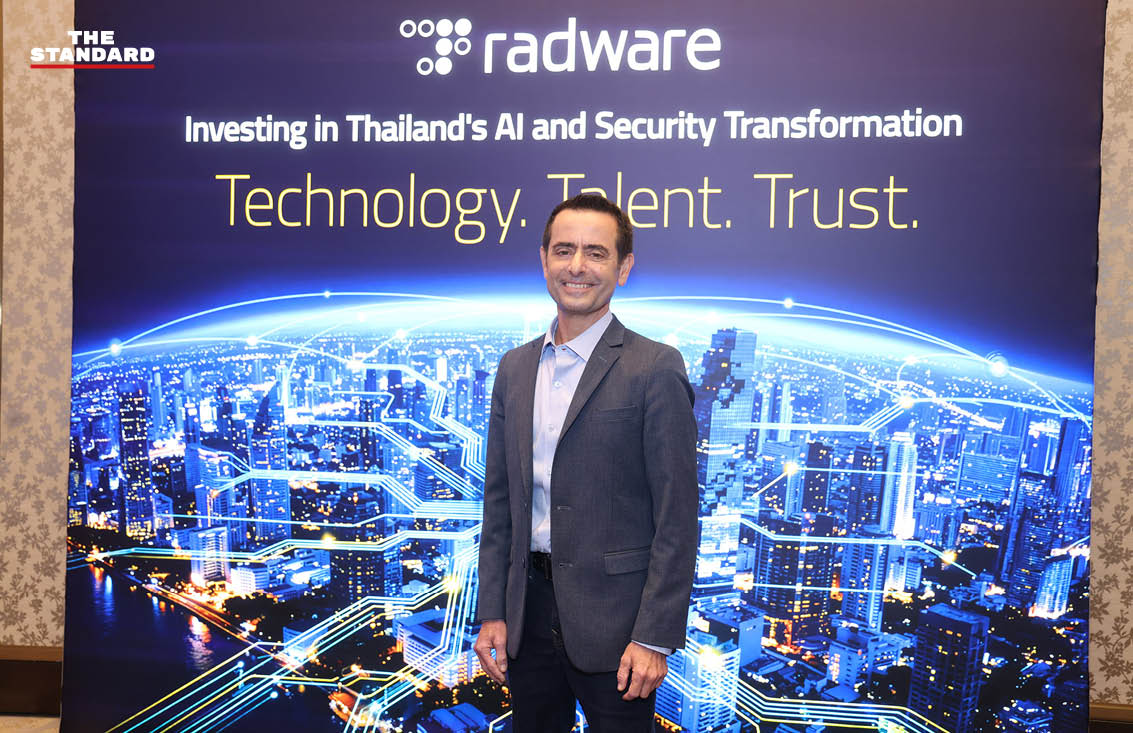
Haim Zelikovsky รองประธานฝ่ายธุรกิจ Cloud Security ของ Radware
Yaniv อธิบายว่า เมื่อราว 10 ปีก่อน แอปพลิเคชันองค์กรมักอยู่ในระบบที่มีขอบเขตจำกัด แต่ปัจจุบันกระจายอยู่บน Private Cloud, Public Cloud และ Multi-cloud ขณะที่ผู้คนใช้บริการผ่านมือถือและแอปมากขึ้น Attack Surface จึงขยายตาม และเปิดโอกาสให้ผู้โจมตีหาจุดอ่อนได้มากขึ้น
Cybersecurity จึงสำคัญกับทุกองค์กร ขณะที่ไทยเดินหน้ายกระดับการกำกับดูแลด้านความปลอดภัยไซเบอร์ โดย Radware ระบุว่า มาตรฐาน Cloud Cybersecurity Standard ของสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) มีผลบังคับใช้ตั้งแต่เดือนกันยายน 2569 เพื่อกำหนดหลักเกณฑ์ด้านความปลอดภัยสำหรับระบบคลาวด์ของหน่วยงานภาครัฐและหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ
จากการรอแก้ช่องโหว่ สู่การป้องกันภัยไซเบอร์เชิงรุก
อีกความเปลี่ยนแปลงสำคัญคือเวลาที่องค์กรมีสำหรับแก้ไขช่องโหว่ รายงานของ Radware อ้างข้อมูลจาก Zero Day Clock ณ วันที่ 23 กรกฎาคม 2569 พบว่า Mean Time to Exploit หรือระยะเวลาเฉลี่ยจากการประกาศช่องโหว่อย่างเป็นทางการถึงการตรวจพบการโจมตีครั้งแรก ลดลงมาอยู่ที่ติดลบ 8 ชั่วโมง จาก 21.5 วันในปี 2568 โดยช่องโหว่มากกว่า 80% ในชุดข้อมูลที่ติดตามถูกใช้โจมตีก่อนมีการประกาศอย่างเป็นทางการ
สถานการณ์นี้ทำให้องค์กรไม่สามารถรอติดตั้ง Patch เพียงอย่างเดียวได้ Radware จึงเสนอแนวคิด Protect First, Patch Safely โดยใช้เทคโนโลยีอย่าง AI Xploit Shield ช่วยวิเคราะห์ช่องโหว่และสร้างมาตรการป้องกันระหว่างรอการติดตั้ง Patch ถาวร ทั้งนี้ การใช้ระบบอัตโนมัติตรวจจับและตอบสนองการโจมตียังต้องทำควบคู่กับการตัดสินใจของบุคลากรด้านความปลอดภัย
Haim Zelikovsky มองว่า Cybersecurity มักถูกมองข้ามเมื่อไม่มีปัญหา ผู้บริหารควรขอบคุณทีมรักษาความปลอดภัยที่ป้องกันเหตุร้ายแรง และต้องตระหนักว่าระบบที่ดีในปัจจุบันไม่อาจรับประกันความปลอดภัยในอนาคตได้ เนื่องจากเทคโนโลยีและภัยคุกคามพัฒนาอยู่เสมอ องค์กรจึงควรร่วมกับทีมงานวางแผนรับมือความเสี่ยงล่วงหน้ามากกว่ามุ่งแก้เฉพาะปัญหาที่เกิดขึ้นแล้ว
Radware เปิด Cloud Security Service Center ในไทย เชื่อมเครือข่ายกว่า 65 แห่งทั่วโลก
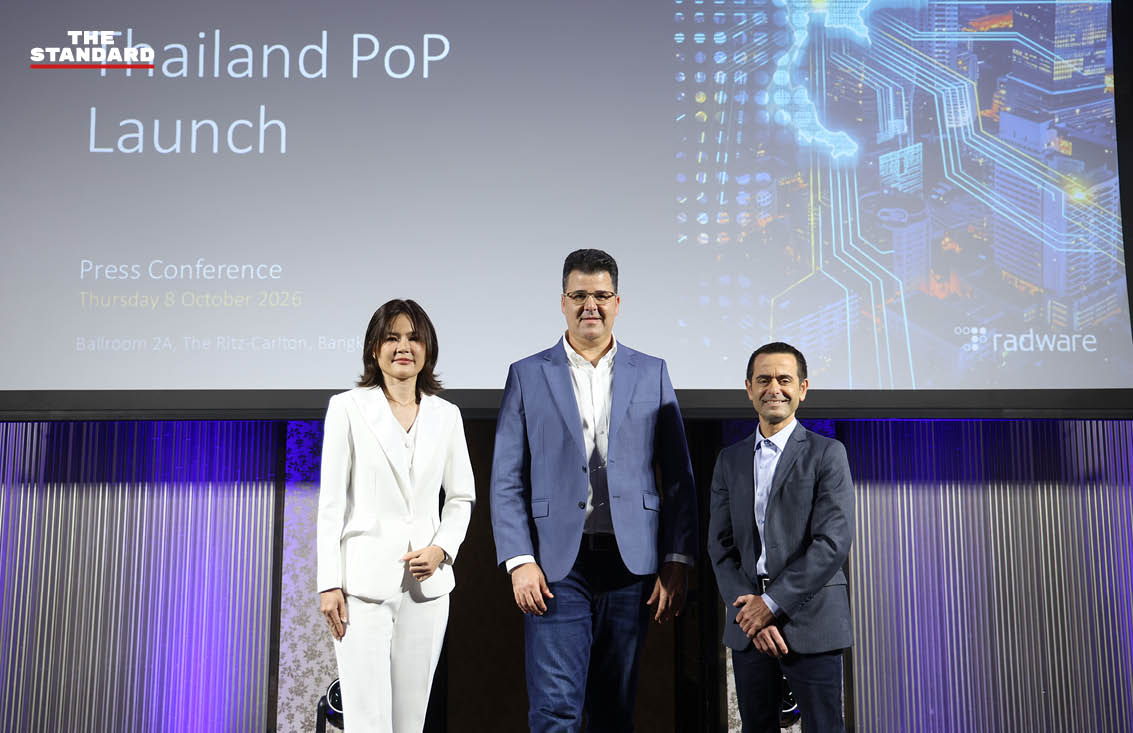
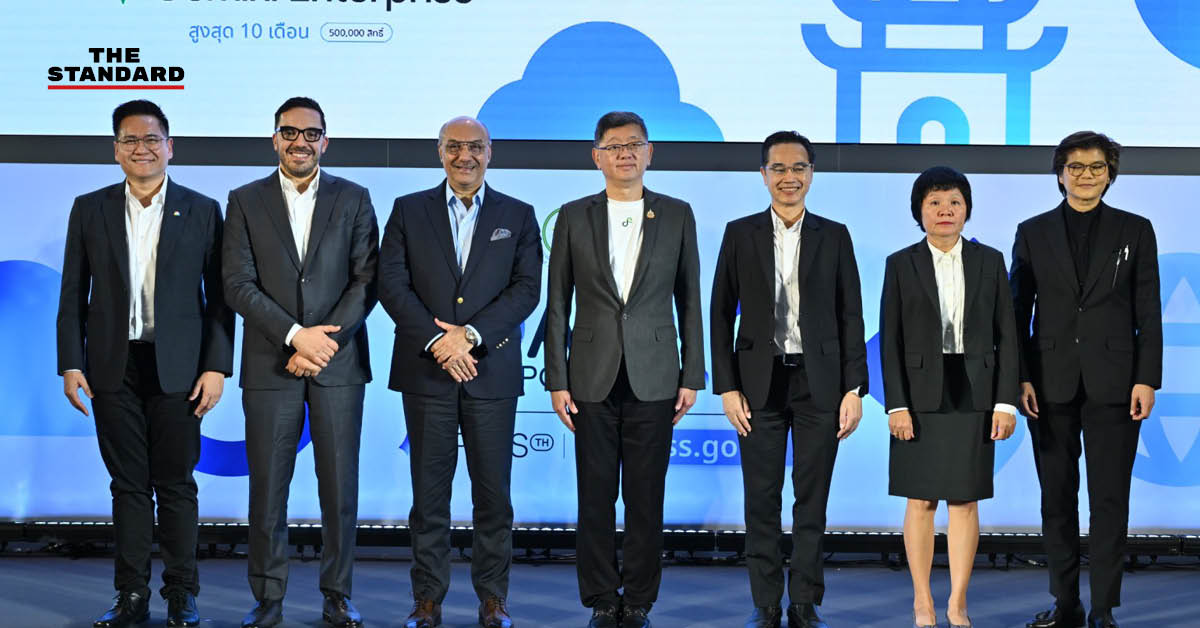
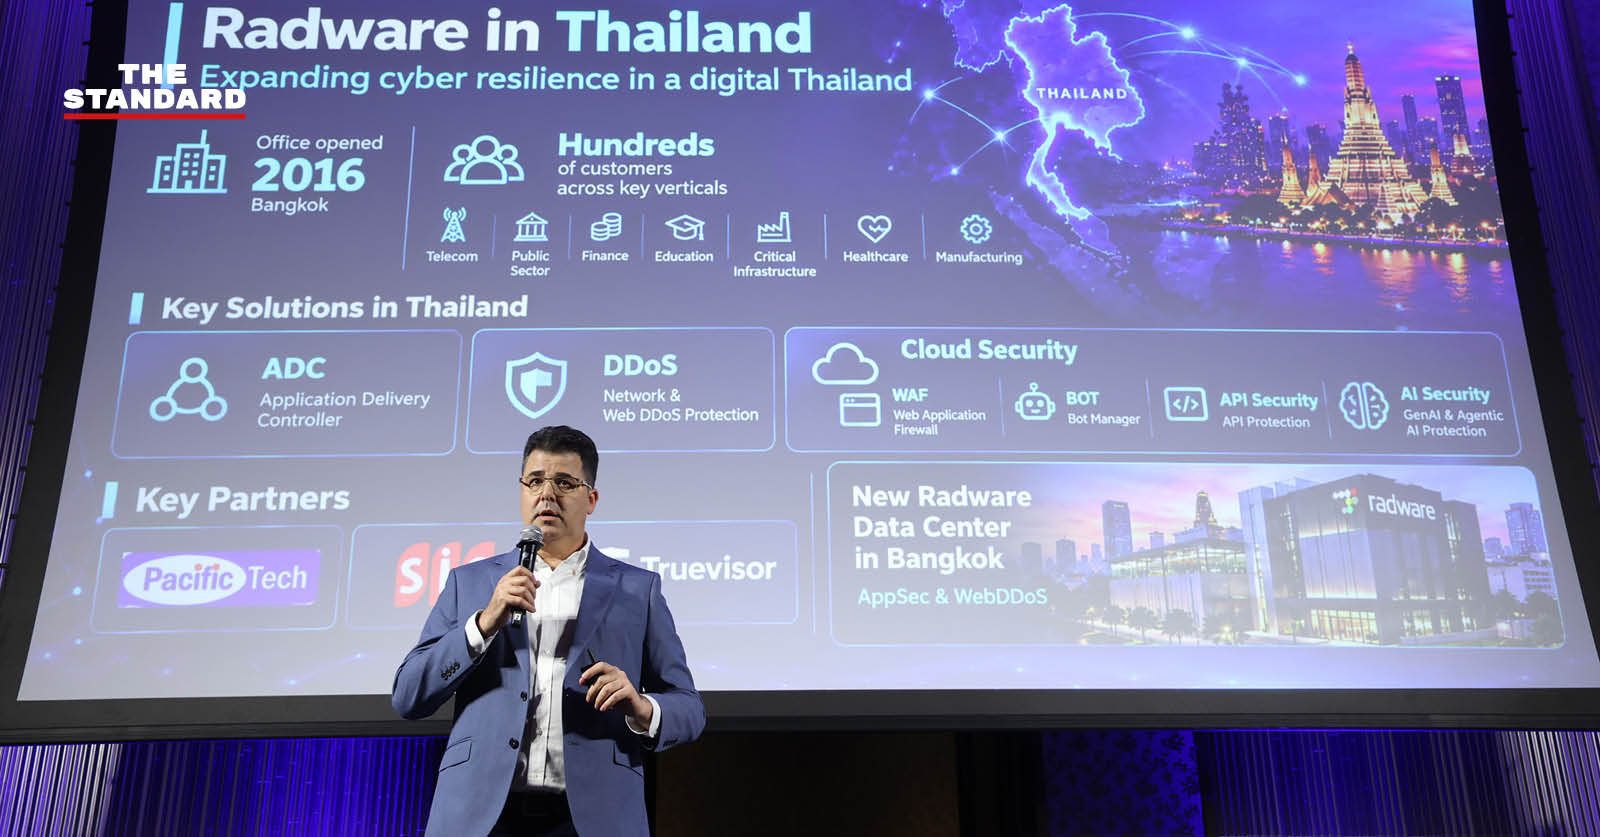
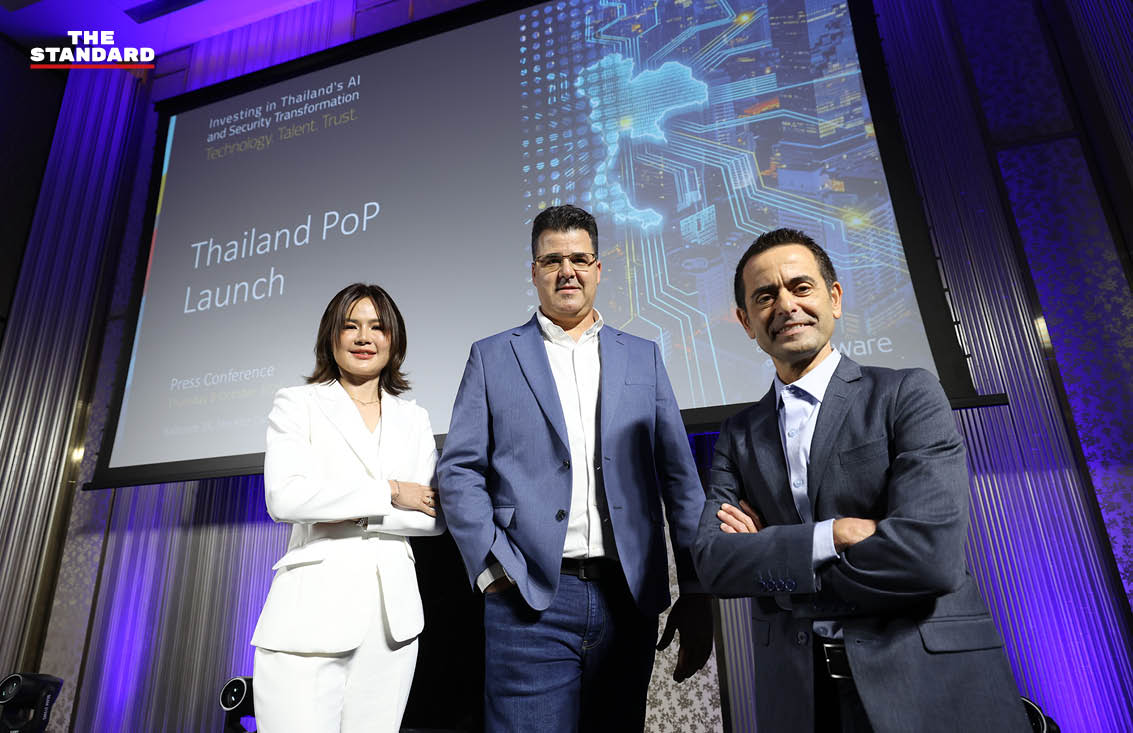
เมื่อวันที่ 8 ตุลาคม 2569 Radware ประกาศขยายการลงทุนในไทยด้วยการเปิด Cloud Security Service Center แห่งใหม่ ซึ่งเป็นส่วนหนึ่งของเครือข่าย Cloud Security มากกว่า 65 แห่งทั่วโลก เพื่อเพิ่มความสามารถในการปกป้องแอปพลิเคชัน API และโครงสร้างพื้นฐานดิจิทัลของภาคธุรกิจและหน่วยงานภาครัฐ
ศูนย์แห่งใหม่นี้เป็นการขยายโครงสร้างพื้นฐานในรูปแบบ Point of Presence (PoP) เพื่อนำบริการรักษาความปลอดภัยเข้าใกล้ลูกค้าในไทยมากขึ้น โดยบริษัทระบุว่าจะช่วยลด Latency เพิ่มความรวดเร็วในการตอบสนองและบรรเทาการโจมตี รวมถึงสนับสนุนข้อกำหนดด้าน Data Residency ทั้งนี้ Radware เป็นเจ้าของและบริหารจัดการศูนย์บริการในเครือข่าย Cloud Security รวมถึงอุปกรณ์ที่ติดตั้งภายในศูนย์ด้วยตนเอง ทำให้สามารถกำกับดูแลคุณภาพและประสิทธิภาพการให้บริการได้โดยตรง
การลงทุนครั้งนี้ต่อยอดธุรกิจในไทยมาราว 10 ปี นับตั้งแต่เปิดสำนักงานกรุงเทพฯ เมื่อปี 2559 Radware มองว่าไทยมีศักยภาพจากการเติบโตของเศรษฐกิจดิจิทัลและการใช้ AI ในภาคธุรกิจ และได้แต่งตั้ง กนกอร สุนทรสิทธิโสภา เป็นผู้อำนวยการภูมิภาคอินโดจีนตั้งแต่เดือนตุลาคม 2569 ประจำในไทย ดูแลตลาดไทย เวียดนาม และลาว
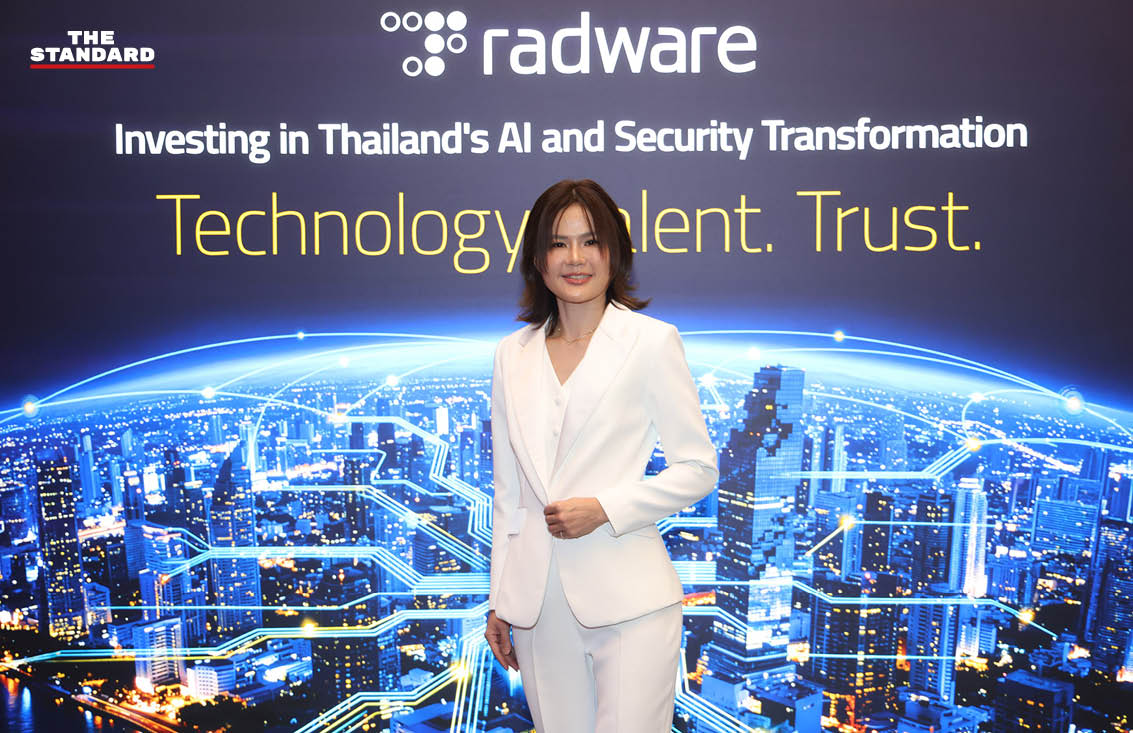
กนกอร สุนทรสิทธิโสภา ผู้อำนวยการภูมิภาคอินโดจีน Radware
กนกอรย้ำว่า การเปิดศูนย์ Cloud Security ในไทยพร้อมแต่งตั้งผู้บริหารประจำประเทศ สะท้อนถึงความสำคัญของตลาดไทยต่อแผนระยะยาวของ Radware โดยมุ่งรองรับลูกค้าทั้งในไทยและอินโดจีน พร้อมทำงานร่วมกับพันธมิตรเพื่อหนุนการเติบโตด้านดิจิทัลและ AI ขององค์กร
ขอบเขตบริการครอบคลุมการป้องกัน DDoS, แอปพลิเคชัน, API และบอตอันตราย ด้วย AI และการวิเคราะห์พฤติกรรมแบบเรียลไทม์ พร้อมใช้ PoP แห่งใหม่เป็นฐานขยายบริการ Managed Security Service ผ่านพันธมิตรในไทย เพื่อรองรับองค์กรที่ต้องการผู้เชี่ยวชาญดูแลระบบ
Cybersecurity กลายเป็นโจทย์ที่องค์กรต้องเตรียมพร้อมสำหรับอนาคต
ข้อมูลภัยคุกคามและมุมมองของผู้บริหาร Radware ชี้ให้เห็นว่า การขยายการใช้ Cloud และ AI ทำให้องค์กรต้องทบทวนแนวทางรักษาความปลอดภัยควบคู่ไปด้วย โดยเฉพาะการตรวจสอบว่า AI Agents และ API ใดกำลังทำงานอยู่ในระบบ มีสิทธิ์เข้าถึงข้อมูลมากน้อยเพียงใด และองค์กรสามารถตอบสนองต่อการโจมตีได้รวดเร็วแค่ไหน เพราะมาตรการที่เคยเพียงพอในอดีตอาจไม่สามารถรองรับความเสี่ยงที่กำลังเปลี่ยนแปลงได้ทั้งหมด