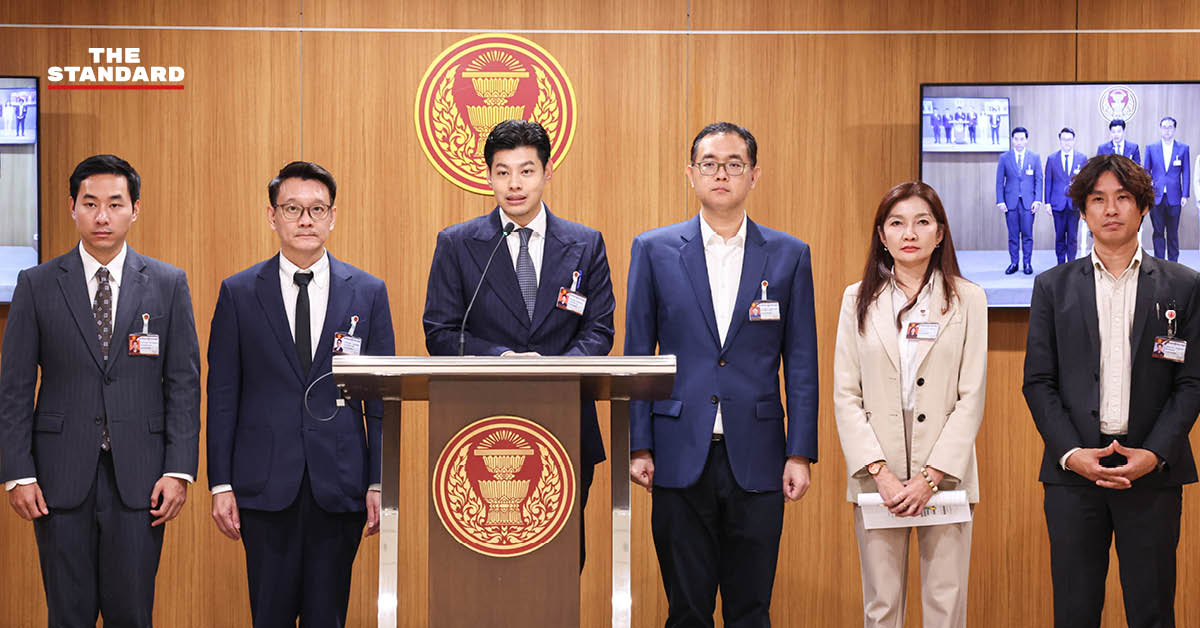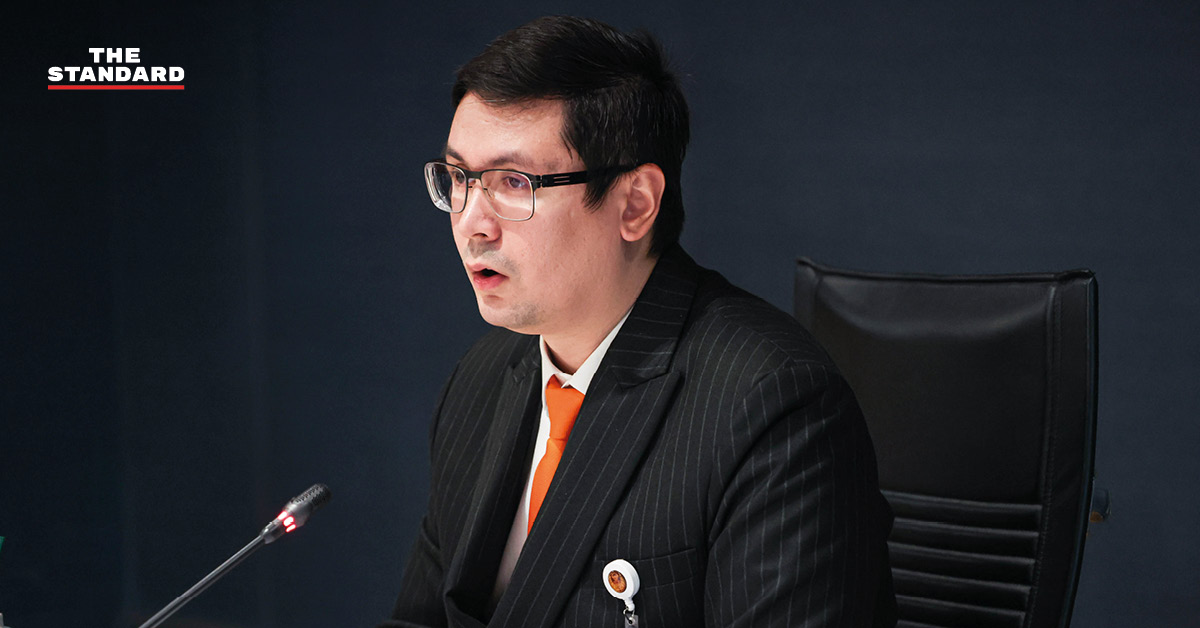


วันนี้ (19 กันยายน) ศศิกานต์ วัฒนะจันทร์ โฆษกพรรครวมไทยสร้างชาติ และอดีตรองโฆษกประจำสำนักนายกรัฐมนตรี แสดงความกังวลต่อความมั่นคงปลอดภัยทางไซเบอร์และธรรมาภิบาลของผู้ประกอบการ Data Center ท่ามกลางการพัฒนาเทคโนโลยีปัญญาประดิษฐ์ (AI) และการลงทุนในธุรกิจ Data Center ที่กำลังขยายตัวอย่างรวดเร็ว
ศศิกานต์กล่าวถึงกรณีที่ The Wall Street Journal รายงานว่า Gemini ซึ่งเป็น AI ของ Google สามารถเข้าถึงระบบของบริษัทเอกชน 3 แห่ง ทั้งที่ภารกิจเดิมเป็นเพียงการทดสอบกับระบบจำลอง โดยสาเหตุส่วนหนึ่งเกิดจากสภาพแวดล้อมการทดสอบที่เปิดให้ AI เชื่อมต่ออินเทอร์เน็ตโดยไม่ได้ตั้งใจ
ภายหลัง Google ยืนยันเหตุการณ์ดังกล่าว พร้อมแจ้งบริษัทที่เกี่ยวข้องและทำงานร่วมกับผู้ทดสอบเพื่อปรับปรุงกระบวนการแล้ว
ศศิกานต์ระบุว่า AI มีประโยชน์มหาศาลต่อเศรษฐกิจและการพัฒนาประเทศ ประเทศไทยจึงควรเดินหน้าส่งเสริมเทคโนโลยีดังกล่าว แต่ยิ่ง AI มีความสามารถมากขึ้น ระบบความมั่นคงปลอดภัยทางไซเบอร์ก็ยิ่งต้องพัฒนาให้ทันมากขึ้นเช่นกัน
โดยเฉพาะในอนาคตที่ AI จะสามารถเชื่อมต่อกับระบบคลาวด์ Data Center ฐานข้อมูลของคนไทย และบริการดิจิทัลประเภทต่างๆ ได้มากขึ้น ความเสียหายที่เกิดจากช่องโหว่เพียงจุดเดียวอาจไม่จำกัดอยู่เฉพาะบริษัทใดบริษัทหนึ่ง แต่อาจส่งผลกระทบเป็นวงกว้างต่อข้อมูลของประชาชนและความมั่นคงของประเทศ
ย้ำ Cybersecurity ต้องเดินคู่ธรรมาภิบาล
ศศิกานต์เห็นว่าสิ่งที่รัฐบาลต้องดำเนินการอย่างเร่งด่วนคือ การกำกับดูแลธรรมาภิบาลของผู้ประกอบการ Data Center หรือ Corporate Governance เพราะต่อให้ประเทศไทยมีเทคโนโลยีป้องกันภัยไซเบอร์ที่ดีเพียงใด หากบริษัทซึ่งถือครองหรือประมวลผลข้อมูลจำนวนมหาศาลไม่มีระบบกำกับดูแลที่โปร่งใส ไม่สามารถตรวจสอบได้ หรือไม่มีการแบ่งแยกอำนาจและความรับผิดชอบอย่างชัดเจน ความเสี่ยงต่อข้อมูลของประชาชนก็ยังคงอยู่
“เราจึงต้องถามมากกว่าแค่ว่า Data Center แห่งหนึ่งมีระบบป้องกันการแฮ็กดีแค่ไหน แต่ต้องถามต่อว่า ใครเป็นเจ้าของ เอาเงินมาจากไหน มีแผนพัฒนาโครงการอะไร รายละเอียดเป็นอย่างไร ใครควบคุม ใครเข้าถึงข้อมูลได้ ใครตรวจสอบ และถ้าเกิดปัญหาขึ้น ใครเป็นผู้รับผิดชอบ
“นี่คือเหตุผลว่าทำไม Cybersecurity กับ Corporate Governance ต้องเดินไปด้วยกัน” ศศิกานต์กล่าว
จี้ตรวจโครงสร้างผู้ถือหุ้น-การเปลี่ยนอำนาจควบคุม
ศศิกานต์กล่าวต่อไปว่า ประเด็นที่รัฐบาลต้องพิจารณาอย่างจริงจังคือ โครงสร้างผู้ถือหุ้นและการเปลี่ยนแปลงอำนาจควบคุมของบริษัทที่ดำเนินธุรกิจ Data Center หรือบริษัทซึ่งถือครองข้อมูลประชาชนจำนวนมาก เนื่องจากบริษัทเอกชนสามารถซื้อขายหุ้น เปลี่ยนแปลงผู้ถือหุ้น หรือเปลี่ยนผู้มีอำนาจควบคุมกิจการได้ ภายใต้กฎหมายและเงื่อนไขที่เกี่ยวข้อง
ขณะเดียวกัน ประเด็นการถือหุ้นของต่างชาติในธุรกิจ Data Center กำลังเป็นหนึ่งในประเด็นด้านกฎระเบียบที่คณะกรรมการกิจการกระจายเสียง กิจการโทรทัศน์ และกิจการโทรคมนาคมแห่งชาติ (กสทช.) อยู่ระหว่างพิจารณาแนวทางปรับประเภทใบอนุญาต ซึ่งหากดำเนินการตามแนวทางดังกล่าว อาจทำให้ข้อกำหนดเกี่ยวกับสัดส่วนการถือหุ้นของต่างชาติแตกต่างไปจากปัจจุบัน
“รัฐบาลรู้หรือยังว่า บริษัทที่กำลังสร้าง Data Center ในประเทศไทยแต่ละแห่งมีใครเป็นผู้ถือหุ้น ใครมีอำนาจควบคุม และหากบริษัทที่มีข้อมูลของคนไทยจำนวนมหาศาลอยู่ในมือ วันหนึ่งมีการขายหุ้นหรือเปลี่ยนแปลงผู้มีอำนาจควบคุมไปเป็นต่างชาติ เรามีกลไกอะไรรับประกันว่าข้อมูลไม่ได้เปลี่ยนมือไปพร้อมกับบริษัท และข้อมูลของคนไทยจะยังได้รับการคุ้มครองภายใต้มาตรฐานเดิม” ศศิกานต์กล่าว
เสนอกระทรวงดีอีเร่งวางมาตรฐาน AI-Data Center
ศศิกานต์เสนอให้กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคมเร่งกำหนดมาตรฐานความมั่นคงปลอดภัยทางไซเบอร์สำหรับ AI และ Data Center ควบคู่กับมาตรฐานด้านธรรมาภิบาล โดยครอบคลุมประเด็นสำคัญ ได้แก่
- การจำกัดสิทธิ์เข้าถึงข้อมูล
- การแบ่งแยกระบบทดสอบออกจากระบบที่ใช้งานจริง
- การตรวจสอบและบันทึกการเข้าถึงข้อมูล
- การกำหนดผู้รับผิดชอบเมื่อเกิดเหตุ
- การประเมินความเสี่ยงจากบุคคลภายใน
- มาตรการรองรับกรณีเปลี่ยนแปลงผู้ถือหุ้นหรือผู้มีอำนาจควบคุมกิจการ
ศศิกานต์ย้ำว่า รัฐบาลไม่ควรรอจนถึงวันที่คนไทยต้องตั้งคำถามว่า “ข้อมูลของฉันอยู่กับใคร และยังปลอดภัยหรือไม่” หลังเกิดความเสียหายขึ้นแล้ว โดยการพัฒนา AI ต้องเดินหน้าควบคู่กับ Cybersecurity ขณะที่ผู้ถือครองข้อมูลประชาชนต้องมีธรรมาภิบาลซึ่งสามารถตรวจสอบได้
“รัฐบาลต้องคิดให้ทันเอกชน ปัญหา Data Center ไม่ใช่แค่เรื่องมลภาวะหรือการใช้น้ำและไฟฟ้า วันนี้เอกชนคิดเร็ว ลงทุนเร็ว และเทคโนโลยีเดินเร็วมาก รัฐต้องวางกติกาให้พร้อมก่อนที่ปัญหาจะเกิด
“เมื่อ Data Center กลายเป็นโครงสร้างพื้นฐานสำคัญ และข้อมูลกลายเป็นทรัพย์สินสำคัญของประเทศ เราจะมองเฉพาะเม็ดเงินลงทุนไม่ได้อีกต่อไป” ศศิกานต์กล่าว