


AI กำลังเปลี่ยนสมการความมั่นคงทางไซเบอร์ จากเดิมที่การโจมตีระบบต้องอาศัยผู้เชี่ยวชาญ เครื่องมือเฉพาะทาง และเวลาในการลงมือ วันนี้ AI สามารถช่วยลดต้นทุน เพิ่มความเร็ว และทำให้การโจมตีหลายเป้าหมายเกิดขึ้นพร้อมกันได้ ความเสี่ยงจึงไม่ได้จำกัดอยู่แค่การถูกแฮ็กหรือข้อมูลรั่วไหล แต่สามารถลุกลามไปถึงระบบชำระเงิน ความเชื่อมั่นของประชาชน และเสถียรภาพของระบบการเงินทั้งระบบ
ประเด็นสำคัญ
- ภัยไซเบอร์ยุค AI เปลี่ยนทั้งความเร็วและขนาดของความเสียหาย
- Mythos และ Project Glasswing เมื่อค้นพบช่องโหว่ได้เร็วกว่าแก้ไข
- บทเรียนจาก Pix ของบราซิล จุดอ่อนอาจไม่ใช่ธนาคารโดยตรง
- ความเสียหายที่ร้ายแรงที่สุดอาจเป็นการสูญเสียความเชื่อมั่น
- กำกับดูแล AI อย่างไร เมื่อความเสี่ยงเปลี่ยนเร็วกว่ากฎระเบียบ
- ป้องกันอย่างเดียวไม่พอ ต้องซ้อมรับมือและฟื้นฟูระบบให้ทัน
- ความร่วมมือระหว่างประเทศคือเงื่อนไขของความมั่นคงทางไซเบอร์
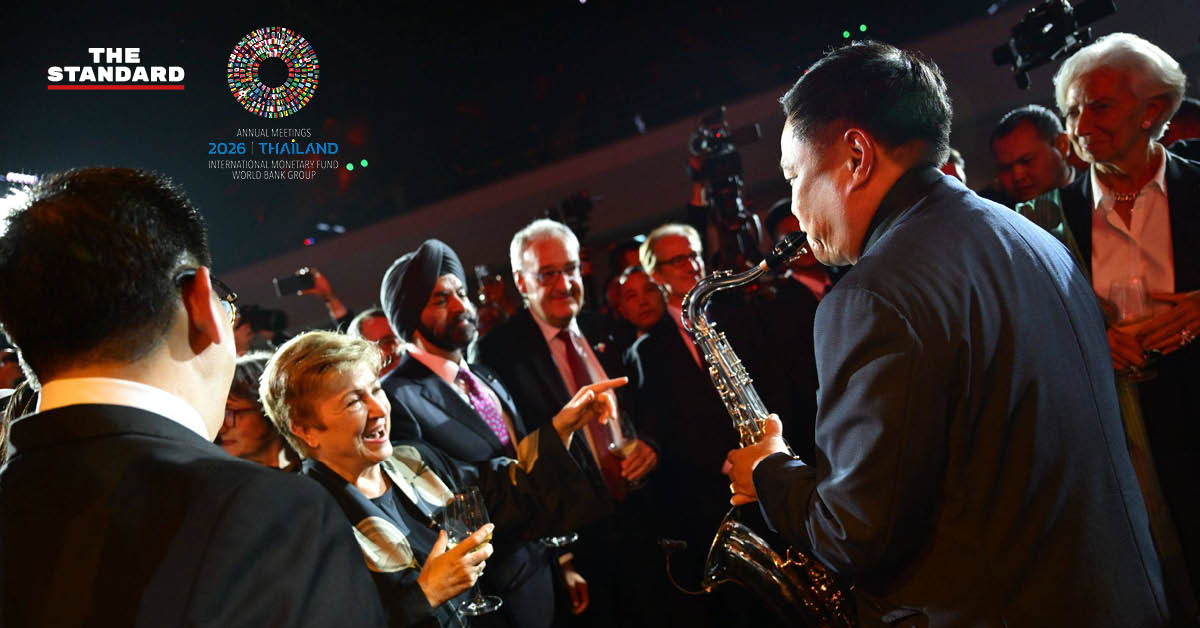
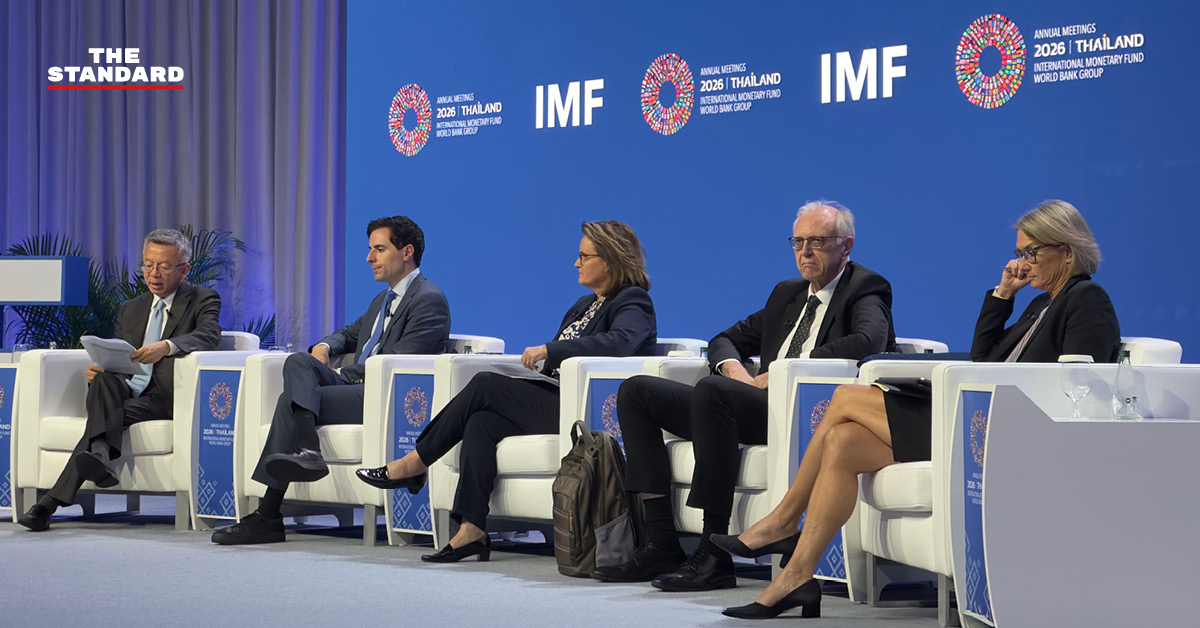
นี่คือประเด็นสำคัญจากเวทีเสวนา AI & Cyber Risks ในการประชุมประจำปี IMF-World Bank Annual Meetings 2026 ที่กรุงเทพฯ ซึ่งมี Bo Li รองกรรมการผู้จัดการกองทุนการเงินระหว่างประเทศ (IMF) เป็นผู้ดำเนินรายการ ร่วมด้วย Michael Sellitto จาก Anthropic, Marlene Amstad ประธานหน่วยงานกำกับดูแลตลาดการเงินสวิตเซอร์แลนด์ (FINMA), Paulo Picchetti รองผู้ว่าการธนาคารกลางบราซิล และ Andrea Maechler รองผู้จัดการใหญ่ธนาคารเพื่อการชำระหนี้ระหว่างประเทศ (BIS)
สาระสำคัญของการหารือครั้งนี้ไม่ได้อยู่ที่ว่า AI จะสร้างภัยคุกคามรูปแบบใหม่อะไรขึ้นมาเท่านั้น แต่อยู่ที่ว่า เมื่อเทคโนโลยีทำให้การโจมตีเกิดขึ้นได้เร็วกว่าเดิมหลายเท่า สถาบันการเงินและหน่วยงานกำกับดูแลจะปรับตัวทันหรือไม่ และหากการป้องกันล้มเหลว ระบบจะยังสามารถรักษาความเชื่อมั่นและกลับมาทำงานได้อย่างไร
จากกรณีโมเดล AI ที่มีความสามารถในการค้นหาช่องโหว่ซอฟต์แวร์ ไปจนถึงการโจมตีผู้ให้บริการที่เชื่อมต่อกับระบบชำระเงินของบราซิล เวทีนี้สะท้อนให้เห็นว่า ความเสี่ยงจาก AI ไม่ใช่เรื่องไกลตัวอีกต่อไป และการกำกับดูแลในยุคใหม่จำเป็นต้องมองทั้งเทคโนโลยี คนที่ใช้งาน โครงสร้างพื้นฐานที่เชื่อมโยงกัน ตลอดจนความรับผิดชอบของผู้พัฒนาและผู้ให้บริการ
ภัยไซเบอร์ยุค AI เปลี่ยนทั้งความเร็วและขนาดของความเสียหาย
Michael Sellitto อธิบายว่า AI ไม่ได้เปลี่ยนพื้นฐานของการโจมตีทางไซเบอร์ทั้งหมด เพราะช่องโหว่ที่ผู้โจมตีใช้ยังคงเป็นปัญหาที่คุ้นเคย เช่น รหัสผ่านที่ถูกขโมย ระบบที่ไม่ได้อัปเดต ช่องทางบริการที่เปิดทิ้งไว้ และอีเมลหลอกลวง แต่สิ่งที่เปลี่ยนไปอย่างมีนัยสำคัญคือ AI ช่วยให้ผู้โจมตีทำงานหลายขั้นตอนได้พร้อมกัน ลดเวลาที่ต้องใช้ และทำให้ทักษะการโจมตีระดับสูงเข้าถึงคนได้มากขึ้น
เขาระบุว่า งานที่ในอดีตอาจต้องใช้ทีมผู้เชี่ยวชาญทำเป็นเวลาหลายสัปดาห์หรือหลายเดือน ปัจจุบันอาจใช้คนเพียงคนเดียวและเวลาเพียงไม่กี่ชั่วโมงในบางกรณี AI ยังสามารถช่วยผู้โจมตีตั้งแต่การสำรวจเป้าหมาย ค้นหาช่องโหว่ ไปจนถึงการนำข้อมูลออกจากระบบ และปรับเปลี่ยนวิธีโจมตีเมื่อแนวทางเดิมถูกตรวจพบ
Andrea Maechler จาก BIS ชี้ว่า ความเสี่ยงสำคัญไม่ได้อยู่ที่เทคนิคการโจมตีซึ่งแปลกใหม่เสมอไป แต่อยู่ที่ความเร็ว ขนาด การเกิดขึ้นพร้อมกัน และความเชื่อมโยงระหว่างระบบ เมื่อการโจมตีเกิดขึ้นได้ในหลายพื้นที่พร้อมกัน เหตุการณ์ที่เริ่มจากปัญหาทางเทคนิคขององค์กรหนึ่งจึงอาจกลายเป็นความเสี่ยงต่อระบบการเงินได้
ยิ่งธนาคาร ระบบชำระเงิน และตลาดการเงินพึ่งพาซอฟต์แวร์หรือผู้ให้บริการเทคโนโลยีรายเดียวกันมากเท่าไร ความเสียหายจากช่องโหว่เดียวก็ยิ่งมีโอกาสกระจายไปยังหลายสถาบันมากขึ้นเท่านั้น
Mythos และ Project Glasswing เมื่อค้นพบช่องโหว่ได้เร็วกว่าแก้ไข
หนึ่งในกรณีที่สะท้อนความท้าทายนี้คือโมเดล AI ชื่อ Mythos ของ Anthropic ซึ่ง Sellitto ระบุว่ามีขีดความสามารถด้านไซเบอร์สูงจนบริษัทตัดสินใจชะลอการเปิดให้ใช้งานอย่างกว้างขวาง และนำผู้เชี่ยวชาญภายนอกเข้ามาทดสอบและประเมินความเสี่ยงก่อน
Anthropic จึงเปิดตัว Project Glasswing ในเดือนเมษายน โดยตั้งใจให้เป็นโครงการระยะประมาณ 90 วัน เพื่อเปิดโอกาสให้ผู้ป้องกันระบบและพันธมิตรใช้เครื่องมือค้นหาช่องโหว่และเร่งแก้ไขปัญหาก่อนที่ความสามารถดังกล่าวจะถูกนำไปใช้ในทางโจมตี
ตามข้อมูลที่ Sellitto เปิดเผยบนเวที เขาระบุว่าโครงการและพันธมิตรพบช่องโหว่ประมาณ 130,000 รายการ ในจำนวนนี้ราว 30,000 รายการถูกจัดอยู่ในระดับวิกฤตหรือรุนแรง และเขาประเมินว่าช่องโหว่จำนวนมากยังไม่ได้รับการแก้ไขในเวลาที่กล่าวถึง
ตัวเลขเหล่านี้เป็นข้อมูลที่ผู้แทน Anthropic รายงานจากประสบการณ์ของโครงการ ไม่ใช่ผลการตรวจสอบอิสระที่ยืนยันในเอกสารเวทีเสวนา อย่างไรก็ตาม ข้อสังเกตที่ตามมามีความสำคัญอย่างยิ่ง นั่นคือ การค้นพบช่องโหว่อาจทำได้รวดเร็ว แต่การตรวจสอบความถูกต้อง จัดลำดับความสำคัญ พัฒนาแพตช์ และนำไปติดตั้งในระบบที่เชื่อมโยงกันทั่วโลกต้องใช้เวลา
ช่องว่างระหว่างการค้นพบกับการแก้ไขจึงกลายเป็นจุดอ่อนสำคัญของระบบป้องกันภัยไซเบอร์
Sellitto ยังระบุในช่วงท้ายว่า Project Glasswing ได้สิ้นสุดลงแล้ว และ Anthropic เปลี่ยนไปสู่โครงการตรวจสอบทางไซเบอร์รูปแบบใหม่ ซึ่งกำหนดระดับการยืนยันตัวตนหรือ KYC เพื่อควบคุมการเข้าถึงความสามารถของเครื่องมือตามระดับที่เหมาะสม
กรณีนี้สะท้อนหลักคิดสำคัญว่า การกำกับดูแล AI ที่มีความเสี่ยงสูงไม่ควรเริ่มต้นเมื่อเกิดความเสียหายแล้ว แต่ต้องพิจารณาตั้งแต่ก่อนเปิดใช้งาน ทั้งการประเมินความสามารถ การทดสอบโดยบุคคลที่สาม และการกำหนดเงื่อนไขการเข้าถึง อย่างไรก็ตาม การจำกัดการเข้าถึงเพียงอย่างเดียวยังไม่เพียงพอ หากองค์กรทั่วโลกไม่สามารถอุดช่องโหว่ได้ทันกับความเร็วของเทคโนโลยี
บทเรียนจาก Pix ของบราซิล จุดอ่อนอาจไม่ใช่ธนาคารโดยตรง
กรณีศึกษาจากบราซิลแสดงให้เห็นว่า ความเสี่ยงไซเบอร์ไม่ได้เกิดจาก AI เพียงอย่างเดียว แต่ยังเกี่ยวข้องกับโครงสร้างของระบบและพฤติกรรมของมนุษย์ด้วย
Paulo Picchetti อธิบายว่า ระบบชำระเงิน Pix มีระบบแกนกลางอยู่ที่ธนาคารกลางบราซิล ขณะที่ธนาคารและสถาบันการชำระเงินเชื่อมต่อผ่านผู้ให้บริการเทคโนโลยีภายนอก การใช้ผู้ให้บริการร่วมช่วยลดต้นทุนและทำให้สถาบันขนาดเล็กเข้าถึงโครงสร้างพื้นฐานได้ แต่ก็ทำให้ความปลอดภัยของผู้ให้บริการเหล่านั้นมีความสำคัญต่อระบบทั้งหมด
Picchetti เล่าถึงการโจมตีหลายกรณีที่เกี่ยวข้องกับผู้ให้บริการ รวมถึงการใช้ช่องโหว่และประตูหลัง (Backdoor) ในเครือข่าย เขายกตัวอย่างว่า แม้แต่อุปกรณ์อย่างเครื่องพิมพ์ที่เชื่อมต่อกับเครือข่ายซึ่งเข้าถึงเซิร์ฟเวอร์ของผู้ให้บริการ ก็อาจกลายเป็นทางผ่านให้ผู้โจมตีเข้าสู่ระบบได้
อีกด้านหนึ่งคือความเสี่ยงจากคนในระบบ Picchetti ระบุว่ามีกรณีบุคคลถูกติดสินบนให้ขายรหัสผ่านที่ใช้เชื่อมต่อกับระบบ จนนำไปสู่ความเสียหายเป็นเงินจำนวนมาก บทเรียนจึงไม่ได้มีเพียงการยกระดับเทคโนโลยีป้องกัน แต่รวมถึงการควบคุมสิทธิ์เข้าถึง การกำกับผู้ให้บริการ และการจัดการความเสี่ยงจากบุคลากรด้วย
ธนาคารกลางบราซิลกำลังใช้ Machine Learning และ AI ช่วยวิเคราะห์รูปแบบธุรกรรมเพื่อตรวจจับรายการที่น่าสงสัยและแจ้งเตือนสถาบันที่เกี่ยวข้อง พร้อมยกระดับข้อกำหนดด้านเงินกองทุนและเทคโนโลยีสำหรับผู้ที่ต้องการเข้าร่วมระบบ Pix รวมถึงเข้าร่วมการฝึกซ้อมรับมือภัยไซเบอร์กับหน่วยงานอื่น
กรณีนี้ชี้ให้เห็นว่า การรักษาความปลอดภัยของระบบการเงินไม่สามารถมุ่งป้องกันเฉพาะธนาคารขนาดใหญ่หรือระบบแกนกลางได้ แต่ต้องครอบคลุมผู้ให้บริการภายนอกและผู้เข้าร่วมทุกระดับ เพราะหากจุดใดจุดหนึ่งมีมาตรฐานต่ำ จุดนั้นก็อาจกลายเป็นทางเข้าสู่ระบบที่ใหญ่กว่าได้
ความเสียหายที่ร้ายแรงที่สุดอาจเป็นการสูญเสียความเชื่อมั่น
Marlene Amstad จาก FINMA เสนอว่า เหตุการณ์ไซเบอร์อาจส่งผลต่อเสถียรภาพทางการเงินได้อย่างน้อยสามช่องทาง ได้แก่ การโจมตีระบบแกนหลักของสถาบันการเงิน เช่น ระบบชำระเงินและประมวลผลธุรกรรม การโจมตีซอฟต์แวร์หรือผู้ให้บริการที่หลายสถาบันใช้ร่วมกัน และการสูญเสียความเชื่อมั่น แม้ยังไม่มีหลักฐานยืนยันว่าระบบถูกเจาะจริงก็ตาม
Amstad ยกกรณี MOVEit ในปี 2023 ซึ่งเป็นเหตุการณ์ที่เกี่ยวข้องกับซอฟต์แวร์รับส่งไฟล์ที่ใช้กันอย่างแพร่หลายและทำให้องค์กรหลายภาคส่วน รวมถึงสถาบันการเงิน เผชิญความเสี่ยง กรณีนี้แสดงให้เห็นว่า ซอฟต์แวร์ที่ไม่ได้เป็นระบบแกนหลักของธนาคารก็อาจมีผลกระทบในวงกว้างได้ หากมีผู้ใช้งานจำนวนมาก
อีกความเสี่ยงหนึ่งคือระบบเก่าที่ฝังอยู่ในโครงสร้างของสถาบันการเงิน เช่น ระบบที่ใช้ภาษา COBOL ซึ่งอาจเปลี่ยนหรือทดแทนได้ยาก เพราะต้องอาศัยความเชี่ยวชาญเฉพาะทาง ขณะที่การใช้งานซอฟต์แวร์และผู้ให้บริการร่วมกันทำให้ช่องโหว่เดียวสามารถส่งผลกระทบต่อหลายองค์กรพร้อมกัน
แต่สิ่งที่ Amstad กังวลมากเป็นพิเศษคือการสูญเสียความเชื่อมั่น แม้ไม่มีเหตุการณ์ระบบล่มที่ยืนยันได้ หากข่าวลือหรือความกังวลทำให้ประชาชนเชื่อว่าธนาคารอาจถูกโจมตี ก็อาจกระทบความเชื่อมั่นได้เช่นกัน และการพิสูจน์ว่าระบบไม่ได้ถูกเจาะอาจทำได้ยากกว่าการแสดงข้อมูลเงินกองทุนหรือสภาพคล่อง
ความเสี่ยงจึงไม่ได้จบลงเมื่อแก้ไขช่องโหว่หรือกู้ระบบกลับมาได้ แต่ยังขึ้นอยู่กับว่าสถาบันการเงินสามารถสื่อสารข้อเท็จจริงและฟื้นฟูความไว้วางใจของผู้ใช้บริการได้หรือไม่
กำกับดูแล AI อย่างไร เมื่อความเสี่ยงเปลี่ยนเร็วกว่ากฎระเบียบ
ผู้ร่วมเสวนาเห็นตรงกันว่า ความรับผิดชอบในการจัดการความเสี่ยงต้องแบ่งกันระหว่างบริษัทเทคโนโลยี สถาบันการเงิน หน่วยงานกำกับดูแล และภาครัฐ แต่บทบาทของแต่ละฝ่ายต้องชัดเจน
Sellitto ระบุว่า Anthropic ทำงานร่วมกับสถาบันความปลอดภัย AI ในสหรัฐอเมริกาและสหราชอาณาจักร รวมถึงผู้ประเมินอิสระ เพื่อทดสอบโมเดลก่อนเปิดใช้งาน และกล่าวถึงการให้ผู้ตรวจสอบภายนอกเข้ามาประเมินการปฏิบัติตามคำมั่นและข้อกำหนดของบริษัท
อย่างไรก็ตาม เขาเห็นว่าความร่วมมือและการสร้างแรงจูงใจให้บริษัทดำเนินการอย่างรับผิดชอบยังไม่เพียงพอเมื่อเป็นความเสี่ยงระดับร้ายแรง ภาครัฐจำเป็นต้องมีกฎระเบียบที่บังคับใช้ได้จริง โดยเฉพาะเมื่อความเสียหายที่อาจเกิดขึ้นไม่ได้จำกัดอยู่กับบริษัทผู้พัฒนา แต่ส่งผลต่อระบบการเงินและสังคมโดยรวม
ในมุมของ Amstad สถาบันการเงินยังต้องเป็นผู้รับผิดชอบหลักต่อความเสี่ยงในการดำเนินงานและความเสี่ยงไซเบอร์ของตนเอง หน่วยงานกำกับดูแลมีหน้าที่กำหนดความคาดหวัง ตรวจสอบ และท้าทายให้สถาบันยกระดับมาตรฐาน แต่ไม่ควรเข้ามาแทนที่ความรับผิดชอบของผู้บริหารสถาบันการเงิน
เธอยังเตือนถึงปัญหาที่เอกชนได้รับผลตอบแทน ขณะที่ความเสี่ยงกลับตกเป็นภาระของสาธารณะ รวมถึงเสนอให้ทบทวนการนำเทคโนโลยีมาใช้กับระบบสำคัญอย่างรอบคอบ ไม่จำเป็นต้องเพิ่มประสิทธิภาพสูงสุดในทุกจุด หากการพึ่งพาเทคโนโลยีมากเกินไปทำให้ระบบเปราะบางลง
แนวคิดหนึ่งที่เธอเสนอคือการกำหนด “No-fly zones” หรือพื้นที่ที่จำกัดการนำเทคโนโลยีบางประเภทมาใช้ในส่วนสำคัญยิ่งยวดของระบบการเงิน พร้อมรักษาระบบเดิมบางส่วนไว้เป็นทางเลือกสำรอง แม้ระบบดังกล่าวอาจมีประสิทธิภาพต่ำกว่า แต่ช่วยเพิ่มความยืดหยุ่นเมื่อเกิดเหตุฉุกเฉินได้
ป้องกันอย่างเดียวไม่พอ ต้องซ้อมรับมือและฟื้นฟูระบบให้ทัน
อีกบทเรียนสำคัญจากเวทีคือ ไม่มีระบบใดป้องกันการโจมตีได้ทั้งหมด การเตรียมพร้อมจึงต้องครอบคลุมทั้งการป้องกัน การควบคุมความเสียหาย และการฟื้นฟูระบบหลังเกิดเหตุ
Maechler ชี้ว่า ธนาคารกลางมีกรอบการรับมือวิกฤตอยู่แล้ว แต่ต้องทดสอบให้ถี่ขึ้น รวดเร็วขึ้น และครอบคลุมมากกว่าเดิม โดยเฉพาะการซ้อมที่ไม่ได้จำกัดอยู่เพียงทีมเทคนิค แต่ต้องทดสอบกระบวนการตัดสินใจของผู้บริหารด้วย เพราะในสถานการณ์จริง ความล่าช้าอาจเกิดจากการไม่ชัดเจนว่าใครมีอำนาจสั่งปิดระบบ ใครต้องแจ้งใคร และใครเป็นผู้ตัดสินใจเมื่อโครงสร้างพื้นฐานสำคัญกำลังเผชิญความเสี่ยง
BIS จึงสนับสนุนการฝึกซ้อมและการจำลองสถานการณ์ผ่านศูนย์ประสานงานด้านความยืดหยุ่นทางไซเบอร์ รวมถึงการใช้แบบจำลองดิจิทัลของระบบธนาคารกลาง หรือ Digital Twin เพื่อทดสอบทั้งการตอบสนองทางเทคนิคและการตัดสินใจของมนุษย์
ขณะที่ธนาคารกลางบราซิลใช้การฝึกซ้อมร่วมกับหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ เพื่อเตรียมพร้อมสำหรับการควบคุมเหตุการณ์และฟื้นฟูระบบชำระเงินให้กลับมาทำงานได้โดยเร็ว
ความพร้อมที่แท้จริงจึงไม่ใช่แค่การมีแผนรับมือ แต่คือการทำให้ทุกฝ่ายรู้หน้าที่ของตนเองและสามารถตัดสินใจได้ภายใต้เวลาที่จำกัด
ความร่วมมือระหว่างประเทศคือเงื่อนไขของความมั่นคงทางไซเบอร์
เนื่องจากระบบการเงินเชื่อมโยงกันข้ามพรมแดน ไม่มีประเทศใดสามารถรับมือกับภัยไซเบอร์ได้โดยลำพัง Maechler มองว่าความมั่นคงปลอดภัยทางไซเบอร์มีลักษณะเป็นสินค้าสาธารณะระดับโลก (Global Public Good) และจำเป็นต้องอาศัยความร่วมมือระหว่างธนาคารกลาง หน่วยงานกำกับดูแล และภาคเอกชน
BIS มีบทบาทเป็นเวทีประสานความร่วมมือระหว่างธนาคารกลาง สนับสนุนการพัฒนาแนวทางและมาตรฐานร่วม ตลอดจนดำเนินงานผ่าน BIS Innovation Hub และ Cyber Resilience Coordination Centre เพื่อแลกเปลี่ยนองค์ความรู้และฝึกซ้อมรับมือสถานการณ์ต่าง ๆ
ด้าน Amstad เน้นย้ำความสำคัญของความโปร่งใสในห่วงโซ่อุปทาน โดยเฉพาะการเปิดเผยผู้รับเหมาช่วงหรือผู้ให้บริการเทคโนโลยีที่มีความสำคัญ เพื่อให้หน่วยงานกำกับดูแลมองเห็นความเสี่ยงที่อยู่นอกเหนือจากสถาบันการเงินโดยตรง และสามารถประสานการตอบสนองได้ข้ามองค์กรและข้ามประเทศ
ความเหลื่อมล้ำในการเข้าถึงเครื่องมือป้องกันก็เป็นอีกปัญหาที่ไม่ควรมองข้าม Picchetti ระบุว่าตลาดเกิดใหม่ยังเข้าไม่ถึงเครื่องมือ AI ระดับแนวหน้าบางประเภทที่สถาบันในประเทศพัฒนาแล้วกำลังทดสอบอยู่ แม้สถาบันการเงินในบราซิลจะใช้ทั้งโมเดลโอเพนซอร์สและโมเดลเชิงพาณิชย์เพื่อการป้องกันแล้วก็ตาม
หากประเทศหรือสถาบันที่มีทรัพยากรจำกัดไม่สามารถยกระดับการป้องกันได้ ความเปราะบางของจุดหนึ่งก็อาจส่งผลต่อเครือข่ายการเงินที่เชื่อมโยงกันทั้งหมด การแบ่งปันข้อมูล การฝึกซ้อมร่วม และการทำให้ผู้เข้าร่วมในระบบเข้าถึงเครื่องมือป้องกันได้อย่างเหมาะสม จึงเป็นส่วนหนึ่งของการสร้างความมั่นคงให้ระบบโดยรวม