ในโลกธุรกิจปัจจุบัน เรามักได้ยินคำว่า “ควอนตัมคอมพิวเตอร์” ในฐานะนวัตกรรมสุดล้ำที่จะเข้ามาเปลี่ยนโลก ยกระดับการคำนวณในอุตสาหกรรมยา การเงิน หรือสภาพภูมิอากาศ แต่ในอีกด้านหนึ่ง เทคโนโลยีเดียวกันนี้กำลังทำหน้าที่เป็น “ระเบิดเวลา” ลูกใหญ่ที่สุดในประวัติศาสตร์ความมั่นคงไซเบอร์โลก
ระเบิดเวลาลูกนี้มีชื่อเรียกสั้น ๆ ในหมู่ผู้เชี่ยวชาญว่า “Q-Day”: วันที่คอมพิวเตอร์ควอนตัมมีพลังประมวลผลสูงพอที่จะทำลายระบบเข้ารหัสลับดั้งเดิมที่มนุษยชาติใช้ปกป้องโลกดิจิทัลอยู่ในปัจจุบันลงอย่างสิ้นเชิง
ความเคลื่อนไหวครั้งใหญ่ล่าสุดเมื่อวันที่ 22 มิถุนายน พ.ศ. 2569 เมื่อทำเนียบขาวได้ออกคำสั่งประธานาธิบดี (Executive Order 14412) “Securing the Nation Against Advanced Cryptographic Attacks” เพื่อยกระดับการปกป้องข้อมูลที่อ่อนไหวที่สุด โครงสร้างพื้นฐานขั้นวิกฤต และระบบเศรษฐกิจดิจิทัลของสหรัฐฯ โดยคำสั่งนี้เปลี่ยนสถานะของวิทยาการรหัสลับยุคหลังควอนตัม (PQC) จากเดิมที่เป็นเพียง “ข้อแนะนำ” ให้กลายเป็น “ข้อบังคับและกฎหมายที่มีบทลงโทษ” พร้อมปักหมุดกรอบเวลา (Timeline) ไว้อย่างชัดเจนและเร่งรัดกว่าเดิม
- ภายในวันที่ 31 ธันวาคม พ.ศ. 2570 (2027): กำหนดให้กระทรวงพาณิชย์ร่วมกับ NIST จัดทำโครงการนำร่อง (Pilot Project) เพื่อพิสูจน์ผลความสำเร็จในการย้ายระบบสารสนเทศภาครัฐไปสู่ PQC
- ภายในวันที่ 31 ธันวาคม พ.ศ. 2573 (2030): บังคับให้หน่วยงานรัฐบาลกลางทั้งหมดต้องเปลี่ยนผ่านระบบและสินทรัพย์ที่มีมูลค่าสูง (High Value Assets) ในส่วนเทคโนโลยีการสร้างกุญแจรหัส (Key Establishment) ให้เป็น PQC ทั้งหมด รวมถึงออกกฎข้อบังคับจัดซื้อจัดจ้างภาครัฐ (FAR) บีบให้บริษัทคู่ค้าและผู้รับเหมาเอกชน (Federal Contractors) ต้องใช้มาตรฐานรหัสลับ PQC นี้ด้วยเช่นกัน
- ภายในวันที่ 31 ธันวาคม พ.ศ. 2574 (2031): ต้องเปลี่ยนผ่านระบบยืนยันตัวตนและลายมือชื่อดิจิทัล (Digital Signatures) ทั้งหมดสู่มาตรฐาน PQC เพื่ออุดรอยรั่วจากภัยคุกคามควอนตัมอย่างเบ็ดเสร็จ
และนั่นคือเหตุผลที่บริษัทยักษ์ใหญ่ระดับโลกและรัฐบาลมหาอำนาจ
กำลังเปิดฉากสงครามเงียบที่ยอมทุ่มเงินระดับหมื่นล้านดอลลาร์เพื่อสร้างภูมิคุ้มกันใหม่ที่มีชื่อว่า PQC (Post-Quantum Cryptography) หรือ วิทยาการรหัสลับยุคหลังควอนตัม
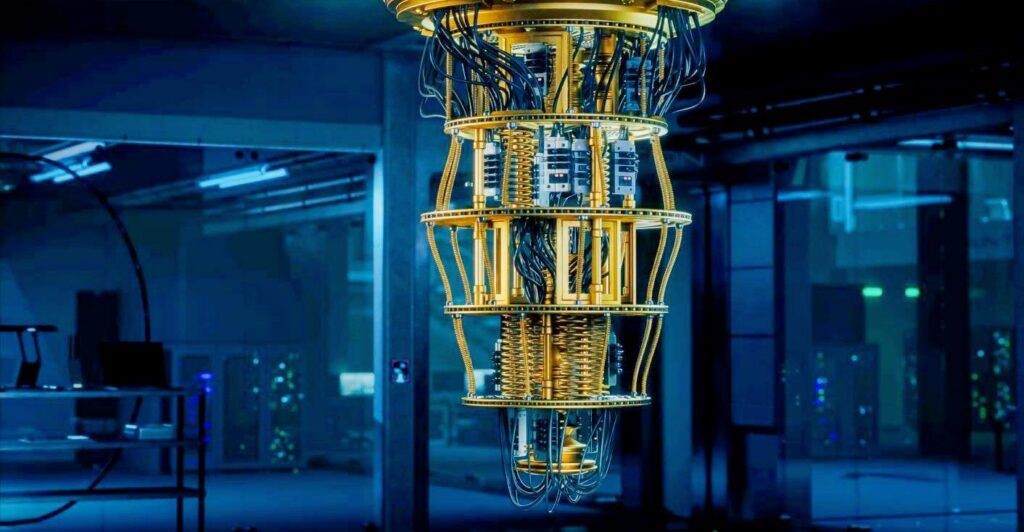
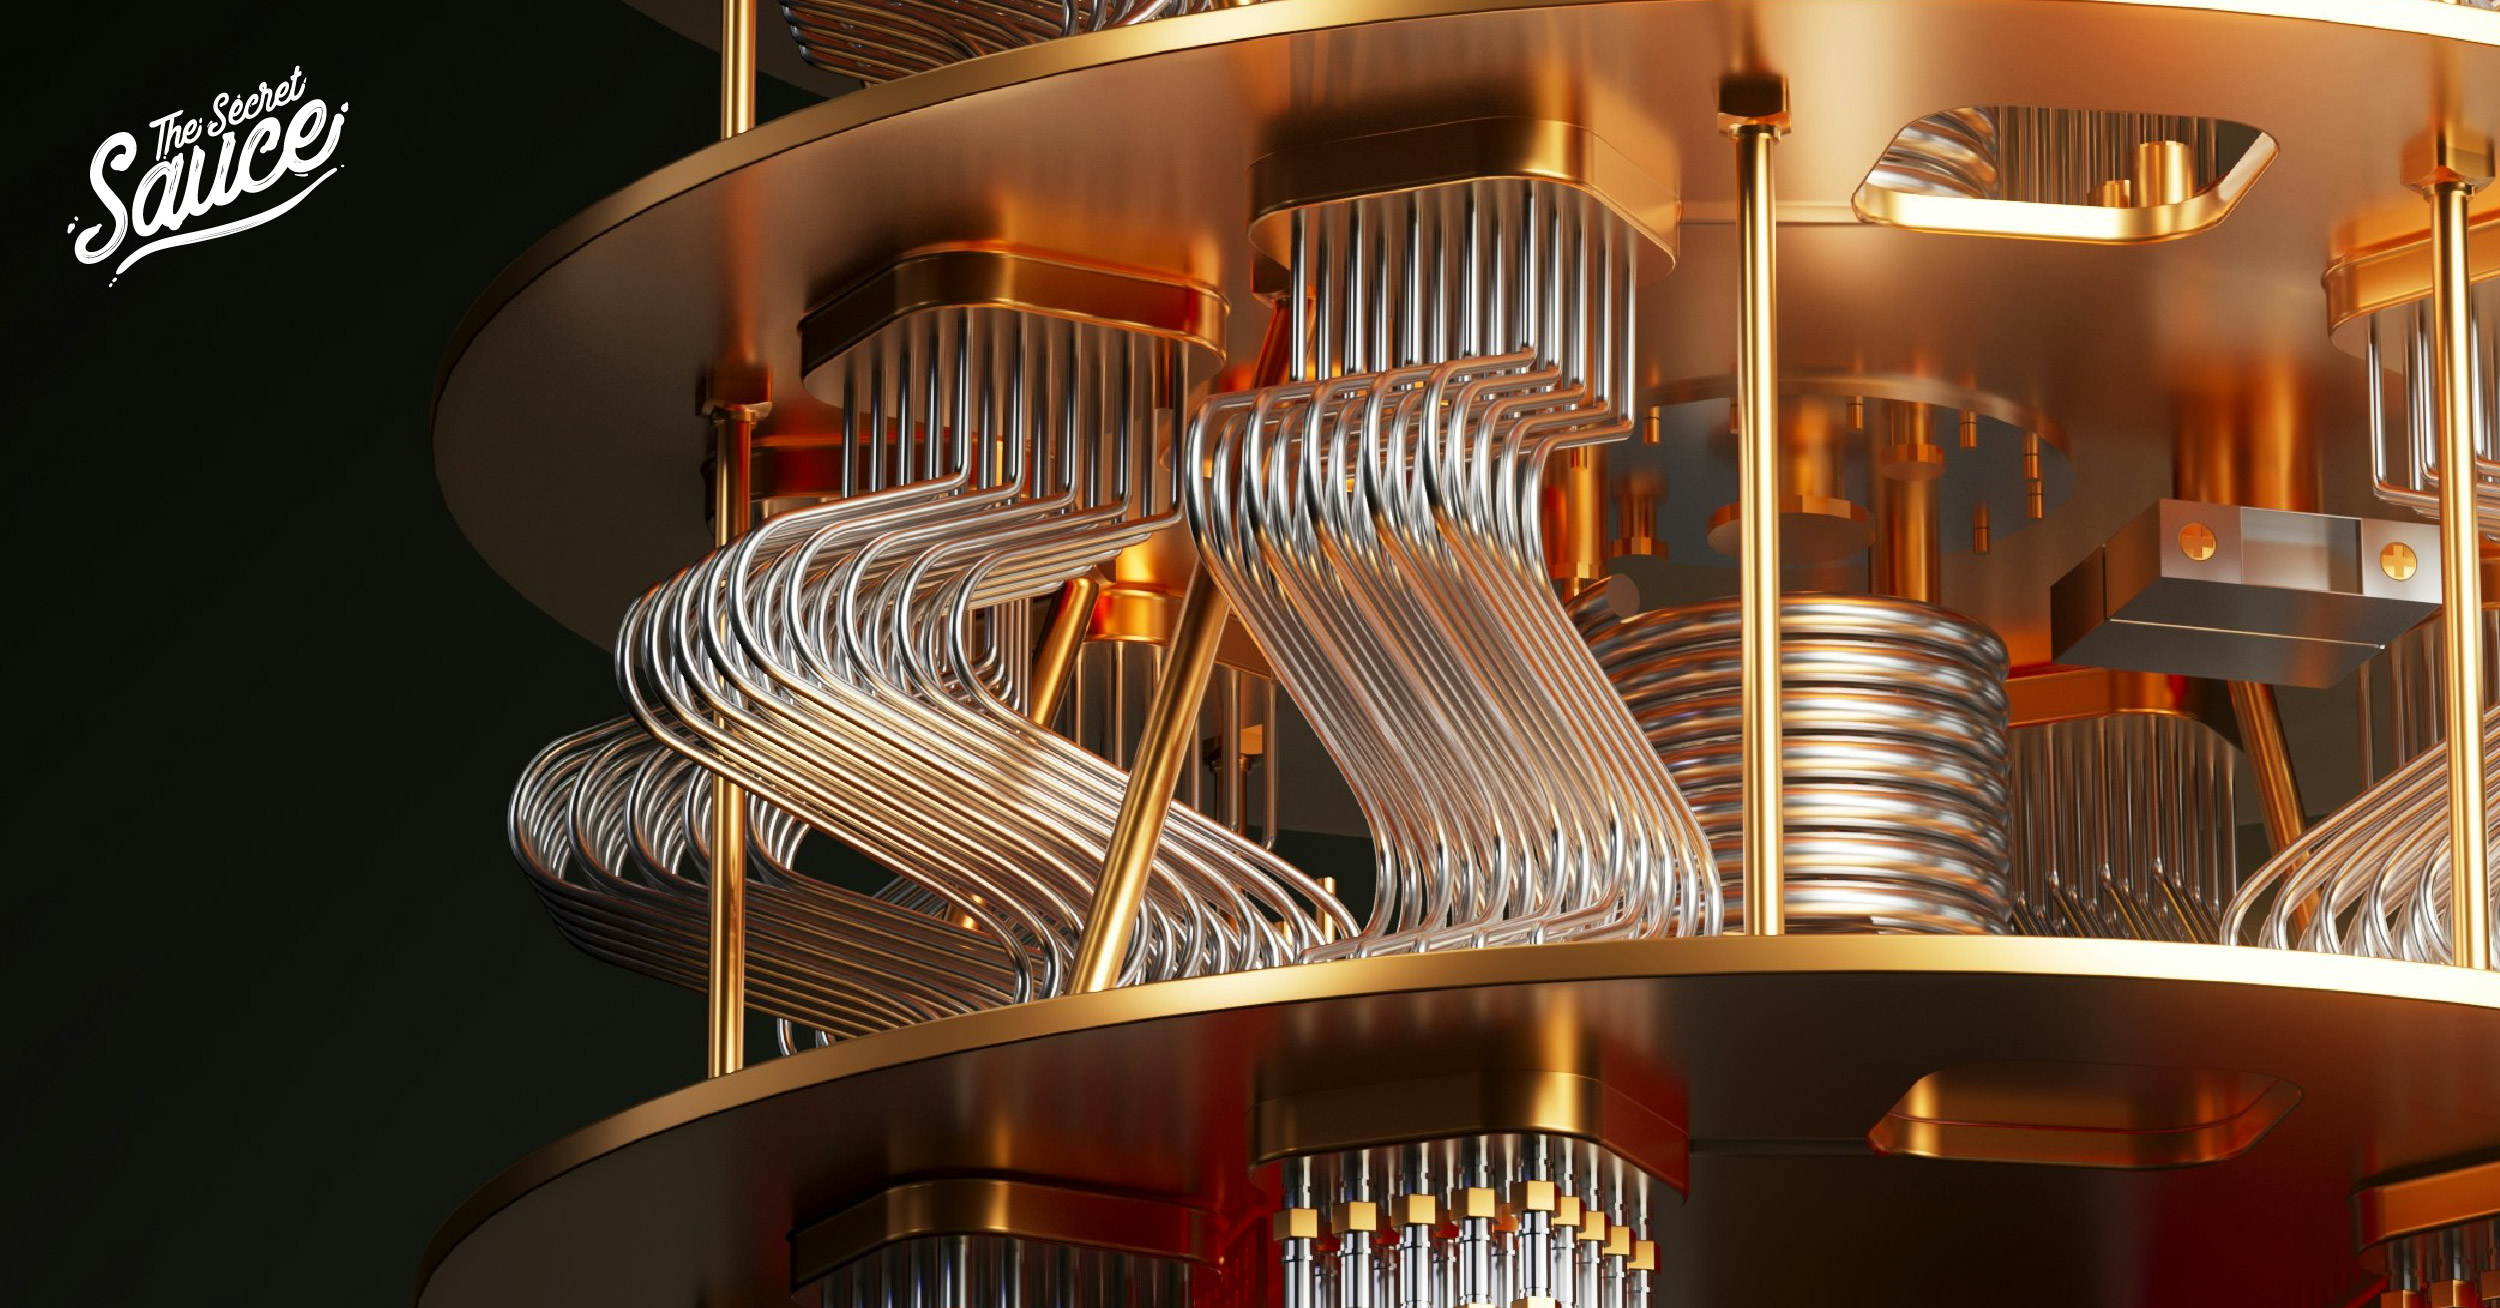
ภาพควอนตัมคอมพิวเตอร์ ส่วนตรงกลางคือ แชนเดอเลียร์ควอนตัม (Quantum Chandelier) ซึ่งเป็นโครงสร้างภายในของระบบทำความเย็นแบบเจือจาง ทำหน้าที่รักษาอุณหภูมิให้เย็นจัดใกล้เคียงกับศูนย์สมบูรณ์ (Absolute Zero หรือประมาณ -273 องศาเซลเซียส) เพื่อให้ชิปควอนตัม (ซึ่งจะอยู่บริเวณส่วนปลายด้านล่างสุด) สามารถทำงานได้อย่างเสถียรและลดโอกาสถูกรบกวนจากสิ่งแวดล้อมภายนอก (https://www.ss8.com/strategic-readiness-for-post-quantum-cryptography/)
ทำไมคอมพิวเตอร์ควอนตัมถึงเป็นกุญแจเดดล็อกรหัสลับดั้งเดิม?
ระบบความปลอดภัยที่เราใช้กันอยู่ทั้งโลกในตอนนี้ ตั้งแต่หน้าเว็บสัญกรณ์ SSL/TLS, ระบบโมบายแบงก์กิ้ง, ไปจนถึงคลังข้อมูลพฤติกรรมลูกค้า (CDP) ล้วนพึ่งพาระบบกุญแจรหัสสาธารณะอย่าง RSA และ ECC ระบบเหล่านี้ตั้งอยู่บนสมมติฐานที่ว่า คอมพิวเตอร์คลาสสิกทั่วไปต้องใช้เวลาเป็นล้านปีในการแก้โจทย์คณิตศาสตร์ที่ซับซ้อนอย่างการแยกตัวประกอบ
จำนวนเฉพาะ (Prime Factorisation)
คณิตศาสตร์ของการเข้ารหัส: การแยกตัวประกอบจำนวนเฉพาะ ในทางคณิตศาสตร์หากเรานำเอาจำนวนเฉพาะ (3,5,7,11,…) เช่น 3×5 จะรู้คำตอบทันทีคือ 15 แต่ในทางกลับกัน หากเอาเลข 15 ตั้ง แล้วถามว่า จำนวนเฉพาะสองตัวที่คูณกันแล้วได้ 15 คืออะไร คำตอบสำหรับกรณีก็ดูจะไม่ยาก เพราะมันคือ 3 และ 5 หากเราขยับตัวเลขขึ้นไป 2,491
หากเราต้องการหาว่าจำนวนเฉพาะสองตัวที่คูณกันก็ยังอยู่ในวิสัยที่มนุษย์ยังทำได้และคำตอบคือ 47 และ 53 แต่ก็อาจจะนานหน่อย ต่อไปลองขยับไปเป็นเลข 114,113 ถามว่ามนุษย์ยังพอทำได้ไหม คำตอบคือ ทำได้ แต่คอมพิวเตอร์จะทำได้เร็วกว่ามากๆในเสี้ยววินาทีและคำตอบคือ 311 และ 367
ในชีวิตจริง (RSA-2048) ระบบธนาคารหรือการเข้ารหัสเว็บส่วนใหญ่ในปัจจุบัน จะใช้ตัวเลขที่มีความยาวถึง 617 หลัก เช่น 2519590847565789349455505… (ยาวต่อไปอีก 600 ตัว)
- ความยาก: เลขนี้เกิดจากการเอา จำนวนเฉพาะขนาดใหญ่ 2 ตัว (ที่มีความยาวประมาณ 300 หลักเท่า ๆ กัน) มาคูณกัน
- ผลลัพธ์: ตัวเลขมันเยอะระดับที่ว่า ต่อให้เราเอาซูเปอร์คอมพิวเตอร์ที่แรงที่สุดในโลกในปัจจุบันทุกเครื่องมารวมพลังกัน แล้วปล่อยให้มันนั่งไล่สุ่มหารไปทีละตัวเรื่อย ๆ มันจะต้องใช้เวลาทำนานกว่า หลายแสนล้านปี (ซึ่งนานกว่าอายุของจักรวาลเสียอีก) กว่าจะเจอว่าเลข 300 หลักสองตัวนั้นคือเลขอะไร
แต่สำหรับควอนตัมคอมพิวเตอร์เมื่อมันดำเนินการด้วย Shor’s Algorithm (ทฤษฎีคิดค้นโดยนักคณิตศาสตร์ชื่อ Peter Shor) โจทย์คณิตศาสตร์ที่เป็นปราการด่านสำคัญของโลกดิจิทัลจะถูกแก้ได้ภายในเวลานับเป็นนาที
ไม่ว่าธุรกิจของคุณจะเป็น SME ขนาดเล็ก หรือยักษ์ใหญ่ระดับแสนล้าน ทุกคนเผชิญความเสี่ยงที่เท่ากันหมด
Shor’s Algorithm: ให้นึกภาพว่าคอมพิวเตอร์ทั่วไปเหมือนคนที่ต้องเดินเปิดประตูทีละบานจากทั้งหมดล้านบานเพื่อหาการแยกตัวประกอบจำนวนเฉพาะที่ถูกต้อง แต่ Shor’s Algorithm บนควอนตัมคอมพิวเตอร์จะใช้คุณสมบัติพิเศษที่เรียกว่า Superposition (การซ้อนทับ) เปิดประตูทุกบานพร้อมกันในทีเดียว และใช้ Quantum Interference (การแทรกสอด) เพื่อหักล้างคำตอบที่ผิดทิ้งไปอย่างรวดเร็ว จนเหลือเฉพาะคำตอบที่ถูกต้องโผล่ขึ้นมา เมื่อสัญญาณคำตอบที่ถูกต้องถูกขยายจนเด่นชัดที่สุด พอเราสั่ง “วัดค่า” (Measurement) ตัวระบบควอนตัมก็จะยุบตัวลงมาเหลือคำตอบที่ใช่ให้เราเห็นทันที มันจึงเปลี่ยนความเร็วจากการคำนวณที่ต้องใช้เวลา “เติบโตแบบทวีคูณตามจำนวนหลักของตัวเลข (Exponential Time)” ให้เหลือเพียงการเติบโตแบบ “พหุนาม (Polynomial Time)” ซึ่งหมายถึงต่อให้เพิ่มขนาดตัวเลขให้ยาวขึ้นอีกเท่าตัว ควอนตัมคอมพิวเตอร์ก็ใช้เวลาคำนวณเพิ่มขึ้นอีกแค่เล็กน้อยเท่านั้น
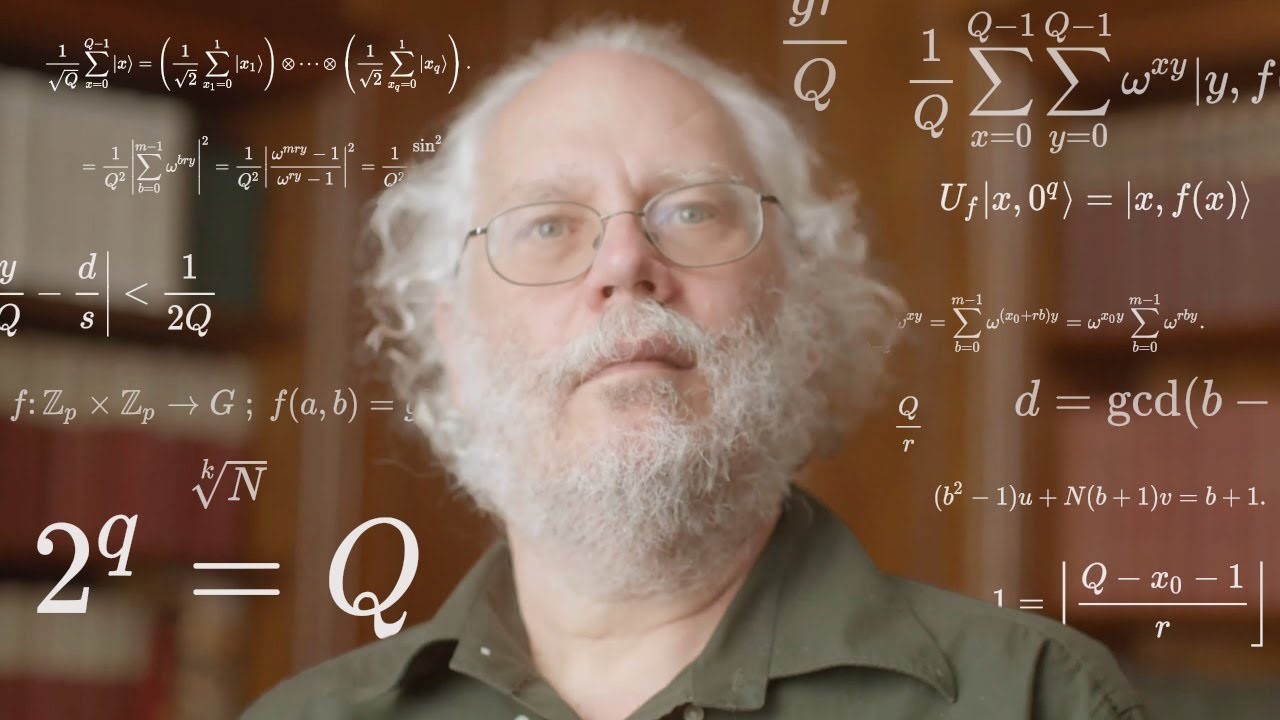
ปีเตอร์ ชอร์ (Peter Shor) คือ นักวิทยาศาสตร์คอมพิวเตอร์และนักคณิตศาสตร์ชาวอเมริกัน ผู้สร้างรากฐานสำคัญให้กับควอนตัมคอมพิวเตอร์ เขามีชื่อเสียงโด่งดังระดับโลกจากการคิดค้นอัลกอริทึมที่ใช้แก้ไขปัญหาที่ซับซ้อนได้อย่างรวดเร็วจนเป็นจุดเปลี่ยนของวงการ
ความน่ากลัวที่สุดไม่ใช่เรื่องของอนาคต แต่คือภัยคุกคามที่เกิดขึ้นแล้วในปัจจุบันภายใต้กลยุทธ์ “Harvest Now, Decrypt Later”: แฮกเกอร์สายควอนตัมกำลังลักลอบเจาะและดูดข้อมูลสำคัญขององค์กรต่างๆ ไปเก็บไว้ในคลังส่วนตัวตั้งแต่วันนี้ เพื่อรอคอยวันที่ควอนตัมคอมพิวเตอร์พัฒนาเสร็จสมบูรณ์ แล้วค่อยสั่งปลดล็อกกุญแจรหัสลับเพื่อเปิดอ่านในอนาคต
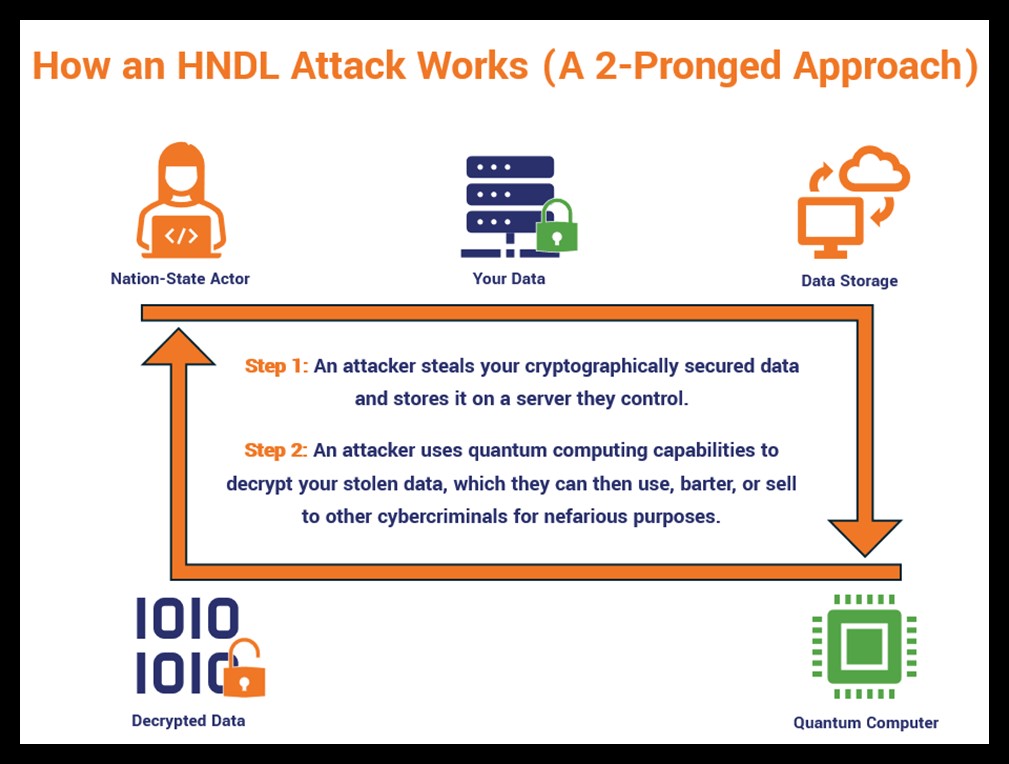
Harvest Now, Decrypt Later
https://www.thesslstore.com/blog/harvest-now-decrypt-later-hndl
เมื่อ ‘แล็บวิจัย’ กลายเป็น ‘สมรภูมิแสนล้าน’
จากรายงานวิจัยตลาดล่าสุดของ MarketsandMarkets ระบุชัดเจนว่า มูลค่าตลาด PQC ทั่วโลกกำลังเกิดการระเบิดตัวครั้งใหญ่ (Hyper-Growth) จากมูลค่าเพียง 420 ล้านดอลลาร์สหรัฐในปี 2025 คาดการณ์ว่าจะพุ่งทะยานสู่ 2,840 ล้านดอลลาร์สหรัฐ (ราว 1 แสนล้านบาท) ภายในปี 2030 ด้วยอัตราการเติบโตเฉลี่ยทบต้น (CAGR) สูงถึง 46.2% ต่อปี ส่งผลให้เป็นหนึ่งในอุตสาหกรรมเทคโนโลยีที่เติบโตแรงที่สุดในทศวรรษนี้
หากเราเจาะดูลึกในสมรภูมิการลงทุน จะพบยุทธศาสตร์ที่บริษัทยักษ์ใหญ่กำลังขยับทัพอย่างน่าสนใจ
1. กลุ่ม CLOUD GIANTS: เร่งอัปเกรดระบบนิเวศน์
- Google (Alphabet): ได้ทำการ Spin-off หน่วยงานซอฟต์แวร์ควอนตัมออกมาเป็นบริษัทเอกชนชื่อ SandboxAQ ซึ่งปัจจุบันกลายเป็นยักษ์ใหญ่เนื้อหอมที่ระดมทุนรวมทะลุ 1,400 ล้านดอลลาร์สหรัฐ โดยมีมูลค่าบริษัทพุ่งแตะ 5.3 พันล้านดอลลาร์ เพื่อคว้าสัญญาระยะยาวกับกระทรวงกลาโหมสหรัฐฯ (DoD) ในการเปลี่ยนผ่านระบบความปลอดภัยคลังข้อมูลทั้งหมด
- IBM: ดำเนินกลยุทธ์ควบคู่ทุ่มงบลงทุนเมกะโปรเจกต์กว่า 10,000 ล้านดอลลาร์ พัฒนาควอนตัมคอมพิวเตอร์ที่ทนทานต่อความผิดพลาด (Fault-Tolerant) ควบคู่ไปกับการเป็นผู้นำร่วมวางมาตรฐานรหัสลับ PQC
ร่วมกับสถาบันสากล
Fault-Tolerant (การทนทานต่อความผิดพลาด) ไม่ได้หมายถึงคอมพิวเตอร์ที่ไม่มีวันทำงานผิดพลาด แต่หมายถึงระบบคอมพิวเตอร์ที่มีความสามารถในการ ตรวจจับ แยกแยะ และแก้ไขความผิดพลาด (Error Correction) ได้ด้วยตัวเองในระดับเรียลไทม์ ในขณะที่เครื่องกำลังประมวลผลอยู่ โดยที่ข้อมูลไม่สูญหายหรือบิดเบือนไป)
2. จากทฤษฎีสู่ชีวิตประจำวัน: กรณีศึกษาของ Google Chrome และ Zoom
องค์กรมาตรฐานอินเทอร์เน็ตโลก (IETF) ได้ออกประกาศเตือนให้ภาคธุรกิจเปลี่ยนผ่านระบบเข้าสู่แนวทาง Hybrid Public Key Encryption (HPKE) หรือการใช้ระบบรหัสลับลูกผสม ซึ่งเรื่องนี้ได้ถูกนำมาใช้ในชีวิตประจำวันของเราแล้วโดยที่เราไม่รู้ตัว
- Google Chrome & Cloudflare: ได้ร่วมมือกันติดตั้งรหัสลูกผสมที่ชื่อว่า X25519Kyber768 (การประกบคู่ระหว่างรหัสคลาสสิก ECC กับรหัสควอนตัมเซฟ Kyber-768) เข้าไปในเบราว์เซอร์ตั้งแต่ปี 2023 เพื่อปกป้องข้อมูลการท่องเว็บของผู้ใช้ทั่วโลก
- Zoom: ประกาศติดตั้งรหัส Kyber-768 เพื่อเปิดระบบเข้ารหัสขั้นสูงสุด (End-to-End Encryption) สำหรับการประชุม Zoom Meetings ทั่วโลกแล้ว และมีแผนขยายไปยัง Zoom Phone ต่อไป โดยรหัสกลุ่มนี้สร้างขึ้นบนพื้นฐาน Lattice-based Cryptography (โครงสร้างตาข่ายหลายมิติ) ซึ่งซับซ้อนเกินกว่าควอนตัมคอมพิวเตอร์จะคำนวณแก้โจทย์ได้
แรงบีบทางกฎหมาย และ โอกาสที่กำลังกลายเป็น ‘คอขวด’
สิ่งที่กำลังจะกลายมาเป็นตัวบีบบังคับให้ธุรกิจไทยต้องขยับตัว ไม่ใช่แค่เรื่องของความกลัว แต่มันคือ “ข้อกฎหมายและการกีดกันทางการค้าสากล“
ทางด้านอเมริกานั้นได้ทำการออก executive order ดังที่ได้เกริ่นไปในตอนต้น ส่วนในฝั่งยุโรป ข้อบังคับอย่าง NIS2 และ DORA เริ่มบีบให้คณะกรรมการบริหาร ต้องเป็นผู้รับผิดชอบทางกฎหมายด้วยตัวเองหากระบบข้อมูลเกิดความเสียหาย ทางแก้ที่โลกกำลังเร่งทำ คือ การเปลี่ยนผ่านไปสู่ PQC หรือวิทยาการรหัสลับยุคหลังควอนตัม ซึ่งเป็นการเปลี่ยนมาใช้ชุดคณิตศาสตร์รูปแบบใหม่ที่คอมพิวเตอร์ควอนตัมก็ไม่สามารถเจาะได้
สำหรับประเทศไทย สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ได้จัดทำและเตรียมเปิดทำประชาพิจารณ์ “ร่างกรอบการเตรียมความพร้อมสู่ความปลอดภัยเชิงควอนตัม พ.ศ. 2569 – 2578” เพื่อเปิดรับฟังความคิดเห็นจากทุกภาคส่วนระหว่างวันที่ 13 – 30 กรกฎาคม พ.ศ. 2569 สาระสำคัญภายใต้ร่างแผนยุทธศาสตร์ 10 ปีฉบับนี้ ได้ระบุหมุดหมายเชิงกลยุทธ์ชัดเจนว่า ประเทศไทยจะต้องวางบทบาทตัวเองเป็น “Smart Adopter” หรือผู้ประยุกต์ใช้เทคโนโลยีควอนตัมอย่างชาญฉลาด ทว่าการเป็นผู้ใช้ที่ดีและปลอดภัย ไม่ใช่เพียงแค่การเดินไปควักเงินซื้อซอฟต์แวร์หรือระบบสำเร็จรูปจากต่างประเทศมาติดตั้ง แต่ร่างกรอบยุทธศาสตร์เน้นย้ำถึงความจำเป็นเร่งด่วนที่ประเทศไทยต้องเร่งสร้างกลุ่มบุคลากรและผู้เชี่ยวชาญภายในประเทศที่มีความรู้ความเข้าใจในโครงสร้างคณิตศาสตร์เชิงลึกของ PQC อย่างแท้จริง เพื่อให้เรามีศักยภาพในการตรวจสอบ ตรวจทาน และยืนยันความปลอดภัยของระบบได้ด้วยตัวเอง อันเป็นการป้องกันภัยเงียบจากการฝังช่องโหว่ซ่อนเร้นหรือ “ประตูหลัง” (Backdoor) ที่อาจแฝงมากับอัลกอริทึมรหัสลับที่นำเข้ามาจากภายนอกประเทศ ซึ่งนี่คือวาระสำคัญที่บอร์ดบริหารขององค์กรไทยในยุคนี้มองข้ามไม่ได้เด็ดขาด
นอกจากนี้ สกมช ได้ออกแผนปฏิบัติการและจัดทำ PQC Transition Toolkit เพื่อเตรียมความพร้อมของประเทศให้สอดคล้องกับมาตรฐานระดับสากล (เช่น มาตรฐาน NIST FIPS 203 และ 204) ผู้นำองค์กรและบอร์ดบริหารต้องเปลี่ยนวิธีคิดจากการโยนให้ฝ่าย IT ดูแล มาเป็นหนึ่งในวาระยุทธศาสตร์ขององค์กรผ่าน 4 ขั้นตอนปฏิบัติจริง
- Discover & Inventory (สำรวจสินทรัพย์รหัสลับ): สั่งการให้ทีมไอทีจัดทำบัญชีระบบสารสนเทศทั้งหมด ค้นหาว่าระบบภายในองค์กร แอปพลิเคชัน คลังข้อมูล CDP หรือ Cloud ตัวไหนที่ยังพึ่งพารหัสเก่าอย่าง RSA/ECC อยู่
- Assess & Prioritise (ประเมินความเสี่ยง): วิเคราะห์ว่าข้อมูลส่วนใดมีมูลค่าสูงที่สุดและเสี่ยงต่อภัย “Harvest Now, Decrypt Later” มากที่สุด เช่น ฐานข้อมูลพฤติกรรมเชิงลึกของลูกค้าที่มีอายุการใช้งานยาวนาน หรือระบบ Core Banking เพื่อจัดลำดับความเร่งด่วนในการอัปเกรดระบบ
- Build Crypto-Agility (สร้างความยืดหยุ่นทางรหัสลับ): ออกแบบหรือปรับปรุงระบบไอทีใหม่นับจากนี้ให้เป็นแบบ Plug-and-Play สามารถสลับเปลี่ยนหรือถอดปลั๊กอัลกอริทึมเข้ารหัสได้ง่ายเมื่อมาตรฐานโลกขยับ โดยไม่ต้องรื้อระบบใหม่ทั้งหมด
- Migrate to Hybrid Mode (เริ่มเปลี่ยนผ่านแบบผสม): ในช่วงแรกของการเปลี่ยนผ่าน แนะนำให้ใช้ระบบ Hybrid Mode คือ การครอบรหัสลับสองชั้น (ใช้รหัสคลาสสิกเดิมคู่ขนานไปกับรหัสสากลใหม่อย่าง ML-KEM หรือ ML-DSA) เพื่อป้องกันปัญหาขนาดรหัสบวม (Algorithm Bloat) จนทำให้ระบบเน็ตเวิร์กหน่วง ก่อนจะย้ายระบบเข้าสู่ PQC แบบเต็มตัวในอนาคต อีกทั้งทีมไอทีต้องตั้งระบบทดสอบและเฝ้าระวังประสิทธิภาพการทำงานหลังการก้าวข้ามผ่าน
เพื่อตรวจจับข้อผิดพลาด หรือช่องโหว่ใหม่ ๆ ที่อาจเกิดขึ้นในระบบนิเวศสถาปัตยกรรมไอทีขององค์กรอย่างสม่ำเสมอ
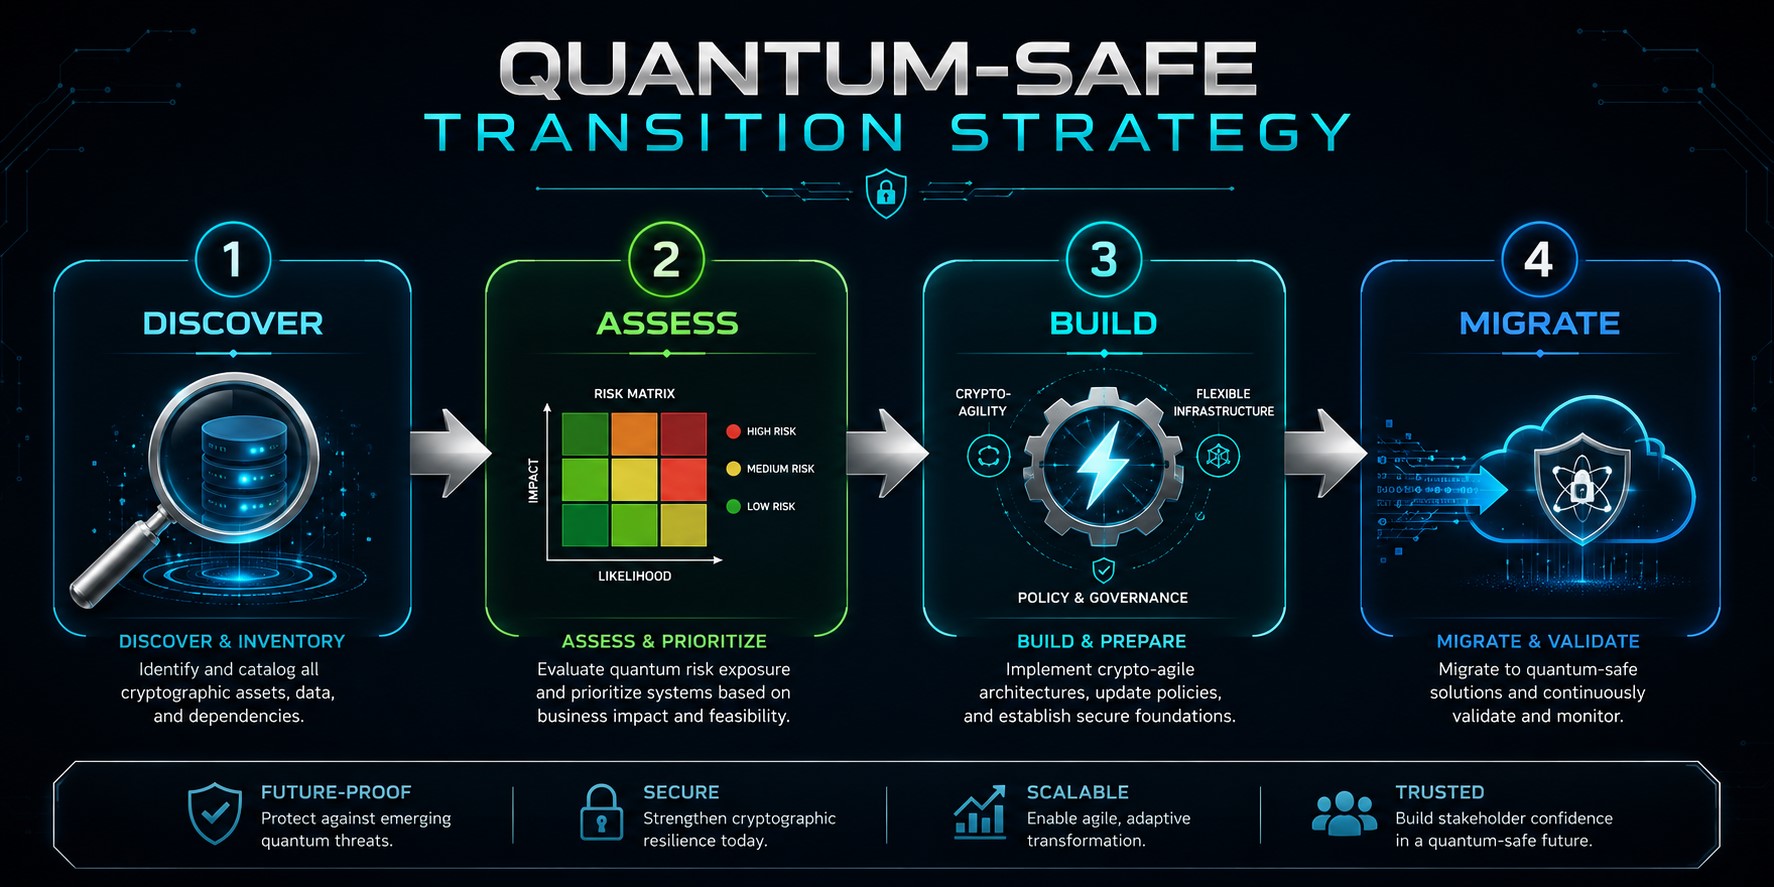
สี่ขั้นตอนเพื่อทำให้องค์กรสู่ Quantum safe
ทว่า สิ่งที่น่าสนใจจากการวิเคราะห์ตลาดของ MarketsandMarkets พบว่า เม็ดเงินลงทุนที่เติบโตแรงที่สุดกลับไม่ใช่การซื้อซอฟต์แวร์สำเร็จรูป แต่คือ บริการย้ายระบบ ที่เติบโตสูงถึง 48.4% ต่อปี นั่นแปลว่า อุปสรรคที่ใหญ่ที่สุดขององค์กรในเวลานี้ไม่ใช่การขาดแคลนเทคโนโลยี แต่คือ “การขาดแคลนผู้เชี่ยวชาญ และความไม่รู้ว่าจะเริ่มต้นย้ายระบบอย่างไร”
หากวันนี้คุณคิดว่า “ข้อมูลที่เปรียบเสมือนทองคำ” บนหน้าตักนั้นปลอดภัย แล้วเลือกที่จะนั่งรอให้เข็มนาฬิกาเดินไปถึงวัน Q-Day ในปี 2030 ก่อนจะเดินไปซื้อระบบสำเร็จรูปมาใช้ นั่นอาจเป็นความเข้าใจที่คลาดเคลื่อนอย่างร้ายแรง เพราะในความเป็นจริง เดดไลน์ปี 2030 กำลังหดตัวลงเรื่อย ๆ จากภัยคุกคามที่เกิดขึ้นแล้วในปัจจุบัน การตัดสินใจลงมือสร้าง “กำแพงป้องกันภัยควอนตัม” ตั้งแต่วันนี้ ทั้งในแง่การเตรียมกำลังคนและการปรับเปลี่ยนวิสัยทัศน์ จึงไม่ใช่เรื่องของฝ่าย IT อีกต่อไป แต่เป็นวาระแห่งชาติและยุทธศาสตร์สำคัญสูงสุดของบอร์ดบริหาร เพราะในสงครามควอนตัมที่กำลังจะมาถึง… ผู้นำที่ชนะและอยู่รอด อาจไม่ใช่คนที่ครอบครองคอมพิวเตอร์ควอนตัมที่เร็วที่สุด แต่คือคนที่เริ่มสร้างภูมิคุ้มกันและความยืดหยุ่นทางรหัสลับ (Crypto-Agility) ให้องค์กรได้เร็วที่สุดตั้งแต่วันนี้ ในสมรภูมินี้มีเพียงสองทางเลือกเท่านั้น: คุณจะเป็นผู้กำหนดเกมด้วย PQC หรือจะยอมเป็นเหยื่อที่ถูกทิ้งไว้ข้างหลังในวันที่โลกก้าวเข้าสู่ยุค Quantum-Safe อย่างเต็มตัว
รศ.ดร.สิขรินทร์ อยู่คง
ผู้อำนวยการวิทยาลัยเพื่อการค้นคว้าระดับรากฐาน มหาวิทยาลัยนเรศวร
แหล่งข้อมูลอ้างอิงและตรวจสอบข้อมูล
- Quantum Tech Landscape & AWS Ocelot Breakdown: ข้อมูลทิศทางการพัฒนาเทคโนโลยีควอนตัมในภาพรวม และระบบแก้ข้อผิดพลาด (QEC) จากบทความคอลัมน์ The Secret Sauce โดย ดร.นินนาท แดงเนียม และกรณีศึกษาชิป Ocelot ของ AWS
- Global Timeline Compression & Regulation: ข้อมูลกรอบกฎหมายจัดซื้อจัดจ้างสหรัฐฯ CNSA 2.0 และร่าง Directive COM(2026) 13 ขยายความกฎหมายความมั่นคงไซเบอร์ NIS2 ของสหภาพยุโรป จากสำนักวิจัย Post-Quantum(postquantum.com)
- Operational Reality & Crypto-Agility (2026): กรณีศึกษาปัญหาทางเทคนิคเชิงปฏิบัติการหน้างาน (Algorithm Bloat, Hybrid Cryptography, Crypto-Agility) จาก The Week Geek และ AlphaSec (2026)
- Thailand PQC National Guideline: แผนปฏิบัติการ, สถิติภัยคุกคามไซเบอร์ในไทย, มาตรฐาน NIST FIPS และแนวทางการเปลี่ยนผ่านระบบด้วย Hybrid Mode ของประเทศไทย โดย สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
- Business & Investment Context: มุมมองการวิเคราะห์โครงสร้างพื้นฐานเชิงพาณิชย์ มูลค่าความเสียหายทางเศรษฐกิจ และการเติบโตของอุตสาหกรรมเทคโนโลยีแห่งอนาคต อ้างอิงแนวคิดสไตล์ ลงทุนแมน (longtunman.com)
- Customer Data Platform (CDP) Insights: แนวคิดเรื่องการจัดเก็บบริหารข้อมูลลูกค้าแบบรวมศูนย์ (Centralised) ทั้งข้อมูลประชากร ธุรกรรม และพฤติกรรมในฐานะทองคำดิจิทัล อ้างอิงข้อมูลจากบทความ Future Trends(futuretrend.co/what-is-customer-data-platform-cdp/)
- Harvest Now, Decrypt Later Deep Dive: ข้อมูลความเสี่ยงและรายละเอียดกลยุทธ์การเจาะระบบเพื่อเก็บข้อมูลระยะยาวรอการถอดรหัสของแฮกเกอร์ อ้างอิงข้อมูลจาก The SSL Store – HNDL Guide ([thesslstore.com/blog/harvest-now-decrypt-later-hndl/](https://thesslstore.com/blog/harvest-now-decrypt-later-hndl/))
- Q-Day Timeline Calibration: ข้อมูลการวิเคราะห์ความเร็วในการพัฒนาฮาร์ดแวร์ควอนตัมและการปรับเลื่อนเข็มนาฬิกาเดดไลน์ Q-Day ให้เร็วขึ้น อ้างอิงข้อมูลจาก The SSL Store – Q-Day Research ([thesslstore.com/blog/researchers-are-moving-up-the-clock-for-q-day/](https://thesslstore.com/blog/researchers-are-moving-up-the-clock-for-q-day/))
- MarketsandMarkets (2025-2026): Post-Quantum Cryptography Market Report — รายงานวิเคราะห์การเติบโตของมูลค่าตลาด PQC โลกจาก 420 ล้านดอลลาร์ สู่ 2,840 ล้านดอลลาร์สหรัฐภายในปี 2030 (CAGR 46.2%) และแนวโน้มรายได้ฝั่ง Migration Services
- Quantum Zeitgeist (2026): Top Post-Quantum Cryptography Companies — ข้อมูลเชิงลึกของกลุ่มผู้เล่นและภูมิทัศน์ทางธุรกิจของบริษัท PQC ชั้นนำระดับโลก เช่น SandboxAQ (Alphabet), PQShield, และ ISARA
- AppViewX Blog (2026): US $2B Quantum Investment Accelerates PQC Readiness — บทวิเคราะห์เม็ดเงินอัดฉีด 2,000 ล้านดอลลาร์จากรัฐบาลสหรัฐฯ, ผลกระทบจากการขยายตัวของ AI Agents ต่อระบบโครงสร้างพื้นฐานรหัสลับ และความเสี่ยงของกลยุทธ์ “Harvest Now, Decrypt Later”
- The SSL Store: HNDL Deep Dive & Q-Day Timeline Calibration Research — ข้อมูลการวิเคราะห์พฤติกรรมภัยคุกคามไซเบอร์ และการปรับเข็มนาฬิกาเดดไลน์วิกฤต Q-Day ของกลุ่มนักวิจัยทั่วโลก
- Executive order 14412: “Securing the Nation Against Advanced Cryptographic Attacks” (https://www.whitehouse.gov/presidential-actions/2026/06/securing-the-nation-against-advanced-cryptographic-attacks/)
TAGS: